区块链数字签名是什么?私钥签名与公钥验证原理
区块链数字签名是一种基于非对称密码学的身份证明与交易授权机制,它用私钥对交易或消息生成不可伪造的签名,再用对应公钥验证签名是否真实、内容是否被篡改,从而在无中心机构的情况下确认“谁发起、数据是否完整”。
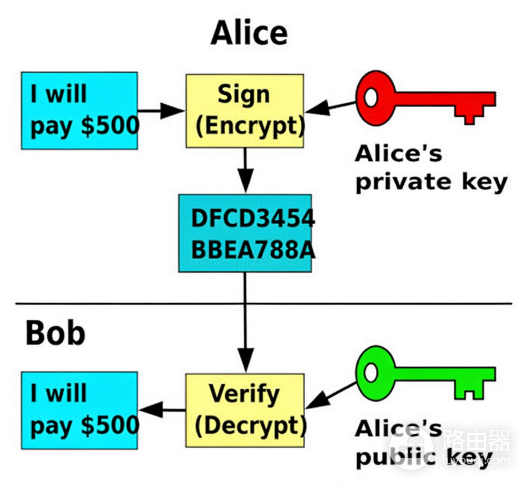
说白了链上没有银行柜员帮你核验身份证,一笔转账能不能被全网接受,靠的就是这套“私钥签字、公钥验字”的数学关系。谁掌握私钥,谁就能签,别人拿着公钥,只能验,签不出第二份一样的字。
核心定义与所属体系
数字签名在区块链里通常不单独成“一条链”,而是嵌在比特币、以太坊、大多数联盟链与钱包协议里的基础密码组件。常见曲线与算法包括比特币和以太坊长期使用的secp256k1+ ECDSA,以及越来越多新链和底层库采用的Ed25519等方案。它们都属于公钥密码体系密钥成对出现,私钥保密,公钥可公开传播。
和日常生活里的手写签名相比,链上签名绑定的是具体数据摘要,交易内容变一个字节,摘要就变,旧签名立刻失效。它可同时解决两件事,证明发起人持有对应私钥,以及证明被签内容没被中途改过。
私钥签名与公钥验证原理
可以把它想成一把特殊的锁,私钥是唯一能“盖章”的工具,公钥是任何人都能拿来“对光验章”的模板。数学上保证从公钥反推私钥极难,没有私钥,几乎不可能做出能通过验证的合法签名。
签名过程在做什么
● 先把交易或消息做哈希,得到固定长度的摘要。
● 用私钥和随机数(或确定性随机)对摘要运算,生成签名值,常见形式是一对数字,如ECDSA里的(r, s)。
● 把原文(或交易数据)、签名,有时再附上公钥或可从中恢复的标识,一起广播到网络。
验证时节点在做什么
● 用同样的哈希算法重算消息摘要。
● 拿声称的公钥、摘要和签名做验证运算。
● 通过则说明:签名由对应私钥生成,且消息与签名时一致,不通过则直接拒绝上链或拒绝执行。
比特币早期常用“公钥哈希当地址”,以太坊则从公钥推导账户地址。验证通过后,网络才承认这笔交易是该地址所有者授权的结果,整个过程不需要把私钥传给任何人,这是和“把密码发给服务器登录”最本质的差别。
链上实际怎么跑起来
以一笔常见转账为例:钱包本地构造交易(收款地址、金额、nonce、燃气或手续费等)→ 本地哈希 → 本地私钥签名 → 广播。矿工或验证者只做公钥侧校验和协议规则检查,并不经手你的私钥。
多签、智能合约钱包、账户抽象会把“谁说了算”再包一层:比如M-of-N把多把公钥写进规则,凑够数量的有效签名才放行,合约钱包可以规定会话密钥、限额、社交恢复等,但底层仍然离不开一次或多次数字签名。
历史数据上,比特币从创世以来就把ECDSA签名当作交易合法性的核心,以太坊账户模型同样以签名驱动状态变更。多年来行业事故里,出问题的很少是“椭圆曲线公式突然算错”,更多是私钥泄露、假钱包、恶意授权、签名范围过大(比如不限金额、不限合约的授权)。
常见使用场景
●转账与合约调用:证明“这个账户同意扣款或执行这步操作”。
●节点身份与共识消息:验证者对区块投票、提交证明时签名,防止冒充。
●链下消息与登录:用钱包签一条可读文本或结构化数据(如SIWE一类登录),网站只验签名,不替你保管链上私钥。
●多签金库与治理:团队资金、DAO提案执行前收集多方签名。
●跨链与桥接凭证:中继或验证网络对事件签名,目标链核验后再铸币或放行,风险往往在验证集合是否诚实、实现是否有漏洞。
数字签名的安全须知
数字签名能强力证明“持有对应私钥的人签署了这份数据”,但它并不自动等于“现实中的你本人操作”,也不保证对方合约诚实、网址真实,或你已完全看懂授权内容。
私钥一旦泄露,签名权即被转移,助记词泄露、热钱包木马、剪贴板篡改、伪造交易提示等,都是绕过数学直接夺取权限的常见路径,因而应尽量最小化签名范围:能签单笔就不要签无限授权,能签结构清晰的数据,就不要盲签看不懂的长十六进制。
算法上,行业仍以长期验证的椭圆曲线与标准库为主。自行发明签名方案、使用来路不明的钱包内核、在不可信设备上输入助记词,都会大幅削弱理论安全性。量子计算对现有椭圆曲线的长期威胁虽有研究讨论,但截至日常应用,重点仍是密钥管理、设备环境与授权范围,而不是普通用户去替换曲线。
普通用户必须注意的事项
私钥只用于本地签名,永远不要发给客服、电报群或任何“验证地址”表格。
链上地址能公开,公钥可公开,签名结果也可公开,不能公开的是私钥和助记词。
验证通过只说明密码学关系成立,转账前仍要核对地址、网络、金额和合约请求的真实含义。
常见问题
公钥能反推出私钥吗?
在现行主流曲线和安全实现下,公开算法无法从公钥实用地反推私钥。风险几乎都来自泄露、钓鱼和恶意软件,而不是有人“算破”你的公钥。
同一笔交易签两次,签名值为什么可能不一样?
经典ECDSA若使用随机nonce,签名值会变,但验证仍应对同一公钥和同一消息通过。许多钱包改为确定性方案,减少随机数质量差导致的风险。不要因为两次签名字节不同就以为交易内容变了,应以钱包和区块浏览器解析出的字段为准。
丢了私钥还能靠数字签名“挂失”吗?
不能。链上没有统一客服重置通道。没有私钥就无法再产出合法签名,资产通常视为失控。多签、社交恢复、硬件钱包备份,都是在这之前做的补救设计,不是事后找网络“解签”。