数字签名是什么?区块链中的作用与工作原理
简单说数字签名就是区块链里用来证明“这笔交易真的是你本人授权的,而且没被改过”的东西。你转账、换币、点授权的时候,钱包会在后台用你的私钥生成一个签名,网络节点拿到交易和签名后,用对应的公钥一验,就能确认这事儿是不是你干的。
私钥相当于你家的钥匙,只有你自己有。公钥是用来验钥匙的,交易时不需要把私钥发出去,只要把交易内容和签名提交上去就行。
数字签名解决的问题
1. 是不是你本人授权的?
只有拿着正确私钥的人,才能生成有效签名。节点验过签名,就知道这笔交易是被授权的。
2. 内容有没有被改?
签名是和具体数据绑在一起的,如果有人偷偷把收款地址或金额改了,原来的签名马上就失效,节点会直接拒绝。
3. 签名本身是不是真的?
节点用公钥检查签名是否匹配。它只能证明“某个私钥同意了这笔操作”,没法直接告诉你现实中这个人是谁。
签名在区块链里具体怎么用?
1、普通转账:我用钱包转1个BTC给朋友,钱包先整理好收款地址、金额、手续费这些信息,用私钥签个名,然后广播出去。矿工/节点验过签名、确认我余额够,才可能打包上链。
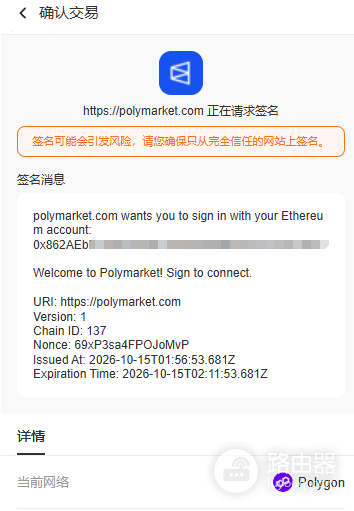
2、和智能合约打交道:你去某个DEX换币,或者给某个合约授权USDT。钱包会弹出签名请求,点击确认,就等于用私钥给这笔操作“盖了章”通过,但签名通过不代表合约没问题,也不代表结果一定如你所愿。
3、多重签名钱包:比如公司账户设置“3把钥匙里至少2把同意才能转账”,这时候需要多个私钥分别签名,达到数量后才能执行。
数字签名是怎么生成的?
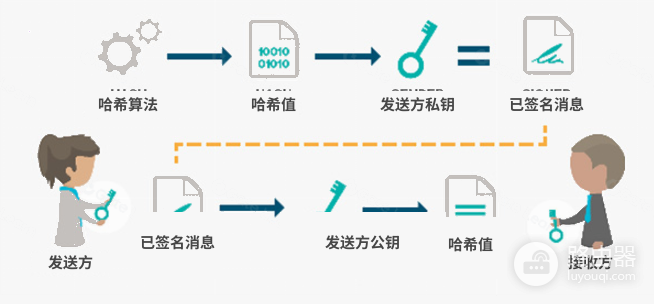
1、钱包把你要做的事情整理成一段数据(转多少、转给谁、手续费多少……)。
2、用哈希算法把这段数据“压缩”成一串固定长度的摘要,数据稍微改一点,摘要就会完全不一样。
3、用你的私钥对这个摘要签名,生成一串签名数据,私钥全程不出本地。
4、节点拿到交易+签名后,用公钥验证,再顺便检查余额、格式这些规则,验过只是基本门槛,不保证马上上链。
不同链用的算法不太一样,比特币常用ECDSA和Schnorr,以太坊外部账户主要是ECDSA,有些新链用Ed25519或BLS。大家平时使用可以不用管算法细节,钱包会自动处理。
平时用的时候要注意啥?
1、转账前一定看清楚地址和金额。签名只是确认“你同意这笔交易”,不会帮你检查地址对不对。一旦上链,钱基本就回不来了。
2、授权代币时特别小心。有些授权等于把某个额度的币交给合约随便花。网站让你“验证钱包”的时候,先看清楚授权了什么。
3、分清“消息签名”和“交易签名”。登录网站签个消息,通常不会直接转走资产,但恶意或看不懂的内容还是别乱签。
4、私钥和助记词绝对不能泄露。一旦别人拿到,他就能伪造你的签名把钱转走。不要发给任何“客服”,也不要存到手机相册或网盘。
5、大额资金可以考虑硬件钱包或多重签名。硬件钱包能把私钥隔离在设备里。
FAQ
数字签名和加密是一回事吗?
不是。加密是把内容藏起来不让别人看,数字签名是证明“这是我同意的,而且没被改过”。区块链上的交易数据大多是公开的,签名的作用是让网络确认合法性。
签名会不会把私钥暴露出去?
正常情况下不会。网络只看到交易和签名,真正危险的是钱包被木马控制,或者你自己把助记词泄露了。
私钥丢了,能靠数字签名把资产找回来吗?
不能。数字签名只是证明某次操作是你授权的,它不是找回工具,没有私钥或助记词备份,对应地址的资产基本就动不了了。
签了名就代表智能合约安全吗?
当然不。签名只证明你同意了这次操作,合约本身有没有漏洞、会不会乱花你的钱,签名管不了,签名前还是要自己看清楚合约地址和授权范围。