加密货币签名是什么?钱包转账授权的具体过程
加密货币签名是用私钥对交易数据生成的密码学证明,用来证明资产支配权并授权链上转移,它是钱包转账能否被网络接受的核心环节,没有有效签名,节点不会打包或确认交易。
用户点击“确认转账”时,钱包会先整理好这笔操作的相关信息,如收款地址、转账金额、手续费和所属网络,再使用私钥生成数字签名。交易广播到网络后,节点会检查签名及其他交易条件,符合规则才有机会被打包确认。
签名在证明什么
区块链并不认识“你”这个人,它只认地址和密钥对,私钥保存在本地或硬件钱包里,公钥可以公开推导出地址。
签名的作用很直接:证明只有持有对应私钥的人,才同意这笔花费。
常见曲线和算法因链而异,比特币、以太坊主流仍是椭圆曲线数字签名(ECDSA,secp256k1),不少新链和部分钱包路径会用到Ed25519等方案,差别主要体现在钱包实现和地址格式,不需要手算曲线参数。
验签通过,只说明“授权形式正确”,不自动保证你转对了人、没被骗、合约逻辑没坑。签名防的是伪造授权,防不了自己点错或授权过度。
一笔普通转账怎么被授权
以常见的账户模型(如以太坊及大量EVM链)为例,本地钱包大致按下面顺序工作。UTXO模型(如比特币)在拼输入输出上不一样,但“哈希后私钥签名、全网验签”的骨架相同。
| 步骤 | 本地发生什么 | 你需要留意什么 |
|---|---|---|
| 1. 组交易 | 填收款地址、数量、nonce、gas上限与单价(或EIP-1559的maxFee / tip)、链ID等 | 地址错一个字符就可能不可追回 |
| 2. 规范化与哈希 | 按链规定的编码(如RLP)序列化,再做keccak256等哈希 | 签名会和当前网络绑定,降低同一笔交易被复制到其他链上重复执行的风险 |
| 3. 私钥签名 | 对哈希做ECDSA等签名,得到可广播的r、s、v(或等价字段) | 私钥与助记词不应离开安全环境;硬件钱包则是在设备内签 |
| 4. 广播 | 经RPC节点进入内存池,矿工/验证者打包 | RPC可看到交易内容,但拿不到私钥 |
| 5. 节点校验 | 恢复公钥或核对签名,检查余额、nonce、gas、签名合法性 | 失败常见原因:gas不足、nonce冲突、余额不够、链ID不匹配 |
硬件钱包用户会在屏幕上看到摘要(地址、金额、链),软件钱包则多是弹窗列表。
授权不止“转一笔币”
●原生币转账:直接花地址里的ETH、BTC等,一笔一签(或批量由钱包聚合展示)。
●代币转账(如ERC-20):调用合约的transfer,签名的是“调用该合约”的整笔交易。签名授权的是“让这个合约执行 transfer 操作”,而不是直接签名“调用合约地址”本身。
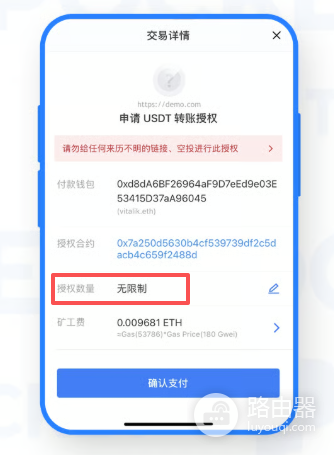
●额度授权(approve / permit):有些应用会先要求授权较大额度,这样后面操作就不用反复签名,无限额度虽然省事,但一旦合约出问题,风险也更高。授权前最好核对合约地址和额度,用完后可以考虑撤销。
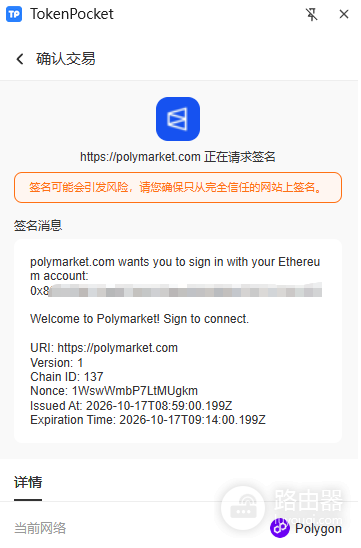
●离线消息签名:登录网站、挂单、投票等,常走个人签消息或EIP-712结构化数据,它不一定马上上链,但可能被拿去提交一笔代表你操作的交易。
●账户抽象与智能钱包:部分路径下,用户签的是“用户操作”意图,由打包方付gas或代提交,规则由合约账户校验,不再只有“外部账户 + 单签”一种形态。
签名授权和“密码、验证码”的不同
签名不是把私钥当密码发给服务器。标准流程里私钥只参与本地运算,网络上流转的是已签名交易或消息。网站若要你“导出助记词才能提现”,那是诈骗话术,不是正常授权。
同一套助记词可以派生多条链、多个账户。你在A应用里签的消息,格式若设计不严,理论上存在被挪到别的意图上使用的风险,现在不少应用会用EIP-712结构化签名,把内容按字段整理好,并限定只能在特定链和合约上使用,比起直接签一串看不懂的十六进制,这样更容易核对,但风险并没有完全消失。
自己怎么快速自查一笔授权
1.收款地址是否与官方或好友反复确认的来源一致(最好核对前后多位,不只看头尾)。
2.链是否正确(同名资产在不同链上是不同币)。
3.金额与手续费是否在预期内,异常高的gas或奇怪的合约调用要停手。
4.若是approve,额度是多少、花费方合约是否是你正在用的协议。
5.硬件钱包屏幕内容是否与电脑弹窗一致,不一致就拒绝。
常见问题
签名会泄露私钥吗?
正常一次签名不会把私钥传上网。需要当心的是木马、假钱包、让你“输入助记词校验”的页面,以及来路不明的签名请求。
为什么有时要签两次?
常见是一次给代币额度(approve),一次才是真正兑换或买入。也有钱包把“允许花费”和“执行操作”拆开,方便你分步拒绝。
消息签名没上链,就一定没风险吗?
不一定。有的消息会被服务端拿去提交链上操作,或者变成登录凭证。