BitLocker和TPM的关系:启动验证与恢复密钥
BitLocker负责给Windows驱动器加密,TPM则参与验证电脑是否按可信的方式启动。两者配合后,系统盘在正常启动可自动解锁。启动环境出现异常变化,系统会要求恢复密钥,避免把加密盘交给未经验证的启动环境。
BitLocker加密数据,TPM验证启动状态
BitLocker是卷加密功能。电脑关机后,即使有人拆下硬盘并接到别的设备,也不能像普通磁盘一样直接读取受保护的数据。TPM是主板上的安全硬件,能参与保护密钥和记录启动过程的测量结果。
系统固件和TPM会记录启动方式、加载的软件和部分配置。系统按照预期路径启动,BitLocker才能使用相应密钥继续读取系统盘。改动启动链、从其他介质启动或更换关键硬件,都会让测量结果与此前不同。
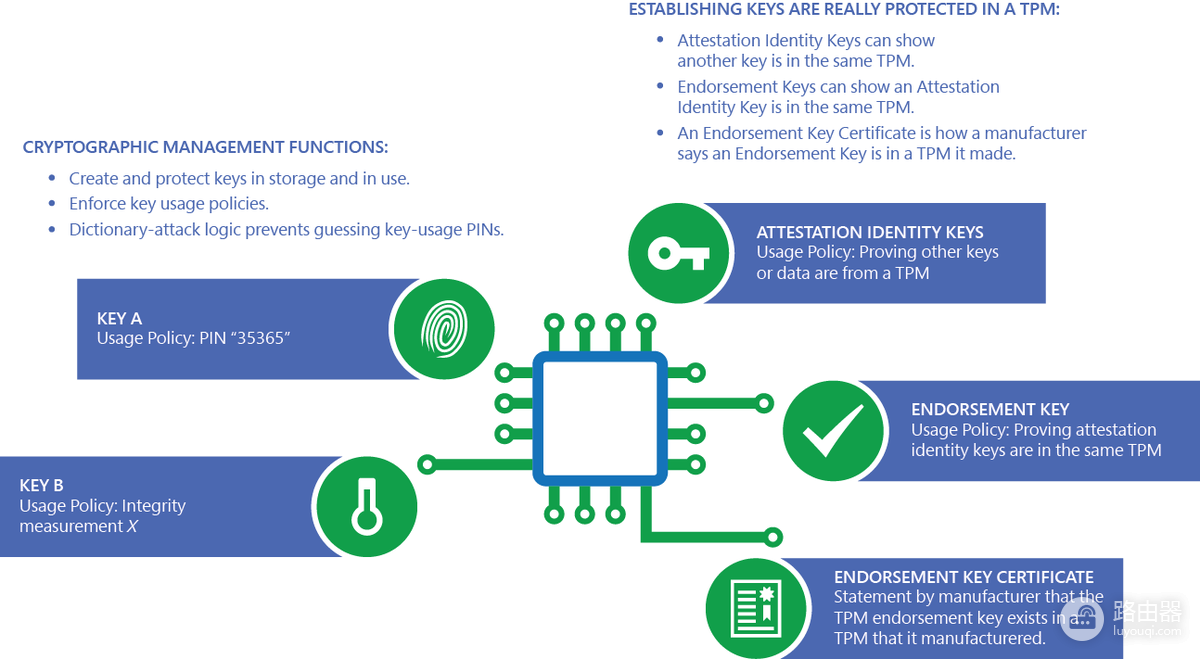
图中的TPM密钥与证明结构说明了它并非磁盘加密工具本身。它提供隔离的硬件信任基础,BitLocker利用这个基础判断当前启动环境是否符合解锁条件。
恢复密钥出现时应该怎么处理
1、先确认这是BitLocker恢复界面
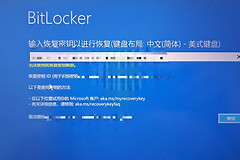
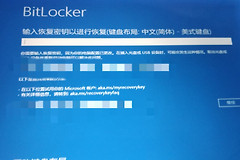
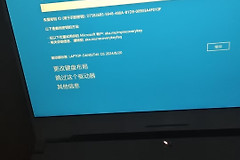
BitLocker无法自动解锁加密驱动器,会要求输入48位恢复密钥。硬件、固件或软件变化可能触发这一过程。它不必然表示硬盘已经损坏,而是系统无法把当前变化与未授权访问区分开。
2、记录恢复密钥ID
恢复界面会显示密钥ID。记下其前八位,再找与该ID对应的恢复密钥,能够避免多台设备或多个旧密钥混淆。
3、按保存位置查找密钥
个人设备可检查Microsoft帐户中的恢复密钥。使用工作或学校帐户管理的设备,恢复密钥可能由组织保存。此前打印的恢复密钥或存放在U盘中的文本文件也可能是正确来源。
4、输入密钥后检查最近改动
进入系统后,确认近期是否调整过BIOS或UEFI、启动顺序、安全启动、外接启动介质或关键硬件。设置已稳定后再重新启动一次,确认BitLocker能恢复正常的自动解锁。
改动TPM或启动设置前的准备
- 先备份重要文件,并确认恢复密钥保存位置可访问。
- 需要更新固件或修改启动设置,记录原有配置,避免连续改动多个安全选项。
- 不要把清除TPM当作普通修复手段。没有恢复密钥,清除或重置安全配置可能让原有受保护数据无法访问。
准备转让电脑、重装系统或处理旧硬盘,应先备份文件并按实际用途关闭或暂停保护。直接格式化受BitLocker保护的驱动器会丢失其中的数据,不能替代恢复密钥的查找。
怎样判断这套保护是否正常
日常启动不出现恢复界面,说明BitLocker能在当前启动环境中完成验证并自动解锁。恢复密钥已妥善保存,且操作者知道在哪个帐户或介质中查找,才能在硬件或启动设置变化后继续访问数据。
可以把两者的关系理解为分工合作:BitLocker保护磁盘内容,TPM帮助验证启动环境。恢复密钥则是授权用户在验证条件改变时重新取得访问权的后备路径。