以太坊区块提议者如何选出?ETH随机选举机制原理
以太坊区块提议者是每个出块时段被指定打包交易、生成新区块的验证者,在权益证明机制下,系统通过可验证的随机过程从全网验证者中选出提议者,既保证公平,也决定网络出块节奏与安全性。
这个随机选举并不是简单抽奖,以太坊把时间切成固定的小格子(Slot),再按照规则从质押的验证者里轮流挑选人来干活,谁被选中可以公开查询、也能复现验证,很难被人暗箱操作。
区块提议者是干什么的
一条链要往前走,总得有人把待确认交易收进新区块并广播出去。在以太坊上,干这件事的人叫区块提议者(block proposer),他不是矿工那种拼算力的角色,而是已经质押ETH、正式登记在案的验证者之一。
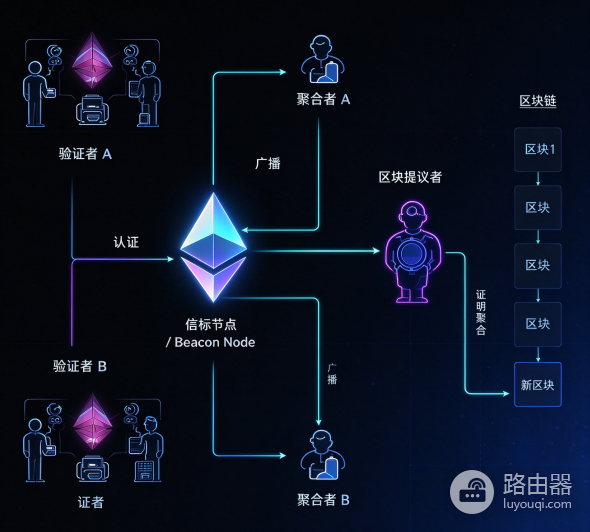
一个时段(slot)大约12秒,正常情况下会对应一名提议者,提议者负责组块,同一时段里还有一批验证者负责投票(attestation),一起给这条链“盖章”,提议者迟到、掉线或出问题,这个slot就可能空块,网络会靠后续时段补回来。
谁有资格被选中
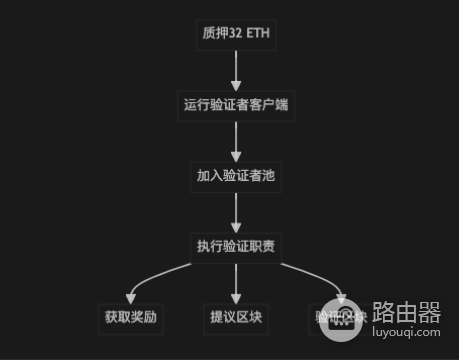
想进候选池,得先成为活跃验证者,现行基本门槛仍是把ETH质押进协议,走激活流程,状态变为active!Pectra升级落地后,有效余额上限已放宽到单验证者最高2048 ETH(EIP-7251),大户可以合并运行,小额参与者依旧可以按32 ETH起步,或通过质押池间接参与。
●最低常见参与单位:32 ETH(个人直接验证或多数池化方案的基础份额)
●时间节奏:1 slot ≈ 12秒,1 epoch = 32 slots ≈ 6.4分钟
●职责分工:每slot一名提议者,委员会成员在同epoch内做见证投票
●收益与惩罚:按时出块、正确投票有奖励,严重作恶(如双签)会面临罚没
没激活、已退出、或被罚到有效余额过低的验证者,不会再进正常提议者抽选序列。
ETH随机选举怎么“抽”
核心不是哪家公司按按钮,而是信标链里的可验证随机过程,业界常说的RANDAO,可以把它理解成一群验证者每轮都往公共“随机池”里扔一点自己的随机种子,混在一起后得到一个大家都能验算的随机源。
RANDAO在做什么
每个epoch,验证者在履职时会贡献随机性,这些贡献被混合,形成该阶段的随机混合值(randao mix),这个值写在链上,任何人都能按同样规则重算,真正选提议者时,协议会用这个随机源,再结合验证者索引、有效余额等信息,算出“这一slot该谁出块”。
为什么说是“加权随机”
不是纯均贫富式抽签,有效余额更高的验证者,被抽中的概率更高——质押更多、长期在线且表现正常的人,承担出块任务的机会也更大,这和权益证明的基本逻辑一致经济权重参与安全维护。
选完之后能不能改命
一旦某slot的提议者按协议算出来,结果在当下规则下就是确定的,别人没法在最后一秒靠改几个参数把名额抢过去,若被选中的节点掉线,该slot往往只能空过,而不是临时改选另一个“内定”对象,这种可预期性,是为了降低被操纵和被针对性攻击的空间。
从“随机源”到“具体某个人”的路径
大致是下面几步(省略底层密码学细节,只保留理解主线)
1.网络按slot / epoch滴答前进,验证者集合保持同步视图。
2.RANDAO持续混合各轮贡献,得到可公开验证的随机混合值。
3.协议用该随机性,在当前活跃验证者集合里做伪随机抽样。
4.抽样考虑有效余额权重,得到每一slot的唯一提议者。
5.被选中者在自己的slot打包交易、出块,其他人投票确认。
普通用户在区块浏览器里看到的“Proposer”,就是这一流程的最终落点。
选举和出块、最终确认的关系
提议者选对了,只是安全出块的第一环。区块还要经过委员会见证、以及后续的确认与最终敲定(finality)流程,对终端用户来说,转账显示“已确认”到“基本不可逆”,中间隔的是整套共识,而不只是某一次抽签。
实际会碰到的场景
自己跑验证者节点
你会在客户端日志或监控里看到自己何时被安排为proposer,那是协议算出来的任务,不是平台客服分配的。
通过流动性质押 / 节点服务参与
你通常看不到“哪一笔32 ETH对应哪一次出块”,收益按产品规则分配。底层依然是同一套随机选举,只是钥匙和机器由服务方或协议池管理。
看链、做数据分析
可以用公开浏览器查每个slot的proposer、空块率、验证者表现,这些都是公开数据,没有“内部名单”。
常见误解
●不是谁钱多就固定承包所有出块:钱多权重高,但仍是概率性抽选,小验证者也有机会。
●不是应用层智能合约能随便改的规则:提议者选举在共识层,普通DApp改不了抽签结果。
●不是选中就等于一定赚钱:硬件、网络、客户端配置、是否被惩罚,都会影响真实收益。
●研究中的改进不等于已上线:比如更强的秘密领导人选举等方向,目的是减少被提前锁定攻击的风险,是否、何时全量上主网,要以正式升级为准。
Q&A
普通人需要自己算RANDAO吗?
不需要。钱包转账、普通交互完全不用碰随机选举细节,只有自建验证者或做基础设施,才有必要深入客户端与规范。
质押池会不会把出块权私下内定?
池子可以决定“用哪台机器、哪套密钥去履约”,但“协议层认定哪个验证者索引在某slot出块”仍由链上规则给出。选池子时更应关心费用、惩罚分担、是否开放可验证,而不是幻想存在一个能改写全网抽签的开关。
看这套机制,最实用的抓手是什么?
记住三件事就够用:出块按slot轮转,提议者由带权重的可验证随机过程选出,你的资产安全最终依赖验证者整体是否诚实、客户端是否跟上正式升级,而不是依赖某个“内部抽奖员”。