Rust怎么给文件权限?用set_permissions设置Unix权限位
Rust程序要修改文件或目录权限,读取 std::fs::Permissions 后调用 std::fs::set_permissions(path, permissions) 写回即可。Unix的八进制权限位需要通过 std::os::unix::fs::PermissionsExt 精确设置。Windows不应照搬这段Unix权限位代码,而要按实际部署环境处理访问控制。
确定要改的路径和权限范围
set_permissions 的对象是文件或目录路径,不是Rust源码或Cargo项目本身。报错信息会提示程序实际访问的是配置文件、日志目录、上传目录,还是构建后的可执行文件。目录的权限会影响能否在里面创建、重命名和删除文件。
修改前可用 fs::metadata 读取现有权限。这样可以只增加程序所需的权限位,而不是把目录改成所有用户都能读写。服务部署时,权限应授给真正运行该进程的账户。开发时则优先把数据写进当前用户拥有的专用目录。
Rust用set_permissions设置Unix文件权限
下面的示例保留文件既有权限,并为文件所有者补上读、写和执行权限。PermissionsExt 是Unix专用扩展,提供 mode、set_mode 和 from_mode 等方法。把它放在 #[cfg(unix)] 条件下,可避免在非Unix平台编译失败。
#[cfg(unix)] use std::fs; #[cfg(unix)] use std::os::unix::fs::PermissionsExt; #[cfg(unix)] fn make_owner_executable(path: &str) -> std::io::Result<()> { let mut permissions = fs::metadata(path)?.permissions(); let owner_rwx = 0o700; permissions.set_mode(permissions.mode() | owner_rwx); fs::set_permissions(path, permissions)?; Ok(()) }这里的 0o700 表示所有者可读、可写、可执行。代码使用按位或保留原来的其他权限。要替换为明确权限而非追加权限,可用 Permissions::from_mode(0o600) 构造新值,再写回文件。对于包含密钥或私密数据的文件,常见需求是只让所有者读写,但具体模式仍要按应用的运行用户和共享需求决定。
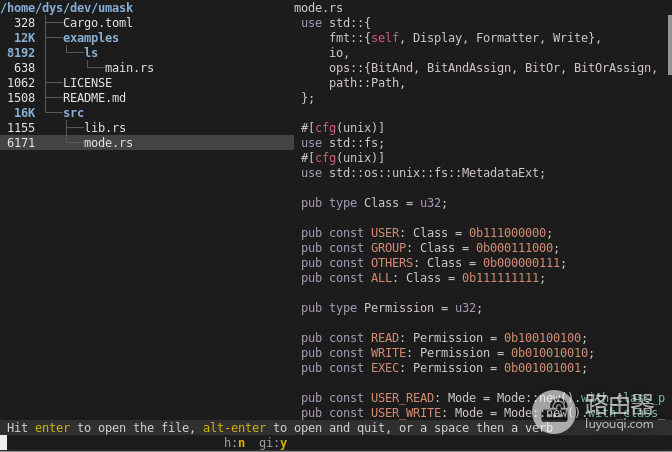
图中是Rust项目里以八进制常量表达mode的代码。它能帮助区分“在代码中计算权限位”和“最终把权限写入指定路径”这两个动作:前者由 PermissionsExt 完成,后者由 set_permissions 或文件对象的 set_permissions 完成。
写回后立即核对结果
不要只看函数返回 Ok(())。写回后再次读取元数据,并检查所需位是否已经存在,能更快发现路径写错、运行账户无权修改属性等问题。
#[cfg(unix)] fn verify_owner_rwx(path: &str) -> std::io::Result<bool> { use std::fs; use std::os::unix::fs::PermissionsExt; let mode = fs::metadata(path)?.permissions().mode(); Ok(mode & 0o700 == 0o700) }元数据读取或写回报错后,应核对路径是否存在、当前进程用户是否有修改该文件属性的资格,以及父目录是否允许所需操作。不要为消除一次报错而对项目根目录或整块磁盘放开权限。
写回权限前检查符号链接和运行平台
- 符号链接:Rust标准库说明,在类Unix系统上,
set_permissions会修改符号链接所指向文件的权限位。用户可控或可被替换的路径不应直接交给该函数,以免改到意料之外的文件。 - 不同平台:
std::fs::set_permissions是跨平台API,但PermissionsExt明确只适用于Unix。跨平台部署可把Unix权限位逻辑放入条件编译分支。
创建文件时就宜设好权限,不要事后修改不可信的链接路径。处理跨平台错误应记录实际路径和操作,再按运行平台给出相应处理,不要把Unix的 0o644、0o700 当成Windows通用设置。
常见判断
只想把文件设为只读怎么办?
可以先读取 permissions,调用 set_readonly(true) 后再用 fs::set_permissions 写回。是否适合用只读标记取决于平台和实际业务,写完仍应重新读取或进行一次真实读写测试。
可执行文件不能启动一定是Rust编译问题吗?
不一定。从其他位置复制的二进制可能没有保留执行权限。部署目录的挂载策略也可能不允许执行。检查实际文件路径和运行环境后,再决定是补执行位还是调整部署位置。