2026年加密货币黑客新手段有哪些?常见盗币方式与应对方法
加密资产被盗,多数时候不是因为“链被攻破”,而是人、钱包、授权和信息入口出了问题,2026年攻击仍高度围绕这几块展开,只是包装更像正规产品、话术更像客服,传播也更依赖自动化与仿冒页面,下面按常见盗币路径说明原理边界,并给出可落地的应对做法。
常见盗币方式:从入口到授权
| 类型 | 攻击者真正要的 | 用户最容易中招的瞬间 |
|---|---|---|
| 钓鱼与仿站 | 助记词、私钥、验证码、签名请求 | 搜索引擎广告、短链、假客服私信 |
| 恶意授权 / 无限额度Approve | 代币转移权限 | “领空投”“解质押”“一键修复” |
| 假App / 假插件 / 供应链污染 | 本地密钥与剪贴板地址 | 非官方渠道安装、自动更新被替换 |
| 社交工程与深度伪造 | 转账确认、远程协助、紧急“迁移” | 熟人声音/视频催转、项目方“官方群” |
| 合约与前端篡改类风险 | 用户主动点的那次交易 | 只看域名不看合约、不看授权细节 |
钓鱼站点与“官方感”话术
仿官网、仿钱包弹窗、仿交易所公告,目标通常是让你把助记词填进去,或在钱包里签一笔你看不懂的交易。2025–2026更常见的是搜索结果置顶广告、短视频评论区“修复链接”、电报/discord里冒充客服,但凡任何要求导出助记词、云同步密钥、把种子填进网页的流程,都不是正规钱包逻辑。
授权盗币:你点了同意,币才被转走
链上很多盗窃并不需要你的私钥。只要你对某个合约做了高额度或无限approve,对方就能在授权范围内转走对应代币,空投领取、NFT挂单、解冻、加速、退款页面,都是高频场景,真正危险的不是“点了一次钱包”,而是没看清楚授权对象、额度、代币种类。
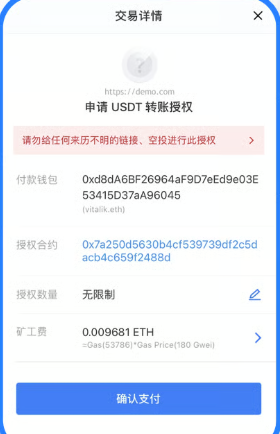
一个贴近日常危险操作:你以为在领测试积分,弹窗写的是“Enable Token”,若额度是无限,且合约地址是刚部署的陌生地址,后面资产被转空时,链上记录往往显示“你曾授权”,而不是“私钥泄露”。
剪贴板与地址替换
木马或恶意扩展会在你复制地址时,静默换成攻击者地址。转账界面若只核对前几位后几位,很容易漏掉,硬件钱包也防不住“你确认了错误地址”——它只能保证私钥不出设备,不能替你判断收款人是谁。
假应用、假插件、更新被调包
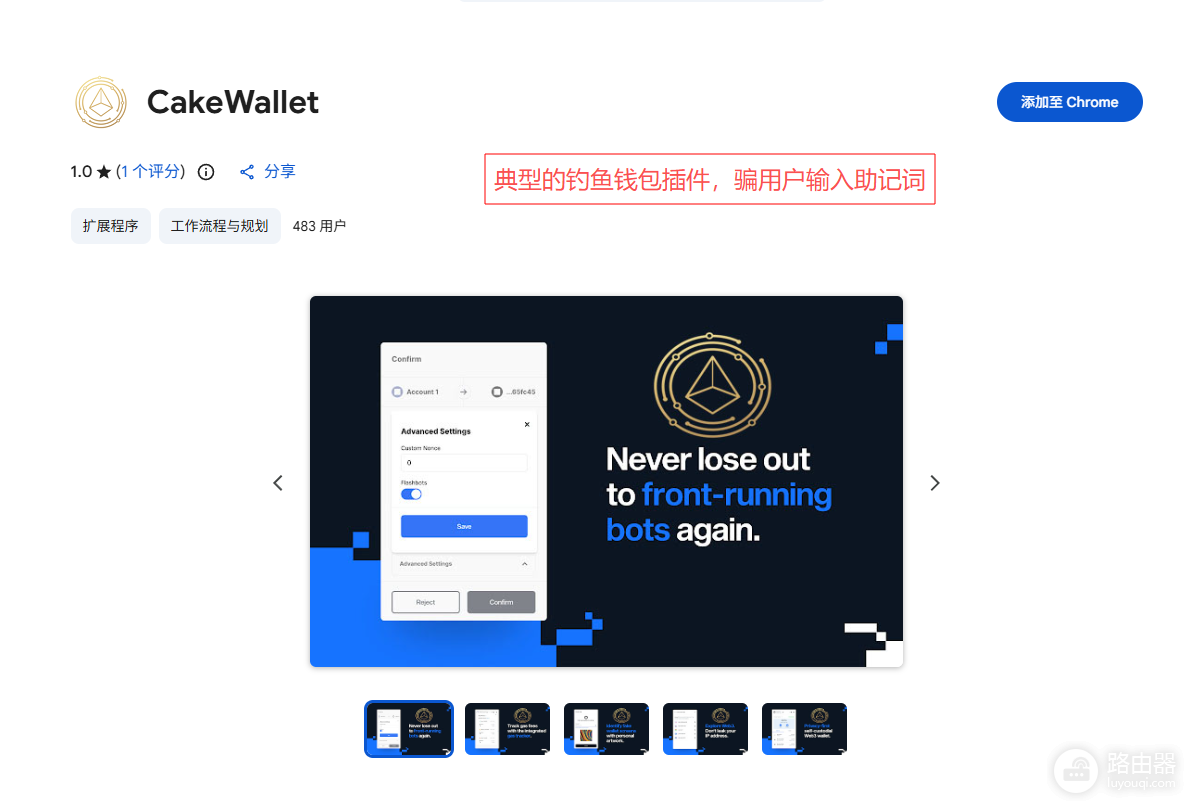
非官方应用商店、第三方“破解版钱包”、来路不明的浏览器扩展,属于高危入口。部分攻击会做成几乎一样的UI,安装后在本地读密钥或在签名前改交易内容。官方渠道、校验发布者、核对哈希/签名,是唯一稳妥的安装习惯。
深度伪造与“紧急迁移”
用生成语音/视频冒充合伙人、项目负责人或亲友,制造“账户异常,立刻转到安全地址”的时间压力,手法本身不一定碰链,但会推动你完成链上转账或授权。应对核心是第二信道核实挂断后用你自己保存的号码/邮箱回拨,不在原通话里继续操作。
2026年那些“新手段”,其实还是老套路
所谓“新手段”,更像是把以前的老套路做成了流水线,规模更大、伪装更细,并不是突然多出一种全新攻击。
1、批量仿站和个性化钓鱼:会根据你最近搜过的链、钱包、空投关键词,自动生成对应的假页面。
2、签名更绕:除了普通转账,还有typed data、permit这类离线授权,界面看起来像“登录”,实际是在给额度。
3、引流更分散:短视频、搜索广告、假浏览器通知、假系统更新都在用,不再只靠电报群。
4、盯授权和会话:重点看的是代币授权、会话密钥、插件权限,而不只是撞交易所密码。
防护重点其实没变
种子不联网、授权记得撤销、转账时慢一点核对、软件只走官方渠道。
应对方法:按环节做,而不是靠“感觉安全”
钱包与密钥
● 大额资产放硬件钱包或冷存储,热钱包只留日常额度。
● 助记词离线手写/钢印,不拍照、不云盘、不截图发给“客服”。
● 同一套种子不要在多台联网设备重复导入“方便用”。
● 种子一旦在任何网页或陌生App里出现过,视为已泄露,资产应迁到全新钱包(新种子)。
授权与交易确认
● 签名前看清:是转账、授权,还是permit/登录类消息,对象合约是否你主动要交互的。
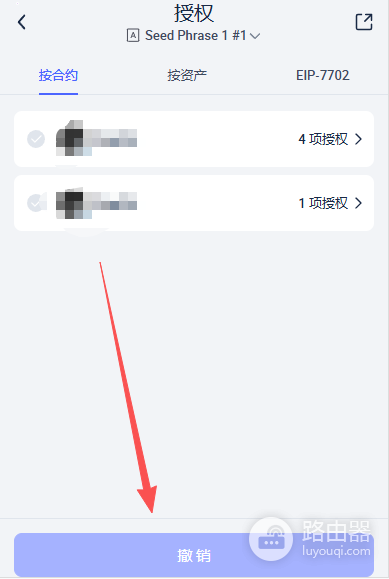
● 能设固定额度就不要无限额度,空投、不明DApp用单独小额地址。
● 定期用可信的授权查询工具检查,并撤销不再使用的approve。
● 合约交互尽量从官方文档或已验证入口进入,避免搜索第一条广告。
转账习惯
● 粘贴地址后核对整段,或使用地址簿/白名单,大额先小额试转。
● 交易所提现地址在后台固定保存,避免每次从聊天记录复制。
● 任何“限时、否则清零、官方代操作”的要求,默认按诈骗处理。
设备与软件
● 钱包扩展只从官方站点或浏览器正规商店安装,并锁定发布者。
● 电脑少混用:炒币环境尽量与日常下载、来路不明软件隔离。
● 系统与浏览器保持更新,不明“安全检测工具”“加速签名工具”不要装。
信息入口
● 官方链接用书签,不靠私信,项目方不会要你的助记词。
● 客服问题走你从官网自己点进去的入口,不点对方发来的短链。
● 涉及资金的语音/视频请求,换已知渠道二次确认。
被盗后还能做什么
链上转账一经确认,多数情况下无法单方面撤回,立刻应做的是断网隔离设备、撤销仍有效的授权、把剩余资产转到全新安全地址、保留交易哈希与对方地址、向平台/警方报案并提交链上证据,若只是授权被利用,优先撤权与转移剩余代币,若种子已泄露,旧地址不要再当“还能抢救的家”。
不要轻信“链上追回公司先付费再全额找回”一类承诺,二次诈骗很常见,真正可做的是固定证据、冻结你仍控制的账户、加强剩余资产的保管。
可执行的日常清单
1.大额冷、小额热,种子永不进网页。
2.书签进DApp,广告与私信链接默认不信。
3.每次签名读权限与合约,无限授权能免则免。
4.每月检查并清理无用授权。
5.转账核整址,大额先试转。
6.软件只走官方,扩展查发布者。
7.涉及资金的“紧急”一律第二信道核实。