如何用GitHub查看区块链项目?仓库质量和开发活跃度判断方法
区块链项目的公开代码几乎都放在GitHub上,看白皮书和官网宣传,只能知道它“说自己要做什么”,打开仓库才能看到它实际写了什么、还在不在更新、是谁在写,GitHub不只是程序员的工具,更像一块公开的施工现场,地基打了没有、工人还在不在场、图纸改没改,都能直接从仓库里看出来。
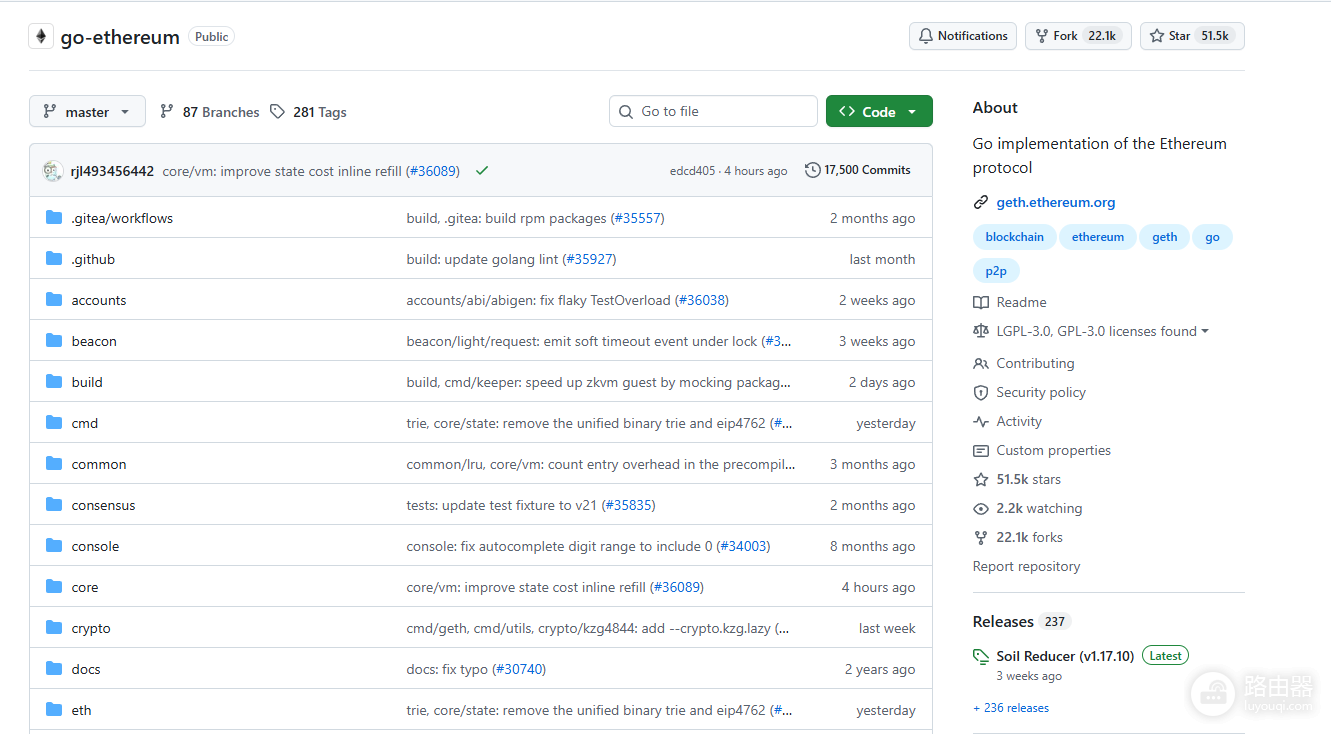
GitHub是代码托管平台,仓库(Repository)就是一个项目的代码文件夹,里面通常有源码、说明文档、版本记录和问题讨论,以太坊客户端、比特币核心、跨链桥、Defi合约、L2扩容方案等主流项目,基本都能在这里找到对应仓库。
官方文档一般从项目官网的Docs,或仓库里的README.md、docs/ 目录进入,可信资料优先看项目官方的GitHub组织页、审计报告链接,以及链上浏览器对应的合约验证源码,而不是随便一个镜像站或二传账号。
GitHub仓库属于哪一类?
区块链项目的GitHub仓库有很多种,查看代码前,最好先弄清楚它具体负责什么,不同类型的仓库,关注重点也不一样。
● 协议 / 客户端仓库:主要存放区块链底层代码,比如节点软件、共识机制和网络同步功能,这类仓库通常代码量比较大,更新也相对稳定。
● 智能合约仓库:主要存放Solidity、Move、Rust等语言编写的合约代码。合约可能直接管理用户资金,所以要重点看有没有经过安全审计、测试是否完善。
● 前端 / 应用仓库:主要负责钱包界面、DApp页面和用户交互。代码更新频繁不代表项目底层安全,前端做得好,也不等于智能合约没有漏洞。
● 工具与SDK仓库:主要提供开发工具、SDK、数据索引器和浏览器后端等,重点看有没有开发者实际使用,是否还在持续维护。
还要确认仓库对应的是哪条链或哪个系统,比如比特币、以太坊、Solana、Cosmos SDK应用链,还是项目自己开发的L1或L2。可以通过仓库名称、所属组织、README介绍和合约部署地址来判断,避免把不同项目的代码弄混。
节点仓库负责区块链运行和数据同步,智能合约仓库负责链上业务规则,前端和索引器则负责把链上数据整理出来,方便用户查看和操作。
看这些仓库有什么用?
做项目研究时,可以判断项目是否真的有代码开发,而不只是宣传,开发者可以从中寻找能直接使用的代码模块,普通用户也能对照官方公布的合约地址,检查实际部署的合约是否与项目代码一致。
用GitHub查看区块链项目的实际步骤
打开GitHub,搜索项目名或代币名时,优先认准官方组织(Organization),不要只认个人fork。组织页里通常会列出核心仓库协议实现、合约、文档、基础设施,点进仓库后,按这个顺序扫一遍就够用。
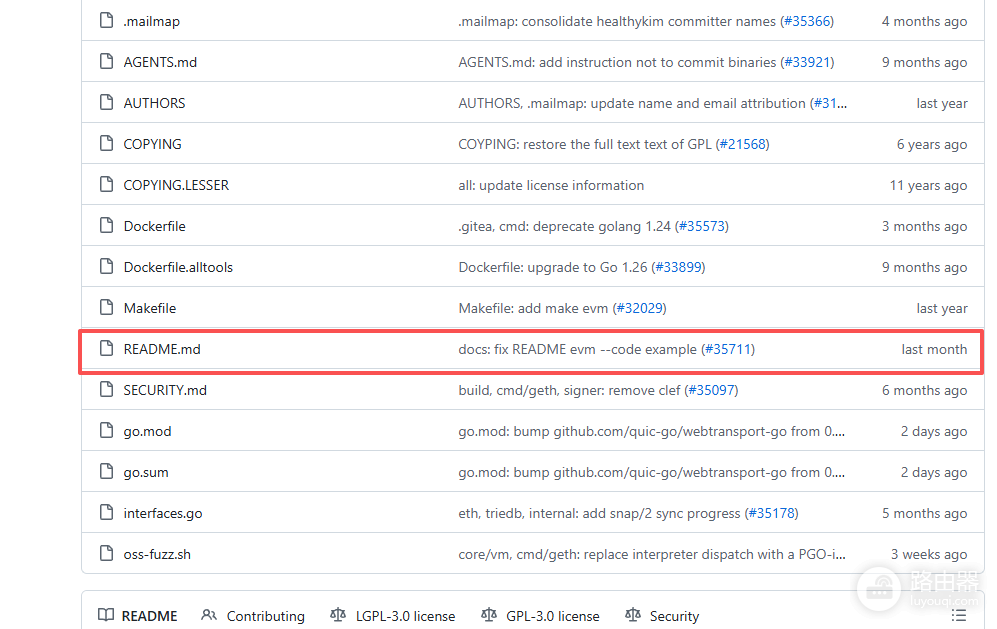
1.读README.md项目是干什么的、怎么跑起来、依赖哪些网络。
2.看根目录结构:合约是否在contracts/,节点代码是否在src/或语言对应目录,有没有test/、audits/、docs/。
3.打开Commits(提交记录)谁在改、改什么、是不是长期在动。
4.打开Issues和Pull requests问题有没有人理、外部贡献能不能进主分支。
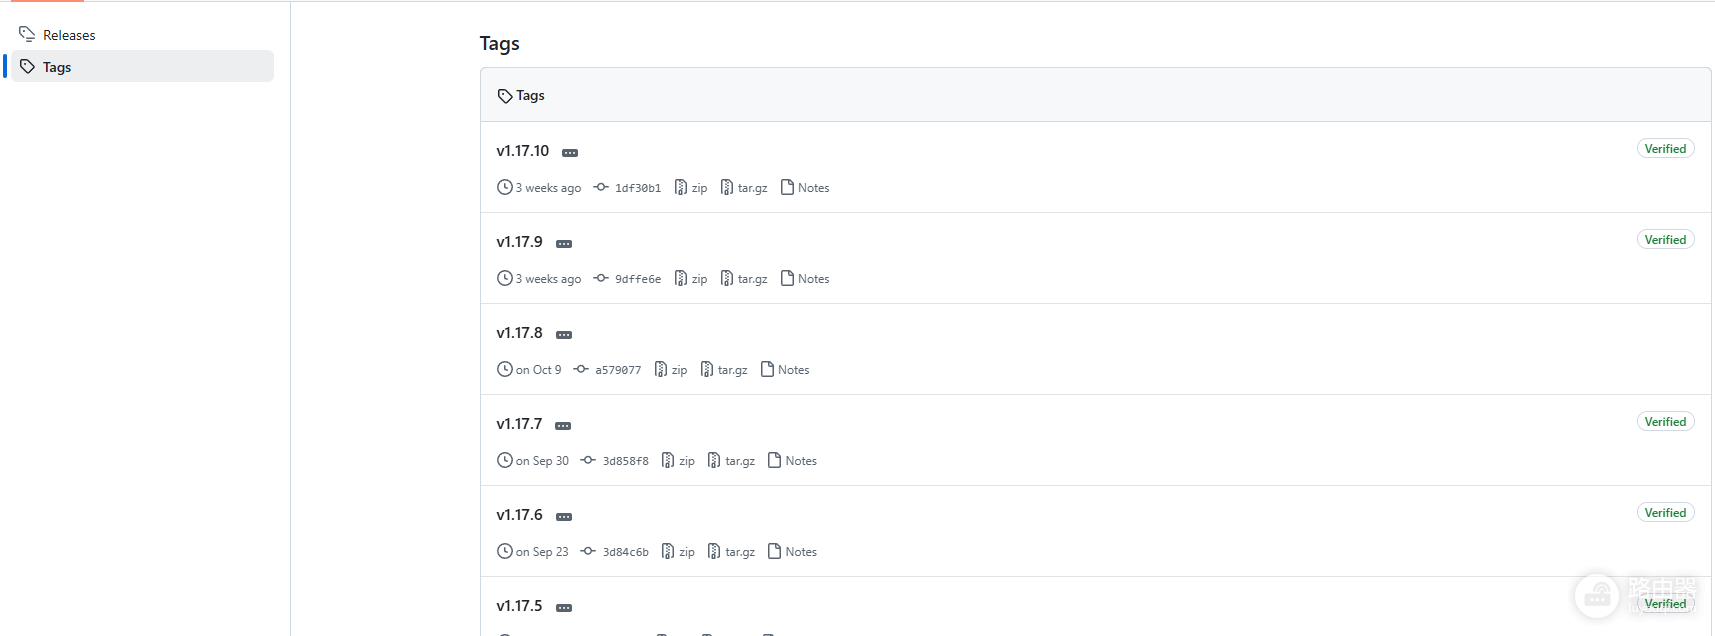
5.看Releases / Tags有没有正式版本号,还是只有零散提交。
6.核对License和贡献者开源协议是否清晰,核心提交是否集中在几个人或基金会账号。
合约类项目还要多一步:把仓库地址和区块链浏览器里的“Verified Contract”源码对照,浏览器能验证源码,说明部署代码和公开仓库大致匹配,对不上,就要警惕官网和链上不是同一套东西。
仓库质量怎么判断
质量不是看星星数量,Star高只能说明关注多,抄袭仓库、空壳营销仓库也能刷到很高的关注,更靠谱的信号在结构和工程习惯里。
文档与可运行性
好仓库的README能讲清:支持哪条链、如何编译/部署、环境变量怎么配、已知限制是什么。有docs/、架构说明、贡献指南(CONTRIBUTING)通常比只有一句口号扎实。能按文档在本地或测试网跑起来,说明维护者把“别人能复现”当回事。
测试、审计与安全痕迹
合约和底层协议尤其看重测试目录和CI状态。能看到单元测试、集成测试、模糊测试相关文件或工作流,比口头说“已审计”更有信息量。审计报告若放在仓库或官方文档,应写明审计机构、时间、对应commit/版本。注意边界审计不是免死金牌,只覆盖当时那一版代码,之后大改没再审,风险会重新打开。
代码组织与依赖
目录干净、模块边界清楚、依赖版本锁文件齐全(如package-lock.json、Cargo.lock、go.sum),说明工程不是临时拼凑。突然塞进大量无关二进制、加密压缩包、或把私钥示例写进仓库,都是危险信号。依赖若大量指向不知名个人库且长期不更新,供应链风险会升高。
权限与发布方式
看Releases是否由官方账号发布,Tag是否与审计版本、主网部署版本对应。合约项目若宣称“开源”,却长期不给完整可编译源码,或关键逻辑放在闭源模块里,开放程度要打折扣。
| 观察点 | 较健康的表现 | 需要留心的表现 |
|---|---|---|
| README / 文档 | 网络、部署、架构写清楚 | 只有营销话术,缺运行说明 |
| 测试与CI | 有测试目录,检查常绿 | 无测试,或检查长期失败 |
| 审计材料 | 报告可核验到具体版本 | 只放徽章,无报告无版本 |
| 目录与依赖 | 结构清晰,锁文件完整 | 杂乱、神秘二进制、示例泄密 |
| 官方一致性 | 组织、域名、浏览器源码一致 | 同名仿造库、地址对不上 |
开发活跃度怎么读,才不会被表面数据骗
活跃度要回答的是:这个项目还在被认真维护吗?维护的是核心逻辑,还是只改文案和配置?
提交频率与提交内容看最近1个月、3个月、1年的commit曲线。持续有功能性提交(协议升级、漏洞修复、性能、测试补强)比一天内刷十几次“update readme”有意义。点开具体commit改动是业务代码还是自动生成文件,一眼能分辨。
贡献者结构贡献者页面能看到有多少人实质提交。核心开发集中在小团队很常见,尤其是早期项目,但若一年内只有一个账号在动,且该账号同时还批量操作十几个无关币圈仓库,就要怀疑是模板工厂。基金会或公司主导的项目,提交账号常见为员工或bot,配合PR审查记录一起看更稳。
Issues与PR的处理方式有人提bug是否被回应,安全相关issue是否被快速关掉并转到私密披露流程,都能反映维护态度。PR长期堆积无人合并,或外部PR一律无视,活跃度往往只是内部自嗨。反过来,issue区全是领空投、问币价,也说明仓库被当成了社区聊天室,工程信号被噪音盖住。
版本发布节奏有语义化版本(如v1.2.3)、changelog、迁移说明,说明发布是受控的。主网合约“部署后从不再发版”有时是正常的(合约不可升级),这时活跃度要转到周边仓库监控、SDK、前端、治理工具是否还在更新。可升级代理合约则要盯实现合约的每次变更和多签/治理操作记录。
Fork、Star、Watch的正确用法Fork多可能代表被广泛使用,也可能是复制分发。Watch和Issue订阅人数有时比Star更能说明“有人在跟进变更”。把Star当质量分数,是最常见的误判。
一套能直接上手的快速检查清单
● 组织账号是否和官网、浏览器验证信息一致。
● 核心仓库最近90天是否有实质性代码提交。
● 是否存在测试、CI、明确的版本标签。
● 合约项目能否在浏览器核对已验证源码与仓库commit。
● 审计报告是否指向当前仍在使用的版本。
● 依赖与子模块是否来源清楚、可追溯。
● Issue/PR是否有工程讨论,而不全是行情和空投。
把以上几条过完,你对“这个项目是活的还是展板”会有比白皮书更硬的判断。
官方入口与常见文档位置
实践中可固定几类入口:GitHub平台本身用于搜索与浏览仓库,项目官方网站的Documentation用于理解协议与API,各链浏览器(如Etherscan类)用于核对已验证合约源码,安全机构或项目audits/目录用于核对审计范围。具体项目以其官网与官方GitHub组织声明为准,避免通过非官方聚合页跳转到仿冒仓库。