苹果App Store假钱包怎么查开发者和包名
假钱包App经常混在App Store搜索结果里,靠相近的名字和图标让人下载,核对开发者和应用编号,是把“看起来像”和“就是官方”分开的第一步。转币、输入助记词之前,先做这一步。
中招多半不是因为页面多复杂,而是名字只差一个字母,评分也不低,截图看起来像真的。
假钱包通常怎么仿
骗子很少造一个完全没听过的名字,更多是蹭热门钱包。
名称会多一个空格,调换词序,或者加上Pro、Safe、Wallet,图标几乎照搬,颜色只改一点,详情页写着“官方”“安全审计”,开发者却对不上,装完后引导你去客服,或打开外部网页备份助记词。
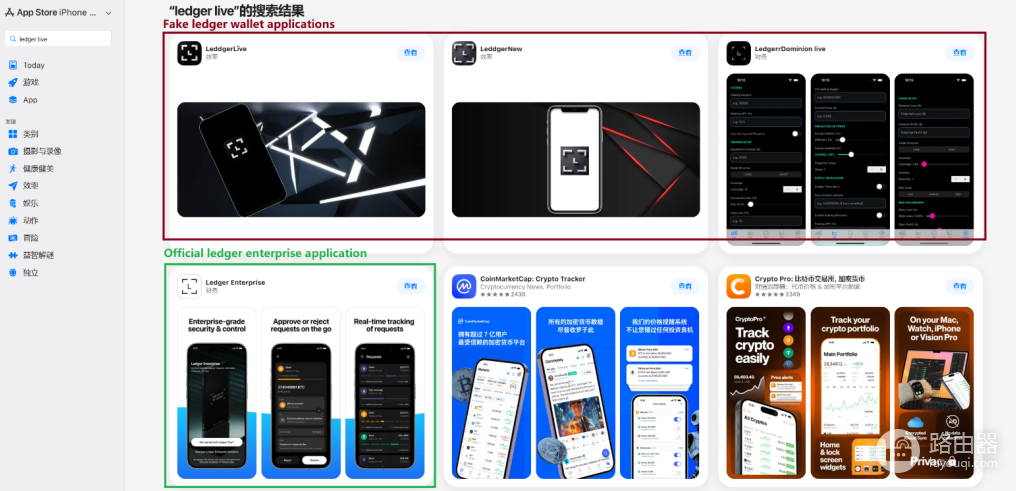
真钱包不会一打开就催你迁移资产,或者不填种子词就不能继续用。出现这种提示,先停下来查主体。
在App Store里看什么
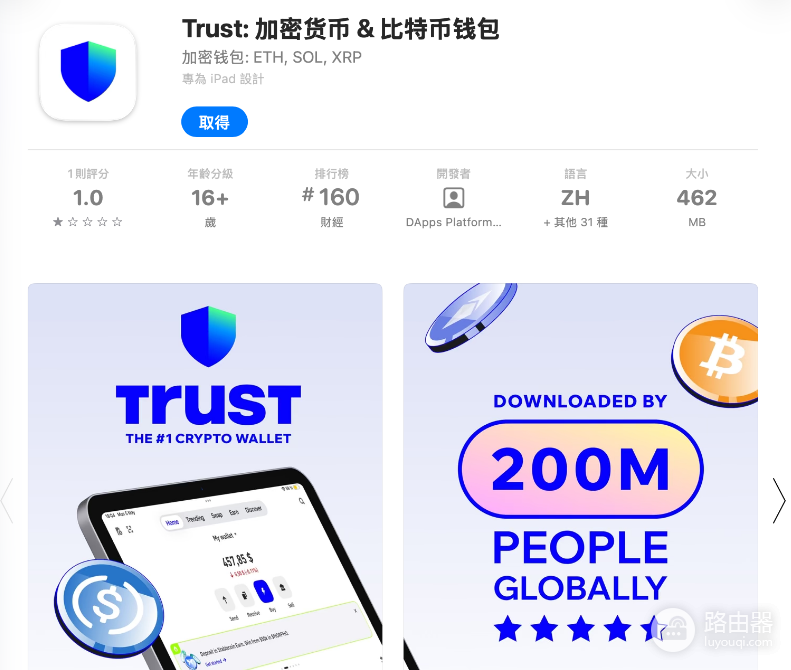
标题下方会写开发者或Seller,点进去能看到这个账号还上架了哪些应用,商店链接里id后面的一串数字,是应用在商店里的编号。年龄分级、更新时间、版本号和隐私标签也可以看,长期不更新,或者隐私说明含糊,要多留心,正规团队名下通常还有相关产品,空壳账号往往只有一两个仿冒应用。
操作顺序是:打开App Store,找到应用,滑到开发者,点进名称看列表,再和项目官网、文档里写的发行方对照,不一致就不要装。
| 核对项 | 正常情况 | 需要警惕 |
|---|---|---|
| 开发者名 | 和官网、文档能对上 | 个人名乱写,和品牌无关,或者频繁改名 |
| 名下应用 | 能看到同系列产品 | 只有一个高仿钱包 |
| 更新节奏 | 随系统和安全补丁更新 | 长期不更新,突然出现“安全升级” |
| 商店编号 | 和官网下载按钮跳转的是同一个 | 搜索点进去的编号和官网不是同一个 |
iOS上的“包名”怎么理解
安卓说的包名,在iOS上对应Bundle ID,一般是com.公司名.产品名这种格式,App Store商品页通常不直接显示完整Bundle ID。
在iPhone上不必死磕安卓那套包名,开发者、商店编号、官网跳转是不是同一条链路,已经能挡住大部分高仿。
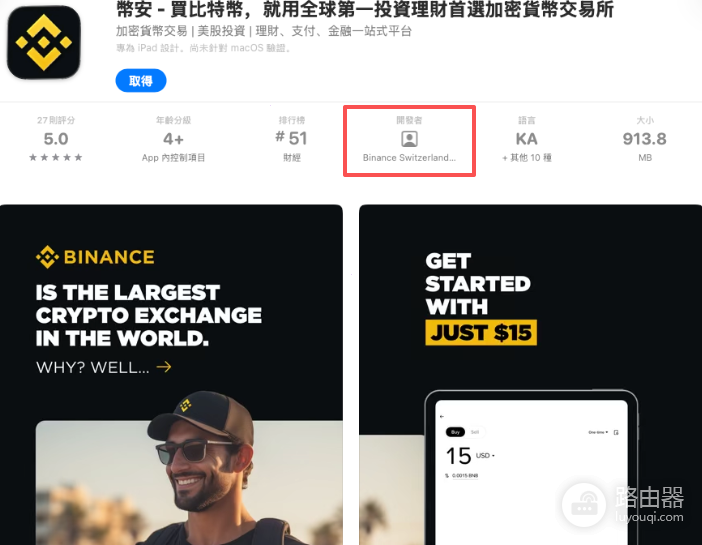
包名和官网交叉核对
假页面可以仿商店,但同时仿官网、文档和代码仓库的成本更高。
从书签或历史记录打开官网,不要点搜索广告。找到iOS下载入口,看它跳到的开发者是谁、编号是多少,记下来以后只认这一条。项目如果开源,代码仓库里也会写Bundle ID,没有技术背景就以官网跳转和公告为准。
硬件钱包配套App、常用自托管钱包,帮助中心一般会写明正版下载路径,邮件、Telegram、Discord私信发来的“最新版安装链接”,默认不要点。
假钱包为什么能把币转走
自托管钱包的钥匙是助记词或私钥,在谁的手机里,控制权就在谁手里。假应用常见做法,是仿成真钱包,诱导你导入已有钱包,再把助记词发到外部服务器。也可能伪造DApp页面,在授权和签名时把收款地址掉包。
硬件钱包确认、官方域名白名单,能降低一部分风险,客户端已经装错时,这些后面的防护常常来不及。先查开发者和下载入口,是更靠前的一道关。
核对能解决什么,解决不了什么
自己可以做的,是核对开发者、对比官网跳转、看App ID,不安装来路不明的签名包,不在陌生App里输入助记词。
商店审核不能保证永远没有仿冒,开发者名字像真的,也不等于项目本身可靠,查开发者不能代替你判断合约、授权额度和项目逻辑。助记词已经在可疑App里输入过,就应按可能泄露处理,在安全环境下把资产转走并停用旧词,不是再查一次编号就没事。
不要去下所谓的包名破解工具、盗版签名器或来路不明的检测包。那会带来新的风险。
下载只走官网按钮
点开开发者,看主体和名下应用能不能对上,记下正版App的编号,和公告不一致就别装。任何App内索要助记词、要求客服远程验证,直接停止。也不要为钱包安装未知描述文件。