量子计算机何时能破解以太坊和比特币?时间线、NIST标准与迁移方案
量子计算机对比特币和以太坊最实质的威胁,是用Shor算法破解椭圆曲线数字签名(secp256k1),从而有可能从已公开的公钥反推出私钥,伪造交易并转移对应地址的资产。哈希函数和工作量证明在可预见的时间内受影响有限,行业目前正按照NIST后量子密码标准推进迁移准备,多数公开评估仍把真正具备密码学相关能力的量子计算机出现窗口放在十年量级。
目前还没有哪台机器能批量解开比特币私钥,算法本身早已公开,缺的是足够稳定、经过充分纠错的逻辑比特。链上已经把公钥暴露出来的地址,未来风险会明显高于那些公钥尚未公开的地址,迁移方案必须提前设计,不能等机器真正造出来再仓促修改。
量子威胁作用在哪一层
比特币和以太坊的转账依赖椭圆曲线签名,持有私钥才能生成有效签名,网络用对应公钥验证。一旦容错量子计算机能够稳定运行Shor算法,理论上就可以从公钥反推私钥,这和“用更大算力碾压挖矿”不是同一码事。
挖矿和区块哈希主要依赖SHA-256一类哈希函数。Grover算法最多能把暴力搜索的复杂度降到平方根量级,相当于安全强度打折,但远谈不上直接清空全网,更现实的短期风险在于:地址一旦花过币,公钥通常已经上链,等于给未来的量子机留下了可长期收集的目标,从未使用、只公开地址哈希的币暴露面更小,智能合约、跨链桥、多签和托管服务如果仍绑定旧签名算法,便会成为集中薄弱环节。
时间线大致时什么时候
2026年业界仍没有公认的“密码学相关量子计算机”,即能够稳定运行Shor算法、有效破解256位椭圆曲线的那种机器。实验室里的物理比特数量在增长,但逻辑比特数量、纠错开销以及持续无错运行时间才是真正的硬门槛。粗略估算破解一条secp256k1密钥需要数千量级的逻辑比特,折算到物理比特往往是百万级以上,同时还要匹配算法所需的电路深度和错误率控制。
偏乐观或营销导向的说法常把威胁提前到2030年前后,但较少讨论纠错和工程缺口,主流密码与安全机构更倾向于认为本世纪三十年代中后期到四十年代才需要严肃应对,建议现在开始迁移准备,而不是明年就爆发,工程上更保守的视角则认为大规模密码学相关量子计算机的时间仍不确定,但标准和协议必须提前十年铺开,否则链上共识一旦改不动就会非常被动。
对持币者和做基础设施的人来说,更有用的不是押注某一具体年份,而是把“公钥已暴露的资产”和“协议升级窗口”分开管理,量子机到来之前,常规的被盗、钓鱼和合约漏洞仍是主要风险。
NIST后量子标准进展
美国NIST大约从2016年开始后量子密码评选,主标准已在2024年落地,后续仍在补充签名方案和实现细节,与链上最相关的是签名和密钥封装。
1、ML-KEM(基于Kyber)主要用于密钥封装,适合握手和保密信道。
2、ML-DSA(基于Dilithium)是通用数字签名方案,很多系统会优先考虑它。
3、SLH-DSA(基于SPHINCS+)属于无状态哈希签名,体积较大,更适合作为保守的备份方案。
4、FN-DSA(基于FALCON)签名更短,但对实现和安全部署的要求更高。
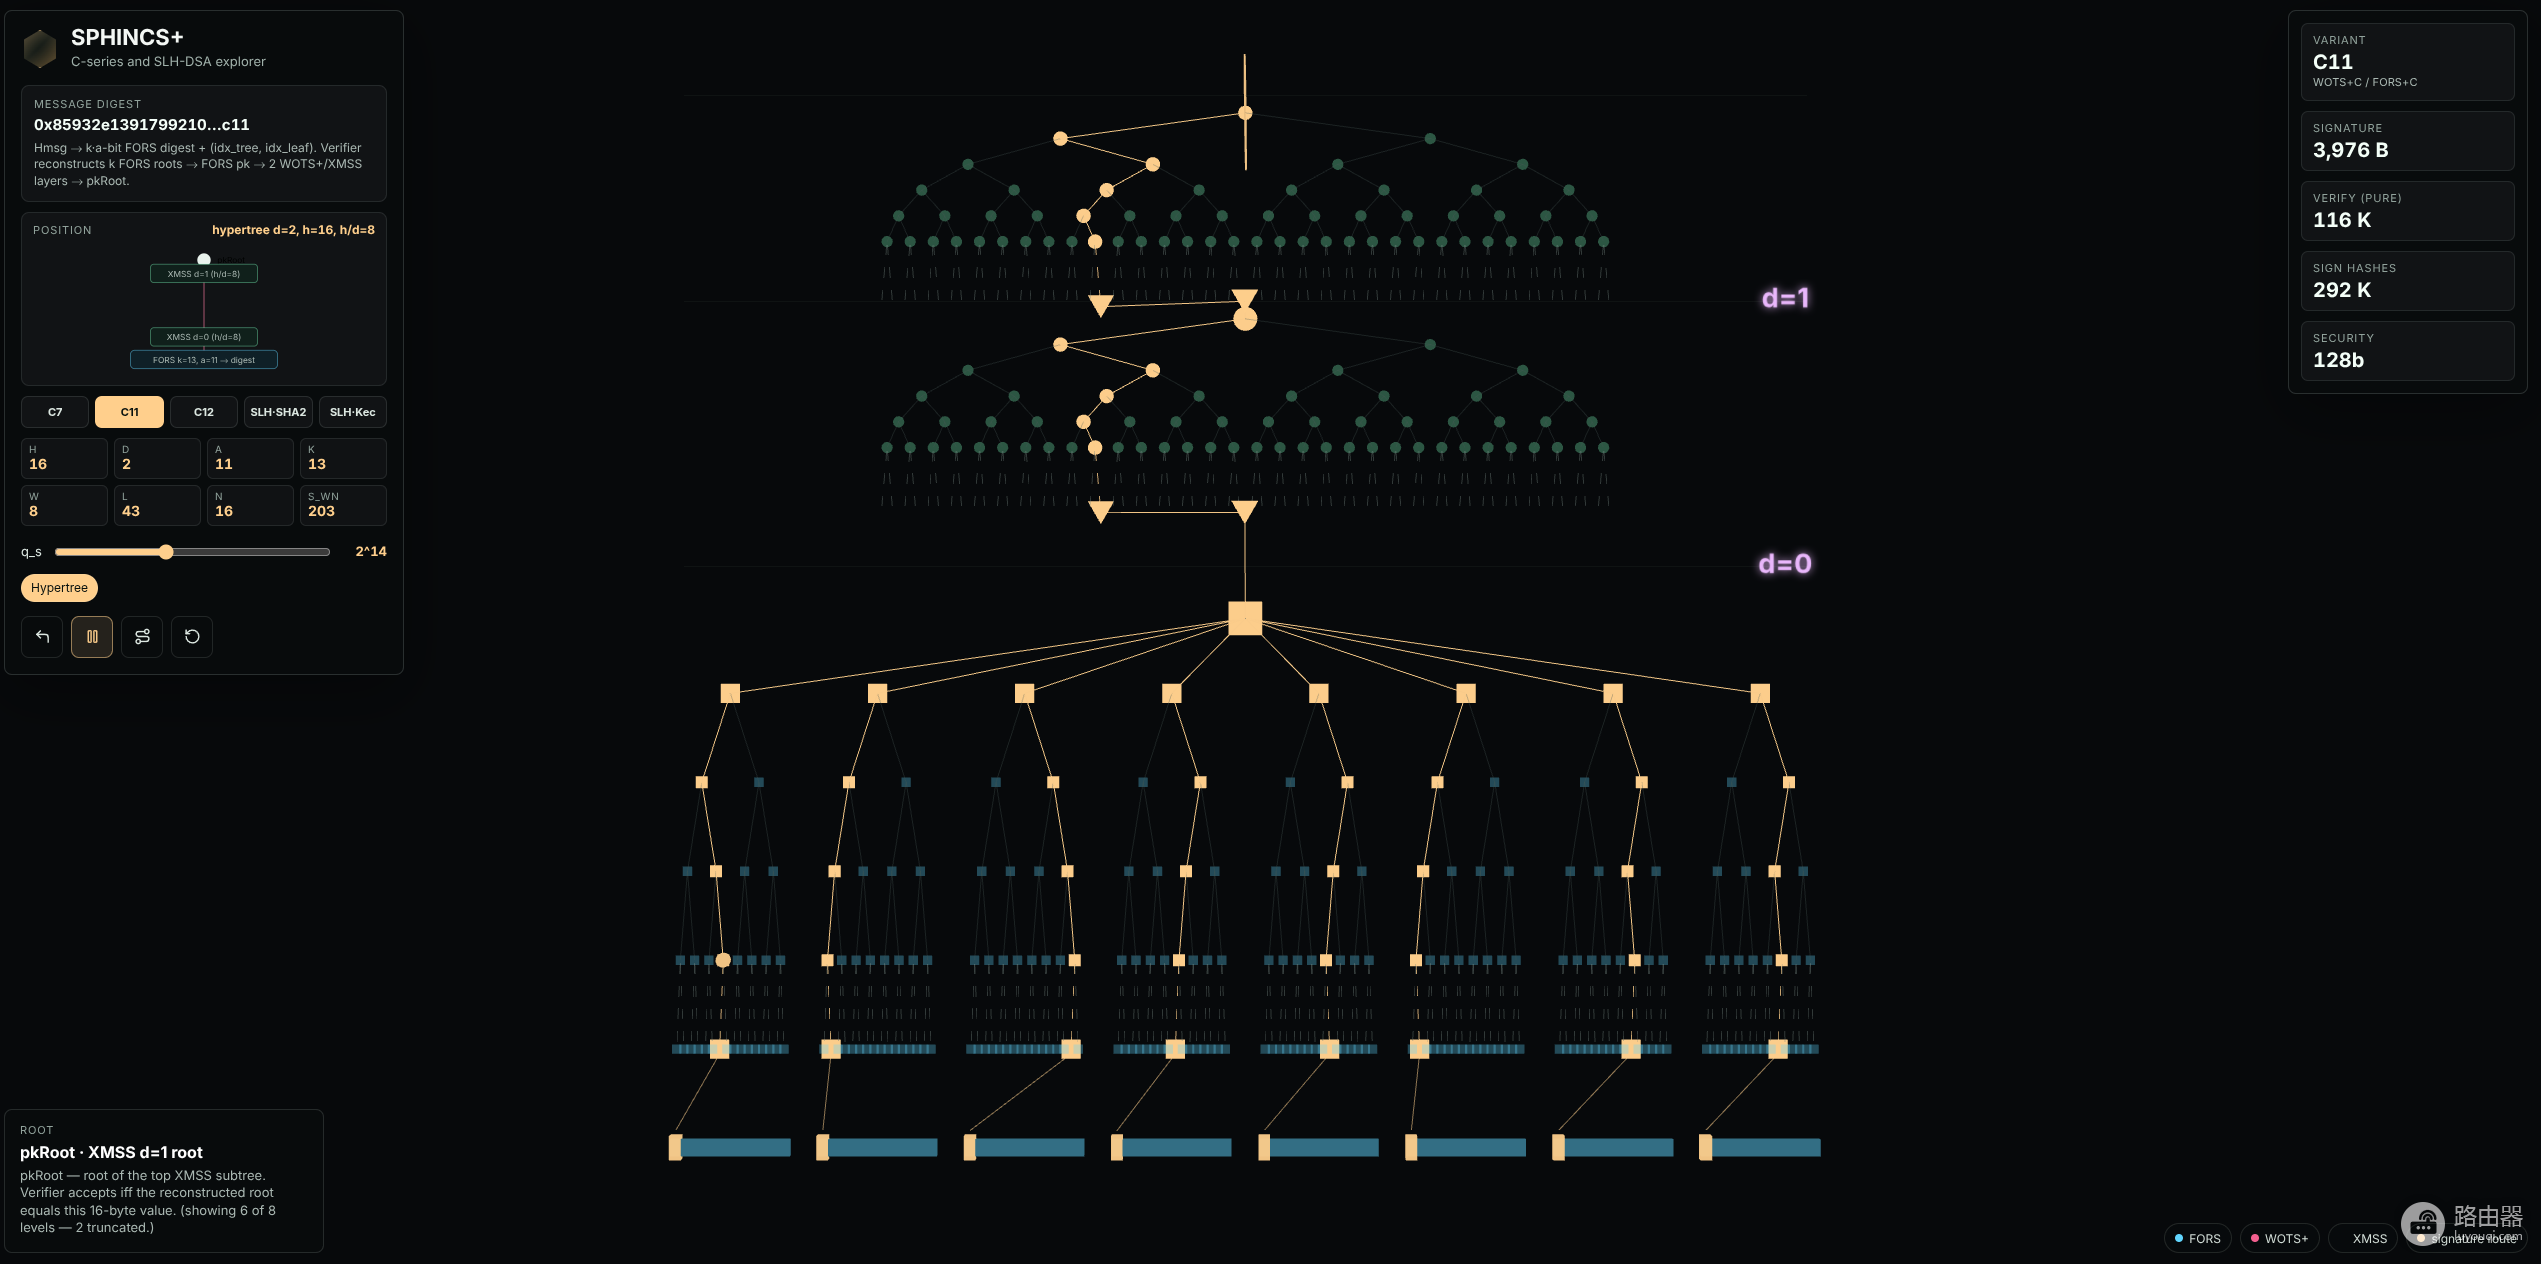
这些算法针对的是Shor一类的攻击,并非把哈希函数直接换成“量子免疫”的东西。比特币或以太坊若要更换签名方案,还需要解决交易体积、验证成本、软分叉或硬分叉的协调、钱包与硬件签名器兼容等一系列问题。NIST提供的是算法和参数基础,链上具体如何嵌入、如何过渡,是另一层工程工作。
比特币与以太坊的迁移思路
比特币的讨论主要集中在引入新的量子抗性输出类型、为旧地址迁移设置激励和期限,以及尽量少动工作量证明本身。历史上已经有过P2PKH、隔离见证、Taproot等地址和脚本的演进,说明“新脚本版本加钱包分批迁移”是可行路径。难点在于全网共识推进较慢,矿工、节点和交易所需要同步,同时已经暴露公钥的旧币也需要给用户留出安全搬家的窗口。
以太坊方面,账户抽象、验证者签名、L2和跨链消息都可能绑定在当前椭圆曲线上。更常听到的路线是协议层支持可升级的验证算法、智能账户可插拔签名,以及优先保护验证者和桥的滚动升级。用户最终仍需要换地址或换密钥方案并转移资产。由于EVM生态应用众多,库和硬件钱包的适配周期不会短。
甭管哪条链,务实的阶段大致包括:清点哪些地址的公钥已经上链、哪些冷钱包从未暴露;优先采用NIST定稿且经过审计的算法与实现,不追逐来路不明的“量子币”;在测试网和小额场景先跑通硬件钱包固件与多签策略;在社区激活新规则后,把高价值资产迁到抗量子地址或新账户模型;旧算法会共存很长时间,防止有人声称量子抗性,实际仍存在经典漏洞。
普通人现在能做什么
不必立刻把币换成某个噱头代币。更稳妥的做法是大额使用冷存储,尽量少重复使用地址,关注官方客户端以及BIP/EIP中真正进入草案的后量子方案,并向交易所和托管方询问其密钥升级计划。开发者则应开始在非共识路径上做算法敏捷,让接口能够更换签名套件,而不是写死一种曲线。
同时也要防两类噪音:一类把实验室比特数直接说成“已经能偷比特币”,另一类假装“量子永远碰不到链”。两边都不利于合理安排迁移预算。
常见问题
量子计算机明年会不会批量盗币?
按2026年公开的工程水平,不会。缺的是容错逻辑比特和稳定运行Shor算法的整机能力,而不是缺少论文。
比特币挖矿会不会先被量子消灭?
挖矿更依赖哈希计算和专用硬件。Grover算法会削弱安全边际,但和“从公钥反推私钥”相比,不是同一优先级的威胁。签名被破解才会直接动到别人钱包里的币。
现在买“抗量子概念币”有没有必要?
先看清是否真正采用了公开、可审计的NIST类算法,以及是否有主网迁移和生态工具支持。只改名字、不改密码学假设的项目,对真正的密码学相关量子计算机没有帮助。
已经花过的地址要不要紧?
相对更值得优先迁移。公钥长期公开,等于给未来的量子机留了作业题。能换到新方案地址就尽早规划,而不是等新闻标题出现再挤在拥堵里处理。