用户购买硬件钱包一定安全吗?哪些环节容易被篡改动手脚
硬件钱包通过将私钥生成与签名过程隔离在安全芯片内完成,能有效降低电脑或手机被远程控制后直接窃取私钥的风险,因而常被用于长期持有加密资产,但“买了硬件钱包就一定安全”并不成立。
设备从出厂到用户首次使用之间,存在多个可能被篡改或动手脚的环节,用户自身的初始化与操作习惯,也会决定最终防护效果,理解这些环节比单纯购买设备更重要。
硬件钱包实际防护什么
核心机制
私钥尽量只在专用安全元件内生成、存储,交易在设备内部完成签名,外部设备仅负责构建与广播已签名的交易,用户需在设备屏幕上核对地址、金额等信息并确认后,设备才输出签名,这一设计对“远程木马读取助记词或私钥”较为有效。
硬钱包并不能自动消除供应链风险,也无法阻止用户主动泄露信息或签署恶意交易。
购买与到货环节:最容易被动手脚的阶段
非官方渠道与仿制品
电商三方店铺、二手平台、来源不明的海外站点,最容易出现外观高度相似的仿品。芯片、屏幕或固件可能被替换为可导出密钥或带后门的版本。用户以为在使用冷存储,实际私钥生成过程已被控制。正规做法是优先选择品牌官方商城或明确授权的经销商,并保留订单与防伪信息。
二手与“已初始化”设备
他人使用过的机器,助记词可能已被记录。即使声称已恢复出厂,外部也无法确认芯片内是否存在预置种子或后门。只购买全新密封设备,并由用户本人完成首次设置,是基本要求。不建议购买“演示机”“内部机”或已预先写好助记词卡片的设备。
包装、运输与防伪被干预
运输途中或仓库环节若被开封后重新封装,内部固件、配件或设备本身可能被替换,到货后应先检查封条完整性、配件是否齐全、序列号是否匹配,再通过品牌官方应用完成设备合法性校验。固件方面,只从官方应用检查与更新,拒绝任何第三方“优化包”“破解包”或不明来源固件,因为这相当于将签名权限交给未知方。
假客服与钓鱼导流
搜索广告、短视频评论中的“客服”常引导至仿冒官网或钓鱼站点,诱导下载假应用,或要求“验证助记词”。助记词仅应出现在设备屏幕上的生成或恢复流程中。任何网页、即时通讯工具或客服对话框索要助记词的行为,均可直接判定为诈骗。
初始化与首次使用:操作环节同样存在风险
1、开封与校验异常:封条异常、配件缺失或序列号对不上时,应暂停使用,向购买渠道与品牌官方核实,不要急于转入资产。
2、助记词生成:应在无旁人、无摄像头的环境中由用户本人完成生成。手写多份纸质备份并分开存放,不进入相册、网盘或任何联网环境。旁人围观、拍照备份或语音记录,都会显著增加泄露概率。
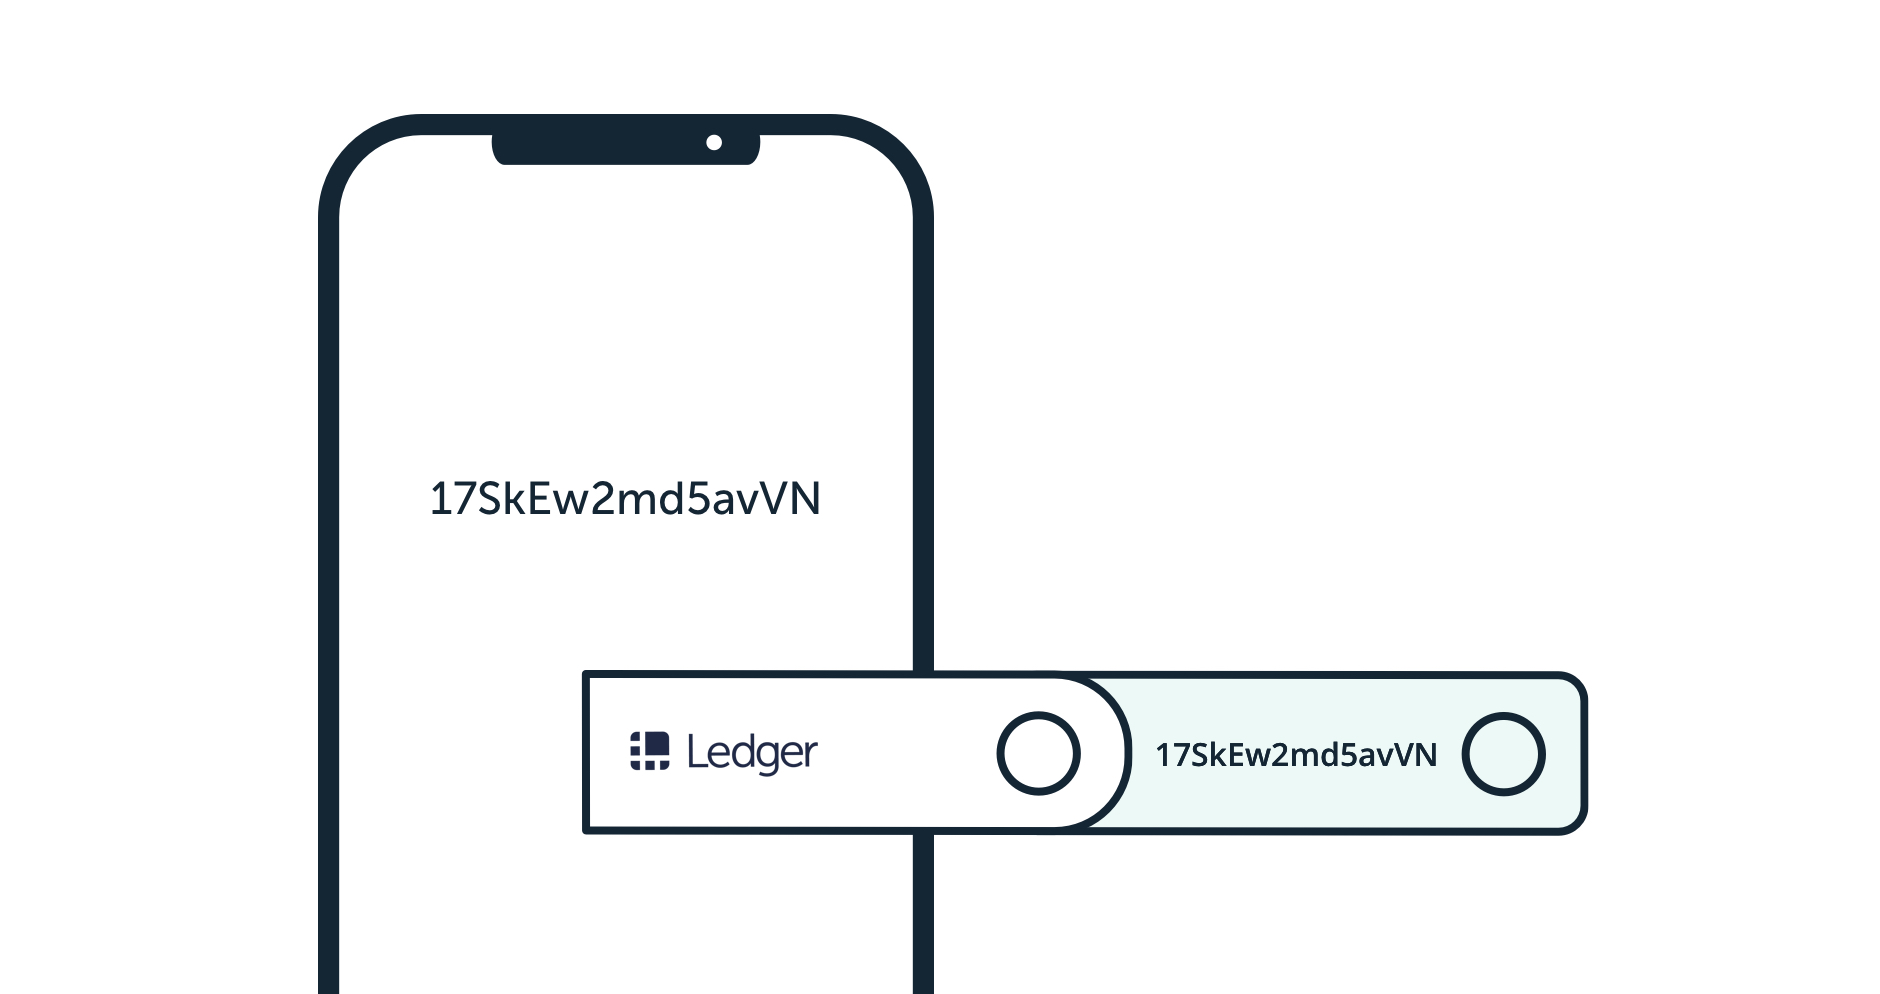
3、地址核对:以硬件钱包屏幕显示的地址和金额为准。电脑或手机端显示的内容可能被恶意软件篡改。建议先进行小额测试转账,确认链上记录与设备屏幕一致后,再转入大额。
4、配套软件:只从官方网站或官方应用商店获取钱包配套软件,避免假应用与恶意扩展。
5、恢复流程:正规恢复不会在网页或聊天窗口收集助记词。任何要求输入助记词做“官方检测”“链上同步”的请求,均为诈骗。
哪些习惯能进一步降低风险
优先官方渠道购买,到货后完成封条、序列号与官方应用内的真伪及固件校验,确认设备为全新未初始化状态后,再自行生成种子,大额转入前做最小金额测试。常用品牌的验真与固件流程以各自官方文档为准,不同型号可能有差异,以购买时对应型号的最新说明为准。
硬件钱包无法解决的问题
防不了用户主动将资产转入骗局合约,也防不了假客服远程指导完成“授权”或“签名”,也同样不替代备份,设备损坏、丢失或进水时,没有可靠助记词备份,资产仍可能无法找回,把设备锁好却把助记词存在邮箱或云端,安全模型即不成立。
对咱们投资者来说,先确认“官方渠道真机+自行生成种子+屏幕核对关键信息+使用官方软件”这四项基础工作,已能覆盖大多数实际发生的盗窃路径。安全更多取决于芯片方案、固件签发与更新机制、开源审计程度,以及是否严格走官方链路,而非单纯产地或品牌宣传。
购买后应在官方应用内检查更新,妥善保管手写备份并定期确认其仍可读,发现异常提示或无法通过官方校验时,停止大额操作并联系官方支持。