MPC钱包vs助记词钱包:多方计算钱包和传统助记词钱包有什么区别
在加密货币里,钱包跟现实中的皮夹完全不是一回事。它不是用来“装币”的,而是专门管理私钥的工具,谁握着私钥,谁就能动账,眼下用户用钱包主流就两条路,一类靠助记词,一类靠MPC(多方计算)。
助记词钱包是什么
助记词钱包,也叫种子短语钱包,是多数人入门时接触的那种,创建时系统吐出一串英文单词,常见12个或24个,按BIP39这类公开标准生成,这串词能推导出私钥,私钥再推出地址,你备份好词,换手机、重装App,照样能把资产找回来。
MetaMask、Trust Wallet,以及多数硬件钱包的恢复流程,都建立在这套模型上,链本身不区分你用哪种钱包——比特币、以太坊、各类EVM链、Solana等,只要能正确签名,网络就认账,助记词方案属于“本地自托管”密钥材料主要在你这边,交易所或项目方通常碰不到完整私钥。
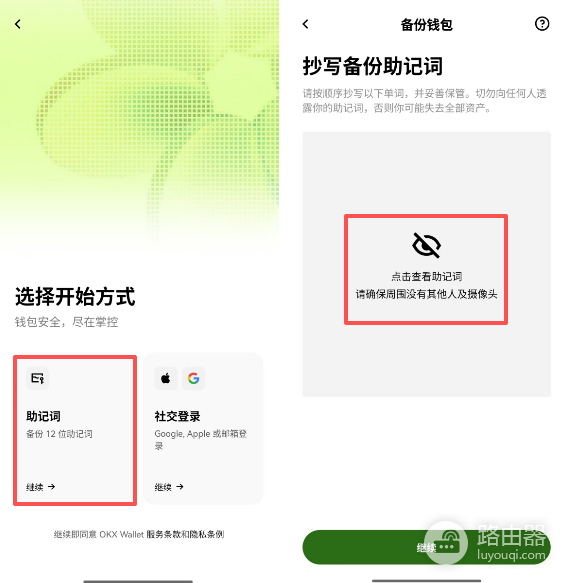
● 创建:本地(或硬件内)生成熵,映射成助记词,再派生私钥与地址
● 转账:用私钥对交易签名,广播到链上
● 恢复:输入助记词,按同一路径重新算出私钥
它的优点直观:标准成熟、兼容面广、离线纸质备份也能用,代价也清楚——整串助记词等于“总钥匙”。抄错、拍照进云盘、木马截屏、熟人顺手拍一张,都可能把资产一并交出去,没有“忘了词还能找客服”的退路,丢了就是丢了。
MPC钱包是什么
MPC全称Secure Multi-Party Computation,安全多方计算,用在钱包里,核心不是“再发明一把私钥”,而是完整私钥在生成阶段就被拆成多片“密钥份额”,分存在不同设备、不同服务或不同角色手里,平时任何单方都拿不到完整私钥,要签名时,各方用自己的份额一起算出一个合法签名,过程中仍不把完整私钥拼回某一台机器。
行业里常见的落地包括交易所或托管机构的MPC方案、部分面向个人的无助记词App,以及企业财资系统(如多家机构采用的MPC托管与审批流),它仍可服务公链资产,签名结果在链上看起来就是一笔正常交易,节点并不需要知道你背后用了MPC。
● 生成:多方协议共同产出密钥份额,完整私钥理想情况下从不出现在单一位置
● 签名:阈值(比如2/3、3/5)方在线参与计算,输出链上可验证的签名
● 恢复/更换设备:靠份额备份、社交恢复、机构策略或重新分片,而不是一串永久总词
两者核心区别对照
| 对比点 | 助记词钱包 | MPC钱包 |
|---|---|---|
| 密钥形态 | 完整私钥可由助记词导出,常集中存在一端 | 完整私钥拆成多份额,单方无法独立还原 |
| 单点风险 | 助记词或单设备被拿下,资产风险极高 | 需攻破达到阈值的多份额,难度更高 |
| 备份方式 | 抄写/钢印助记词,标准统一 | 份额备份、多设备、策略恢复,依赖具体产品设计 |
| 使用体验 | 创建要抄词,恢复靠词;签名可完全本地 | 可做到无助记词开户;签名常需多方在线协作 |
| 信任假设 | 主要信自己的备份与设备安全 | 信密码学协议 + 份额隔离 + 厂商/协作方的实现与治理 |
| 典型场景 | 个人长期自托管、硬件冷储、跨钱包迁移 | 高频交易、团队资金、降低助记词泄露、合规审批 |
可以把它想成保险柜:助记词是一把总钥匙,配一把就能开,MPC是钥匙掰成几截,规定至少几截同时转才能开锁,而且开锁时不一定把整把钥匙重新焊回去。
机制上再往下拆一层
助记词路径:熵 → 助记词 → 种子 → 分层派生(如BIP32/44)→ 各链私钥。签名是经典的本地椭圆曲线签名(ECDSA、EdDSA等)。安全边界几乎完全落在“词和装词的环境有没有暴露”。
MPC路径:常用思路是阈值签名(TSS,Threshold Signature Scheme)与MPC协议结合,多方各持份额,联合生成公钥,签名时交互计算出签名分量,合成后与普通签名无异。链上验证逻辑不变,变的是链下谁以何种方式参与了“算签”。
因而助记词钱包的安全故事是“保管好唯一种子”,MPC钱包的安全故事是“份额分散 + 阈值 + 协议实现正确 + 运营与设备隔离靠谱”。
各自适合什么场景
更偏向助记词的情况
● 你接受自己备份,并愿意用钢盒、离线方式存词
● 需要最大兼容:任意标准钱包、硬件设备之间迁移
● 长期冷存储、低频率动用的个人资产
● 不希望签名必须依赖某家云服务或第二台设备在线
更偏向MPC的情况
● 怕抄词、怕词进相册或聊天记录
● 公司或小组资金,需要多人授权才能转出
● 业务上要热钱包、又想避免单服务器上的完整私钥
● 产品把“无助记词”当成主交互,用生物识别 + 多设备策略降低使用门槛
真实里两边也会混用:有人用MPC做日常热钱包,大额仍进硬件+助记词冷储,机构用MPC做运营热库,再配合冷层与治理策略。没有规定只能二选一。
MPC安全认知
1、MPC不是“丢了也没事”:份额全丢、设计不好、恢复通道被骗,照样没钱,它主要是降低“助记词一次泄露就全没”的风险。
2、做工决定靠不靠谱:协议、随机数、份额怎么存、防串通、有没有认真审计,比宣传重要得多,都叫MPC产品之间差距可以很大。
3、在线协作方便也带来依赖:签名时相关方得在线,如果重度依赖某一家服务商,就要考虑服务挂了、账户出问题、被合规冻结这些链外风险。
4、助记词没过时:标准开放、可自己验证、能完全离线,极端自托管依然很强,主要坑在人的备份习惯和防钓鱼,不是数学本身坏了。
5、链上结果一样,责任在链下:转错地址、签了恶意授权,两种钱包都救不了。MPC主要解决密钥怎么保管、怎么授权,解决不了“你自己点了确认”的内容风险。
6、恢复和继承要提前想清楚:助记词要想家人能不能按说明操作;MPC要问清份额怎么备份、有没有守护人、公司离职怎么交接。别等出事才翻文档。