加密钱包授权撤销官网 Web3钱包授权管理入口
web3钱包授权撤销,指用户主动查看并取消智能合约对代币、NFT等资产的访问权限,核心定位是资产管理与风险控制工具,用来收回过度或长期闲置的approve授权,降低账户被恶意合约挪用资金的可能。
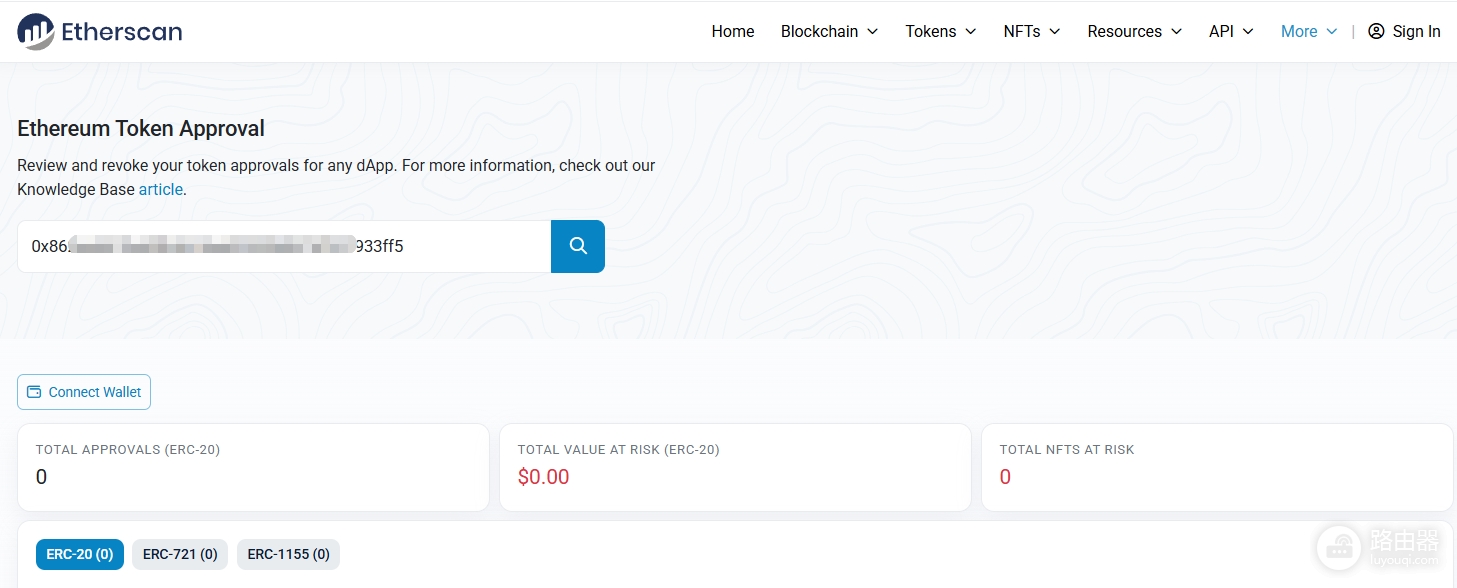
常用公开入口:https://revoke.cash/以太坊浏览器:https://etherscan.io/tokenapprovalcheckerBscScan入口:https://bscscan.com/tokenapprovalcheckerPolygonscan:https://polygonscan.com/tokenapprovalchecker务必认准域名,不要点搜索结果里的仿冒站。
授权是什么
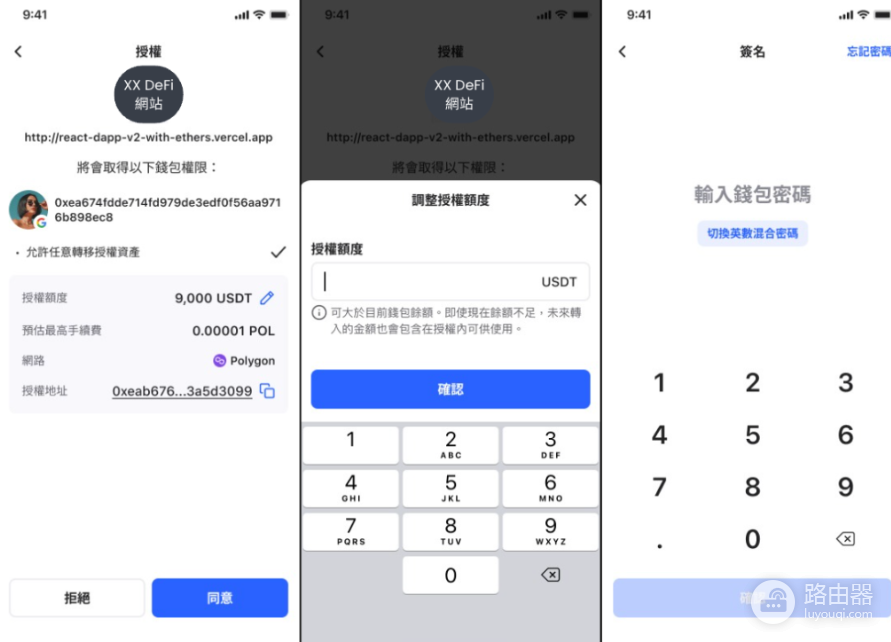
用户在去中心化交易所换一次币、或者点进某个DApp玩NFT,钱包常会弹窗让你“授权”,本质上是在链上写一条记录允许某个合约地址,在一定额度内动用你的某类代币。
ERC-20用的是approve,NFT常见是setApprovalForAll,很多项目为了省事,默认给你勾成无限额度,授权本身不转走钱,但合约一旦被利用,或者项目方作恶,就能按已批额度直接转走资产,不用再经过你确认。
为什么要定期撤销
授权不会自动过期,用户两年前玩过的某个土狗盘、早就不维护的借贷协议,授权记录还在,链上安全事件里,很大一部分不是私钥泄露,而是老授权被滥用。
普通人没必要天天查,但换完大额资产、离开某个高风险DApp、或者听说某协议出事后,花几分钟扫一眼很值得,硬件钱包用户同样需要,授权写在链上,跟你用热钱包还是冷钱包无关。
主流链上的实际操作方式
EVM兼容链(以太坊、BNB Chain、Polygon、Arbitrum、Base、Optimism等)逻辑差不多,工具也通用。
●Revoke.cash:连接钱包后按链筛选,能看到代币授权和NFT授权,一键发起撤销交易,支持的网络比较全,界面直观。
●区块浏览器自带检查器:Etherscan、BscScan等“Token Approval Checker”页面,输入地址即可列出授权。撤销时仍要跳回钱包签名。
●钱包内置功能:Rabby、部分新版MetaMask、OKX Wallet等已在“授权管理/安全”入口提供列表,适合只想在钱包里完成的人。
非EVM生态做法不同。Solana更多是token account委托或特定程序授权,常用对应浏览器或钱包的revoke入口,Cosmos系则看各链的authz或allowance机制。不要拿以太坊的工具硬套其他架构。
运行机制简要说明
撤销本身也是一笔链上交易,你调用代币合约的approve,把额度改成0,或者对NFT调用setApprovalForAll(false),矿工/验证者打包后,状态更新,原合约就再也不能按旧授权扣款。
Gas费实时波动,以太坊主网拥堵时可能几美元到几十美元不等,L2和BNB Chain通常便宜很多,有的工具支持批量,但底层仍是多笔或聚合调用,不会凭空免费。
| 场景 | 建议动作 | 注意点 |
|---|---|---|
| 刚用完DEX或桥 | 检查当次无限授权 | 可改成精确额度后再用 |
| 长期不用的游戏/NFT平台 | 撤销setApprovalForAll | NFT被一键转走的风险更高 |
| 听说某协议被黑 | 立刻在Revoke或浏览器排查 | 先撤授权,再观望后续 |
| 新地址或硬件钱包 | 首次大额前养成检查习惯 | 授权与地址绑定,与设备无关 |
使用边界与防骗
撤销只能取消“你曾主动批过的合约权限”,不能防止私钥泄露、假网站签名、盲签恶意typed data,也不能找回已经转走的钱,它是卫生习惯,不是保险。
当前最大的坑是假“授权查询官网”。搜索引擎和短视频评论里常有仿冒Revoke、仿冒Scan的链接,连上后诱导你签一条“看起来像revoke、实际是转账或新授权”的数据。正确做法是自己在浏览器输入已知域名,或从钱包官方文档跳转,不要点陌生短链。
此外有些合约设计成无法把额度改回0,或撤销后业务立刻不可用,这是项目机制问题。遇到关键协议,先看官方文档再决定是否保留最小必要授权。
常见问题
撤销后是不是就不能再用那个DApp了?
是,下次使用通常要重新授权,可以把无限额改成“仅本次需要的数量”,很多新界面已支持。
只连钱包、不签名,有风险吗?
只读查询一般安全,但务必确认站点真实。任何弹窗让你签名、尤其是看不懂的一长串数据,先拒绝。
授权记录能在浏览器上公开查到吗?
能。授权是链上公开状态,任何人输入你的地址都能看到。这不涉及私钥,但会暴露你常用的协议,注意地址隐私即可。