比特币Taproot升级采用了哪些技术?比特币MAST技术如何优化智能合
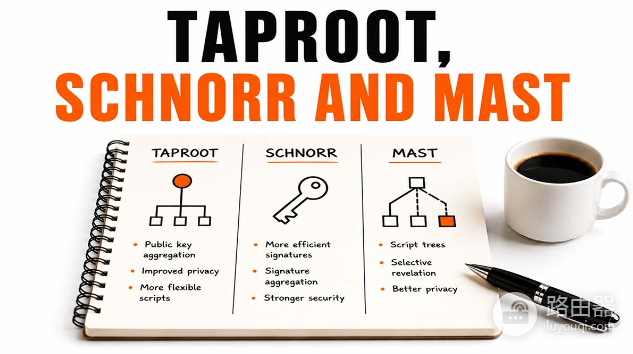
Taproot在2021年11月通过软分叉正式激活,核心不是换一套全新账本,而是把三件已成熟的方案捆在一起Schnorr签名、MAST(默克尔化抽象语法树),以及把两者嵌进同一套输出脚本里的Taproot结构本身,对应的规范分别是BIP340、BIP341和BIP342。普通用户转账时几乎感觉不到变化,但链上复杂条件支付的体积、费用和隐私表现会明显改善。
Schnorr签名:更干净的签名层
比特币早期一直用ECDSA,Schnorr的优势直接落在数学性质上同一种椭圆曲线上,多把私钥可以聚合成一把“看起来像单签”的公钥,多笔签名也能合成一条签名,链上只出现一个公钥、一条签名,验证更快,占用更少。
这对多签和协同托管特别有用。以前2-of-3多签要把几把公钥和几段脚本都摊在链上,有了Schnorr聚合之后,对外可以长得像普通单地址支付,Taproot的“密钥路径花费”(key path spend)就是走这条路大家事先谈妥条件,最终达成一致时,只广播一次聚合签名,旁观者分不清这是个人钱包还是机构多签。
●体积:签名更紧凑,批量验证效率更高
●隐私:多参与方协作在链上可伪装成单签
●组合性:和后面要说的脚本树自然衔接
MAST:只公开真正用到的那条脚本
MAST的全称是Merkelized Abstract Syntax Trees,简单说就是把一笔钱可能用到的各种解锁条件,做成一棵“条件树”。
树上的每一片叶子就是一种具体的解锁方式,比如“两把钥匙都签名才能花”“某把钥匙加上时间锁到期才能花”“仲裁方介入才能花”等等,链上的地址里只保存这棵树的“树根”(一个很短的哈希值),并不把整棵树都放上去。
真正要花钱的时候,只需要出示你实际用到的那一条叶子条件,再附上一份证明“这条叶子确实属于这棵树”的路径即可,其他没用到的条件永远不用出现在区块链上。
这样一来条件可以设计得很复杂、很多种,但真正公开出来的只有你用到的那一条,链上的成本也就只跟这一条有关。
Taproot如何把Schnorr和MAST焊在一起
Taproot(P2TR)的核心是把Schnorr签名和MAST焊在一起,让一笔钱既能像普通转账一样花,也能在需要时走复杂条件。
具体做法
先有一个内部公钥(多人可以先用Schnorr聚合成一把),再把MAST树根混进这个公钥里做一次微调(tweak),得到最终对外的公钥。
这个公钥支持两条路
1、密钥路径:各方合作直接用Schnorr签名,看起来就跟普通转账一样,不暴露任何额外条件。
2、脚本路径:合作谈崩,或者触发了备用条件时,再揭开对应的MAST叶子和路径,按脚本规则来花。
日常大多数协作都走密钥路径,复杂条款留在树里当后手,结果就是常见花费在链上形态接近普通支付,只有少数争议或特殊情况才会暴露部分脚本。
MAST具体怎样“优化”比特币上的智能合约
比特币没有以太坊那种通用虚拟机,所谓智能合约更接近“预先写好的一堆花费条件”,MAST从三个方向把这类合约变得更实用。
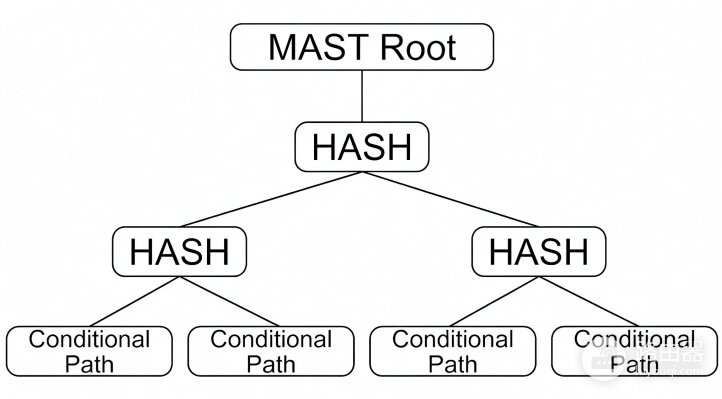
1. 链上数据与手续费
没有MAST时,为了支持N种备用条款,往往要把整段冗余脚本都写进交易。叶子一多,见证数据膨胀,手续费跟着涨。有了MAST,费用大致随“实际执行分支的大小 + 对数级的默克尔证明”增长,而不是随全部条款线性增长,条款设计可以更细,却不必每次结算都为用不到的逻辑买单。
2. 隐私与可替换性
旁观者只能看见你用过的那条脚本,其余商业条款、备用仲裁、冷热钱包策略都留在链下,大量Taproot密钥路径花费长得差不多,分析地址“像多签还是像合约”的难度上升,币的可替换性更好。
3. 合约结构的清晰度
开发时可以把主路径(合作关闭)和异常路径(超时、惩罚、第三方裁决)拆成独立叶子,各自审计,主路径用Schnorr聚合安静结束,异常路径才打开对应叶子,闪电网络通道关闭、托管释放、分批归属等场景,都更适合这种“默认安静、必要时再揭盖”的模型。
| 对比点 | 传统多条件脚本 | Taproot + MAST |
|---|---|---|
| 链上暴露 | 常暴露全部或大部分脚本 | 默认几乎只见公钥,异常时只见单分支 |
| 费用随复杂度 | 条件越多,见证越大 | 主要跟用中的分支有关 |
| 多签外观 | 易识别为多签/脚本 | 密钥路径可接近普通单签 |
| 适合场景 | 条件少、逻辑简单 | 多备份条款、协作关闭、通道类协议 |
真实使用的关系
举一个托管释放的简化例子:买方、卖方、仲裁方先约定三种叶子双方签字即放行,超时后买方可单方面拿回,双方争执时仲裁方+一方签字,资金锁进同一个P2TR地址。若买卖顺利,三方(或买卖双方)用Schnorr走密钥路径,链上像一笔普通转账,只有超时或仲裁发生时,才揭开对应叶子,买家、卖家的其他商业细节不会被写进永久账本。
钱包和浏览器里,Taproot地址多以bc1p开头(Bech32m),节点与钱包需支持BIP340–342,老旧软件可能无法识别新输出类型,这是软分叉升级里常见的兼容边界。
机制边界:Taproot不是万能合约层
MAST优化的是条件披露和占用,并不把比特币变成通用计算平台,脚本能力仍受Tapscript与共识规则约束,没有任意循环式的复杂状态机,跨输入聚合、更多签名聚合协议等仍在后续研究与部署进程中,隐私也不是绝对的一旦走脚本路径,该分支逻辑仍会公开,时序、金额关联仍可能被分析,安全上,内部密钥与脚本树的生成、备份、防篡改流程要设计完整,树根错了或tweak算错,会导致资金无法按预期花费。
技术要点速览
●BIP340 Schnorr:签名聚合与更简洁的验证
●BIP341 Taproot:密钥路径 + 脚本路径,输出形态统一
●BIP342 Tapscript:配合Taproot的脚本验证规则
●MAST:多条件进默克尔树,按需揭示单分支
●P2TR:链上地址与花费入口,用户侧常见为bc1p
Taproot用Schnorr把“合作成功”压成普通支付的样子,用MAST把“合作失败或备用条款”收进树里按需打开,比特币上的条件支付因而更轻、更省、也更不那么招摇,同时仍待在原有的UTXO与脚本安全模型之内。