钱包里出现小额陌生代币?小心Dust攻击
打开钱包,突然多出一笔从没见过的代币,数量还特别少,有时候价值连一毛钱都不到,别着急点开看详情,也别想着“反正不值钱,转走算了”。这种东西在圈里有个名字,叫Dust(粉尘),而往你地址里主动撒粉尘的行为,就是Dust攻击。
Dust本来指区块链上极小额的代币或原生币,矿工费都比它贵,单独转一次都不划算,攻击者正是利用这一点批量向大量地址转入微量资产,把这些地址“标记”出来,再想办法把你引向钓鱼网站、假授权页面,或者靠后续的链上分析摸清你的交易习惯。
黑客本身不一定立刻转走你的钱,更像先在你门口撒一把土,看你会不会踩上去,再决定下一步怎么动手。
Dust常见出现在哪些链
几乎所有支持代币转账的公链都能看到类似手法,只是表现形式略有差别。
●比特币及分叉链:早期Dust多指极小额的BTC UTXO,攻击者把微量BTC打进你的地址,再观察你之后如何合并、花费这些UTXO,用来做地址聚类分析,试图把多个地址关联到同一个人。
●以太坊及EVM兼容链(BSC、Polygon、Arbitrum、Base等)最常见的是莫名其妙多出的杂牌ERC-20 / BEP-20代币,有的会在区块浏览器里显示一个诱人的名字或高额“余额”,点进代币合约或所谓官网就容易中招。
●Solana、TRON等:同样存在向钱包地址空投垃圾代币或NFT的情况,逻辑与EVM链类似,都是先污染你的资产列表,再诱导交互。
不同链的Gas模型和账户结构不一样,但核心套路一致用几乎零成本的小额资产换取你的注意力或链上行为数据。
Dust攻击大致怎么运作
可以分成几层,不一定每层都会发生,但了解完整链路有助于判断风险。
1. 撒粉:批量转入微量资产
攻击者从自己控制的地址,向成千上万个活跃钱包转入极少量代币或主币,这些地址往往来自链上公开数据、之前的泄露列表,或活跃交易地址的爬取,单笔金额小到你几乎不会在意,可批量操作的总成本并不高。
2. 观察与画像
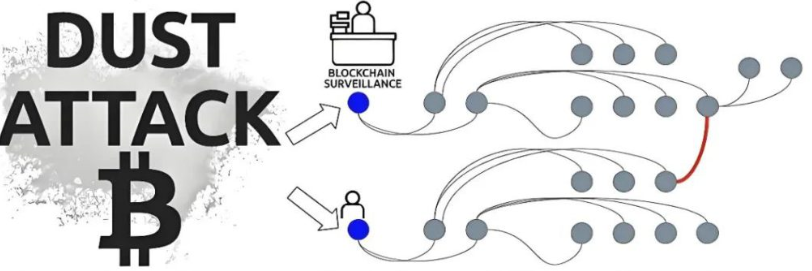
在比特币这类UTXO模型里,一旦你把带Dust的UTXO和自己其他UTXO混在一起花掉,分析者就有机会把原本分开的地址串起来,推断哪些地址属于同一控制者,在账户模型链(如以太坊)上,这一步更多变成“看你会不会理会这笔代币”,以及你常用的DEX、授权习惯等。
3. 诱导交互
这是目前更危险、也更常见的一环,垃圾代币的名字可能叫“Claim Reward”“USDC Withdrawal”“你的空投额度”之类,或者在区块浏览器里把代币符号伪装得很像知名项目。你一点“去官网领取”或“在钱包里直接swap”,就可能连到钓鱼站,被要求签名一笔授权(approve)或直接转账的交易,授权一旦给出,对方就能按额度划走你钱包里真正有价值的资产。
4. 后续利用
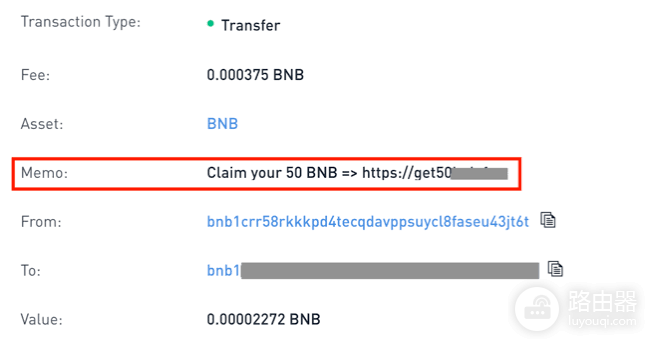
有人用Dust做隐私破解(地址关联),有人纯为了钓鱼,也有团队用“微量转账 + 备注/memo”做垃圾广告。加密投资者最需要防的是点开不明代币后的授权和签名,而不是那几分钱本身。
真实场景里它的样子
比如用户常用的地址突然多了一枚叫“BLUB”或“$AIRDROP”的代币,数量显示几万甚至几亿,按某些网站的“单价”算好像值不少钱,钱包或区块浏览器会给出合约地址。
你若复制合约去DEX搜,或点开代币自带的网站链接,页面可能提示“连接钱包验证资格”或“授权后即可兑换成ETH”,签下去的那一刻,真正被动到的往往是你的USDC、ETH或其他主流资产。
另一类更“安静”的Dust,只是几聪BTC或几分钱的稳定币,没有任何诱导文案,它的目的可能只是记录你的地址并观察后续动向,短期内你感觉不到损失,但地址之间的关联性已经暴露了一部分。
Dust和普通空投、测试币怎么区分
并不是所有陌生小额代币都是攻击,项目方测试网领取、活动空投、朋友转错账,也会让钱包里出现你不认识的资产
| 观察点 | 更像Dust/钓鱼 | 相对正常 |
|---|---|---|
| 来源 | 完全陌生地址,无任何项目公告 | 官方已公布的分发地址或知名活动 |
| 金额与文案 | 金额诡异,代币名带Claim、Reward、Withdraw等诱导词 | 名称与已知项目一致,有正式文档可查 |
| 后续动作 | 一打开就引导去连接钱包、授权、签名 | 不需要你立刻授权,领取流程在官方渠道说明 |
| 合约与权限 | 合约可随意改余额显示,或带有危险授权函数 | 合约开源、经过验证,逻辑简单清晰 |
拿不准时,默认当Dust处理只看,不点,不授权,不转发。
遇到Dust时正确处理方式
●不要随意卖出或兑换:很多钓鱼代币会在你点“swap”时要求先approve无限额度,这一步才是真正的坑。
●不要点代币自带的网站链接:从钱包通知、区块浏览器里跳转出去的“官网”,真实性没有保障。
●不要为了“清粉尘”去授权陌生合约:有些所谓一键清Dust的工具本身就不安全。真要整理资产,用你平时已经信任的钱包自带功能或知名工具,并看清每笔签名的具体权限。
●BTC等UTXO链:若只是担心地址关联,可考虑日后再整理UTXO时避免把Dust和大量资金混在同一笔输入里,普通小额用户也不必过度焦虑,优先保证种子短语和私钥不泄露更重要。
●已经误授权了怎么办:立刻到链上授权管理工具(如EVM链常用的token授权查询与撤销页面)检查该合约的allowance,能revoke就马上revoke,然后把剩余资金转到新的安全地址。旧地址若已暴露严重,当它被污染过即可。
平时怎么减少被Dust盯上的概率
Dust防不胜防,因为转账本身是链上公开、谁都能做的操作,能做的是降低“被转化成损失”的概率。
● 大额资金与日常零钱分开地址,冷热钱包分离。
● 任何签名前看清楚是transfer、approve还是setApprovalForAll,看不清就拒绝。
● 钱包里打开“隐藏小额资产 / 未知代币”类选项,减少误点。
● 不随便把常用地址发到公开社交平台,需要收款可以用一次性或专用地址。
● 只通过官方渠道或自己收藏的链接进DApp,避免搜索引擎第一条广告和私信链接。
安全提示:了解Dust攻击、知己知彼
Dust本身做不到的事:单纯转入一笔小额代币,不能直接转走你钱包里的其他资产,也不能单凭这一点就盗走私钥或种子短语。私钥没泄露、你没签危险授权的前提下,资产仍在你控制下。
Dust容易顺带引发的事:地址关联与隐私分析、诱导你打开钓鱼站、骗取代币授权、用假空投页面骗签名。损失几乎都发生在“你主动交互”之后,而不是Dust到账的那一秒。
和诈骗的分界:Dust是手段,不是完整骗局,它常作为钓鱼、授权诈骗、隐私追踪的前置步骤,把陌生代币、陌生链接、陌生授权请求全部当成不可信,就能在实操里把大部分后续风险拦在外面。