硬件钱包SE安全芯片是什么?SE如何保护加密货币资产
硬件钱包最重要的安全任务,不是把BTC、ETH存进设备,而是保护好控制这些资产的私钥。SE(Secure Element,安全元件)就是承担这项任务的重要硬件之一,它通过专门的安全设计,降低私钥被读取、篡改或盗取的风险。
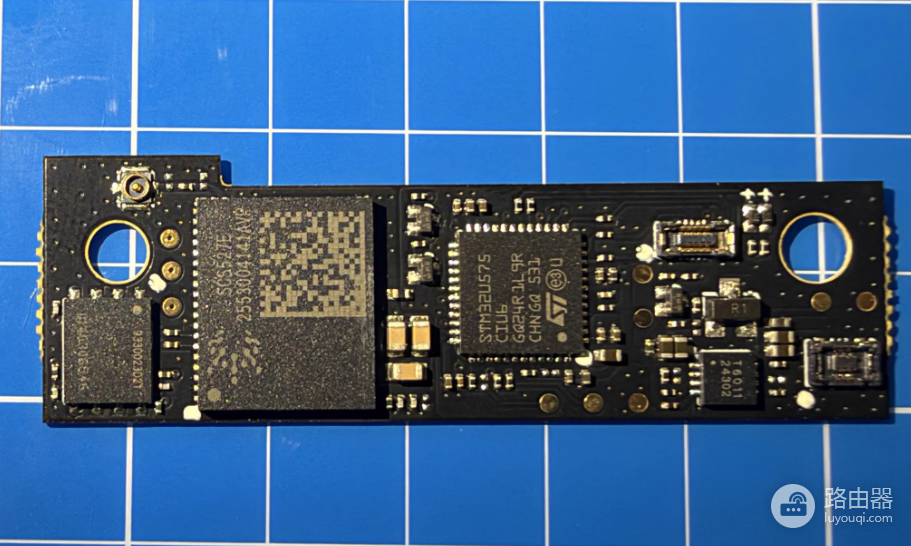
对于持有加密资产的用户来说,SE安全芯片是硬件钱包的一道重要防线,以Ledger为例,安全芯片会与设备固件、屏幕和交易确认机制配合工作,但芯片安全不等于整台设备绝对安全,了解它能保护什么、又有哪些局限,都很重要。
SE安全芯片是什么
SE是Secure Element的缩写,中文通常称为安全元件或安全芯片,它和普通微控制器(MCU)最大的区别,在于设计重点不同:MCU主要负责设备控制和日常运算,SE则更注重敏感数据的保护,以及抵御特定物理攻击的能力。
安全芯片并不是加密货币专用的。银行卡、电子护照等设备也会使用类似技术,用来保护身份信息和密钥,硬件钱包采用SE,也是为了让关键的密钥操作在具有专门防护能力的硬件环境中完成。
加密用户要分清楚BTC、ETH等资产记录在区块链上,并不实际存放在芯片里,硬件钱包主要负责保护私钥,并使用私钥为交易签名。只要私钥或助记词泄露,资产就可能面临被盗风险。
SE如何保护加密货币资产
保护私钥,降低被盗风险
创建硬件钱包时,设备会通过随机数生成机制建立密钥材料,并按照相应方案生成或派生账户私钥。以Ledger为例,其安全架构利用安全芯片保护关键密钥材料,减少私钥被直接读取的机会。
正常使用时用户不需要把私钥复制到电脑或手机上。即使连接的电脑感染了恶意软件,攻击者通常也无法像读取普通文件一样,直接从安全芯片中复制私钥。
但安全芯片并不是万能的,它的实际防护能力还取决于芯片设计、固件实现和整台设备的安全架构,不能简单理解为私钥绝对不可能泄露。
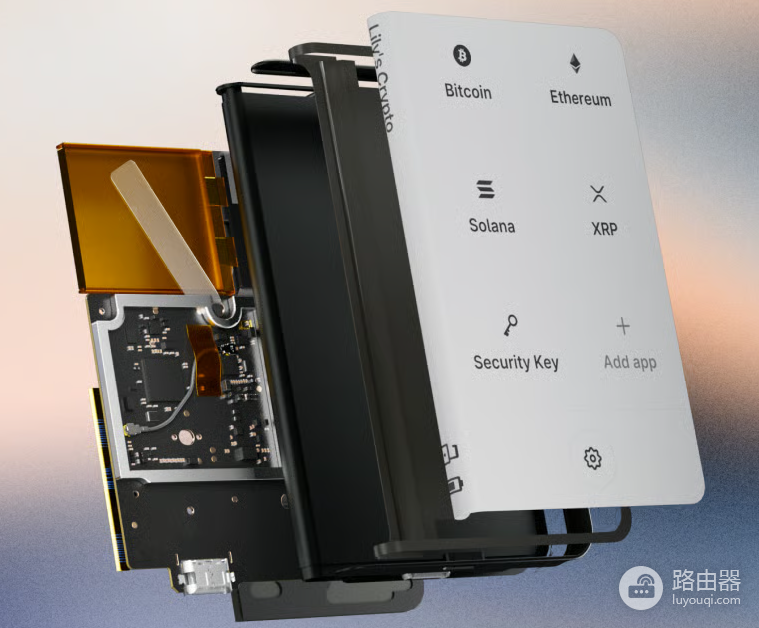
在设备内部完成交易签名
当用户准备转出加密货币时,电脑或手机钱包软件会先准备交易数据,再交给硬件钱包处理,设备根据自身的安全设计执行必要的检查,并使用私钥完成数字签名。
签名完成后,联网设备再将交易广播到区块链,正常情况下私钥不会因为这次转账而被发送到电脑或手机上。
小例子
准备转出0.01 BTC,电脑负责准备交易,硬件钱包负责使用私钥签名,即使电脑能看到交易内容,也不代表它能直接获得私钥。
配合屏幕确认交易
硬件钱包不仅要保护私钥,还要让用户知道自己究竟在签署什么,部分Ledger设备采用安全芯片与安全屏幕相结合的设计,用于显示交易关键信息,供用户在设备上核对。
这一步能帮助用户识别被篡改的交易,如电脑中的恶意软件可能偷偷替换收款地址。如果电脑界面显示的是正确地址,而硬件钱包屏幕显示的却是另一个地址,就应立即停止操作。
转账前,最好逐项检查收款地址、金额和网络,涉及智能合约时,还要留意授权对象与授权范围,设备提供核对机会,但最终仍需要用户认真确认。
隔离应用,限制敏感操作
部分硬件钱包会利用安全芯片、专用操作系统和权限控制机制,隔离应用及敏感操作,降低单个组件出现问题后影响其他功能的风险。
以Ledger为例,其部分设备采用安全芯片与MCU协同工作的架构,MCU通常负责外围设备连接和辅助处理,安全芯片承担关键的安全任务。
不同型号的硬件钱包,在芯片类型、屏幕连接方式和安全架构上可能存在差异。不能把某一款Ledger的设计直接套用到所有硬件钱包上。
SE安全芯片和普通MCU有什么区别
MCU是Microcontroller Unit的缩写,也就是微控制器,它常用于家电、智能设备和各种电子产品,主要负责控制硬件、处理输入输出和执行一般任务,SE则更强调敏感数据保护、访问控制和物理攻击防护。
两种芯片并不是互相替代的关系,硬件钱包可以同时使用SE和MCU,让它们分别处理不同任务。要关注的是各个组件之间如何分配权限,以及整套系统能否避免外围环节影响关键安全操作。
SE安全芯片有哪些防护
安全芯片能降低私钥被直接提取的风险,却无法自动解决设备上的所有安全问题。硬件钱包还涉及固件、屏幕、通信接口、配套软件和供应链等多个环节。
恶意软件可能篡改交易
如果电脑或手机被恶意软件控制,攻击者可能篡改交易数据、伪造界面,或者诱导用户授权恶意合约。SE可以保护内部密钥,但无法保证收到的每一笔交易请求都是安全的。
即使使用硬件钱包,也不要忽略设备屏幕上的交易信息,对于自己不理解的合约授权或异常转账请求,应先弄清用途,再决定是否确认。
助记词泄露仍然是重大风险
助记词是恢复钱包的重要凭据。别人一旦获得完整助记词,就可能在兼容的钱包中恢复账户,并尝试转移资产。
初始化时,应按照设备说明在可信环境中生成并记录助记词,不要使用卖家预先提供的单词,也不要把助记词拍照上传云盘、发送给他人或输入陌生网站。任何声称能帮你恢复账户的客服,都不应该索要完整助记词。
设备被拆解或额外改装
SE主要保护芯片内部的密钥和安全操作,并不意味着它能自动检查整台设备内部有没有被额外加装元器件,如果设备在出厂后、运输或转售过程中遭到改装,就可能产生常规固件验证无法覆盖的风险。
硬件安全领域确实存在针对设备物理结构和供应链环节的攻击研究。但讨论这类风险时,需要区分理论上的攻击可能性、实验室验证的攻击,以及已经得到证实的真实事件。
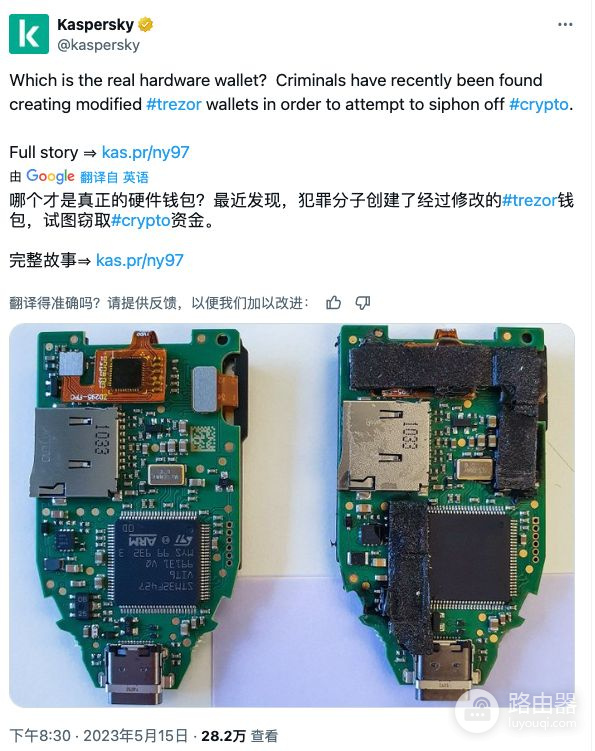
这也说明,安全芯片认证和固件验证并不等于整机防篡改,一次校验能够提供有价值的安全信息,但不能单独证明设备从出厂到用户手中始终没有被拆解或改装,更不能据此认定某个品牌的全部设备都存在安全问题。
SE认证和正品校验有什么区别
购买硬件钱包时,用户可能会看到安全芯片认证、固件验证、设备正品校验等术语。它们关注的对象不同,不能混为一谈。
安全芯片认证:主要评估特定芯片或产品在规定范围内的安全设计和防护能力。认证并不代表整台钱包在所有情况下都绝对安全。
固件验证:检查设备运行的软件是否符合预期的签名或完整性要求,从而降低未经授权的固件被执行的风险。
设备正品校验:通过设备身份、数字证书或其他验证机制,确认设备能否证明其真实性。具体检查范围取决于厂商的实现方式。
整机防篡改:依靠结构设计、封装、检测机制和供应链管理等措施,降低设备被拆开或额外改装的风险。
这些措施可以互相补充,却不能互相替代。尤其要注意,正品校验通过,不代表设备内部每个元器件都经过扫描,也不代表设备今后不会受到攻击。
如果想了解具体型号的防护机制,可以优先查阅厂商技术文档。Ledger提供关于安全芯片和设备架构的相关资料,用户可从Ledger安全芯片介绍和Ledger开发者文档入手,再核对自己所购买型号的具体设计。
如何提高硬件钱包的使用安全
1. 从可信渠道购买。
优先选择厂商官网或能够核实授权关系的经销商。对于来源不明的低价设备和二手设备,应格外谨慎。
2. 首次初始化时留意助记词来源。
使用设备按照正常流程生成的助记词。如果设备附带已经写好的助记词,或卖家要求你导入现成的单词,不要继续存入资产。
3. 检查设备与固件状态。
使用厂商官方软件完成设备验证,并留意异常提示。验证通过是重要的安全信号,但不能代替对设备来源和完整性的判断。
4. 转账前核对屏幕信息。
仔细检查收款地址、金额、网络和合约授权内容。不要仅凭电脑或手机界面显示正常,就直接批准交易。
5. 妥善保管助记词。
将其保存在安全的离线环境中,不要向任何人透露,也不要输入不明网站或聊天窗口。
6. 发现异常先停止操作。
如果设备外壳存在明显拆装痕迹,或者出现无法解释的安全警告,不要急着初始化或转入资产,先通过厂商官方支持渠道核实情况。
关于SE安全芯片的常见问题
SE安全芯片能保证加密货币绝对安全吗?
不能。SE能够提高私钥保护能力,降低部分攻击风险,但整台设备的安全还取决于固件、外围硬件、交易确认流程、供应链和用户操作习惯。
没有SE芯片的硬件钱包就不安全吗?
不能仅凭这一点判断。不同产品采用的安全架构不同,有些使用SE,有些采用其他芯片设计或多层防护机制。评估时还应关注密钥保护方式、独立审计、开源情况和交易确认机制。
SE安全芯片会把BTC或ETH存进去吗?
不会。加密资产记录在区块链上,硬件钱包负责保护私钥并为交易签名。只要相关密钥仍然有效,用户就可以通过兼容的钱包恢复对资产的控制权。