Ledger正品校验是什么?能检测硬件钱包被动过手脚吗
Ledger的Genuine Check(正品校验)是官方提供的验证功能,通过官方应用或网页检查设备的安全芯片是否正常,以及固件是不是经过官方签名的版本。说白了就是帮你判断手里的设备有没有可能是假货,或者被人刷入了非官方固件。
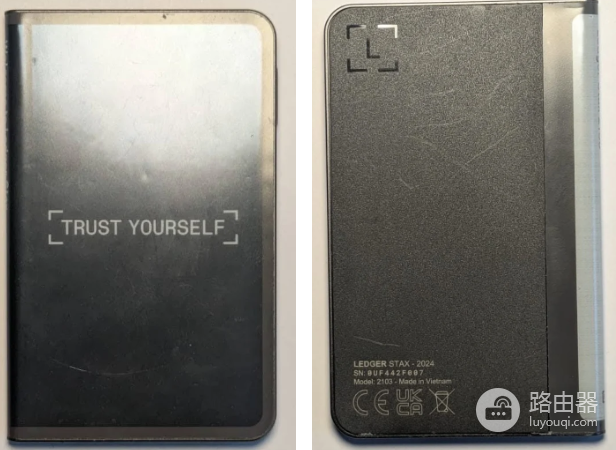
最容易产生一个误区:校验绿了,就等于整机绝对干净,其实不是!Genuine Check主要验证安全元件能不能被官方识别、固件是不是原厂签发,它无法检查设备内部是否被动过手脚,也不能排除外壳里被加装其他元件的可能。校验通过是重要的安全信号,但绝不是整机绝对安全的保证。
正品校验实际在查什么
把它理解成一次“对内芯的点名”
1、SE安全芯片身份:设备能不能按官方预期完成识别和应答。
2、固件来源与完整性:当前固件是不是原厂签发、可验证的版本。
3、应用侧联动:通过Ledger Live等官方入口发起核对,减少来路不明工具带来的误判。
这几年用户关心的已经不只是“软件是不是正版”,而是开箱链路、二手流转和物流掉包的问题。到现在,官方渠道买、开箱留记录、首次设置环境干净,几乎成了老用户的默认动作。Genuine Check仍然是这套动作里的关键一步,但绝不是唯一一步。
校验查不到的范围,以及2026年10月的真实案例
Genuine Check并不是对整台设备做全面扫描,它只验证安全芯片的真实性和固件的可信状态,无法检查机身内部有没有被额外加装其他电子元件。
2026年10月发生的Ledger硬件钱包被盗事件,就直接暴露了这个问题。
事件大致情况是:东南亚授权经销商CryptoBilis售出的部分真实Ledger设备,在流通过程中被人拆开,加装了隐藏的微型电路板(含微控制器+ LTE/eSIM模块)。这块板子会在用户首次设置时,从屏幕读取完整的24个助记词,并通过移动网络远程发送出去。攻击者拿到助记词后,就可以在任意设备上重建钱包并转走资产。
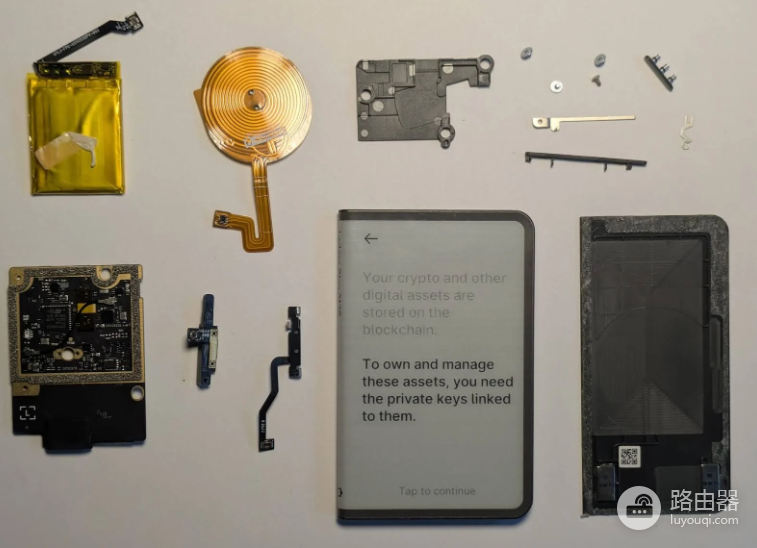
链上估算损失大约在9000万到1.02亿美元之间。
关键点在于!原有安全芯片完全没有被动过,所以这些被改装的设备仍然能顺利通过Genuine Check,Ledger官方后续确认,这属于分销渠道层面的物理攻击,而非芯片、操作系统或官方系统被攻破。
正品校验不会、也没有能力完整扫描机身内部有没有被加装微型电路,即使设备通过了校验,也不能据此认定整台设备从出厂到交付的过程中从未被动过手脚。软件验证很重要,购买渠道和设备在流通过程中是否被拆动,同样不能忽视。
这类风险是怎么成立的
攻击者通常不碰SE,也不改官方固件,只在显示链路等外围信号上做文章。
1、货在到达你之前被打开过。
2、加装的装置不影响正常使用,外观几乎无异。
3、你在自认为安全的初始化流程里,把助记词完整显示了一遍。
4、正品校验照样可能通过,因为它本来就不负责拆机验板。
硬件钱包把私钥生成和存储放在SE里没问题,但首次展示助记词时,词本身必须显示在屏幕上让人抄写。SE完好,并不等于显示通路上的内容就对旁路免疫。这就是“芯片安全 ≠ 显示过程安全”的核心。
值得采用的防法
购买与开箱
1、优先官方商城或官方明确授权的零售渠道,尽量避开来路不明的“全新未拆封”。
2、看密封、挂钩、粘贴工艺、序列号与包装是否一致,有条件就留开箱记录。
3、价格异常低、卖家只接受私下转账、拒绝官方渠道核对的,直接放弃。
首次设置
1、只在自己控制的环境初始化,不要让代购、朋友、门店“帮你先设置好”。
2、助记词只离线手抄,不拍照、不联网文档、不截图。
3、设置过程中如果屏幕字体、刷新、亮度或提示节奏明显怪异,停下来,不要继续把24个词翻完。
校验与后续
1、用官方入口做Genuine Check,固件也只走官方更新。
2、校验通过后,仍然把设备当作“电子安防产品”,而不是“绝对物理纯洁证明”。
3、大额资产采用多签、分账、冷热分离,单一硬件钱包不承载你无法承受归零的那部分。
4、建议开启足够长的Passphrase(二级密码)。即使助记词被偷,没有Passphrase也打不开隐藏钱包。
针对本次事件的特别提醒
如果近期从东南亚相关渠道(尤其是CryptoBilis)购买过设备:未初始化的不要初始化;已经初始化的,建议尽快把资产迁移到用全新助记词生成的新设备上。官方目前更推荐直接从Ledger官网购买。
什么时候该怀疑物理环节
1、设备来自二手、展示机、修过、换过壳。
2、重量、接口松紧、屏幕边框、按键回弹和官方新机差异明显。
3、包装热缩膜、贴纸对齐、说明书版本乱七八糟。
4、卖家强调“已帮你生成好词、直接导入就能用”,这类基本可以直接判定为高风险。
常见误解
“校验绿了=没人动过”
不对。绿的是SE与固件可验证性,不是整机拆装史。
“我不碰二手就绝对安全”
官方渠道仍然是目前更稳的基线,但物流调包、售后掉包的讨论从未完全消失,开箱检查和首次设置习惯依旧重要。
“硬件钱包已经过时了”
也不是。对大多数人来说,把私钥放在受SE保护的冷设备里,仍然显著优于长期把大额资产放在热钱包或交易所主账户。问题是使用方式要完整,不能只做一步校验。
“显示过的助记词,只要没联网就没事”
助记词的危险不来自“你有没有马上转账”,而来自“有没有第二方在同一时刻拿到同一串词”。只要词曾经完整出现在可被旁路的路径上,风险模型就变了。