复盘币安60亿美金被盗全过程?币安热钱包异常转账事件
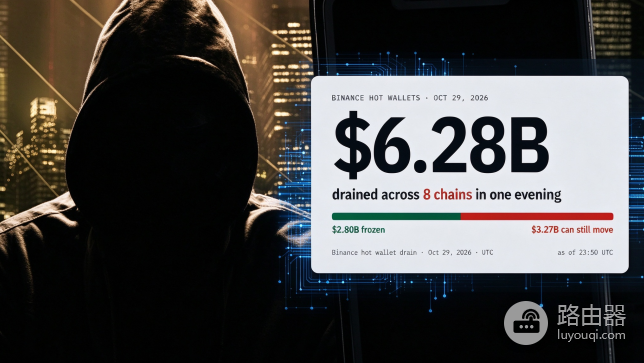
2026年10月30日凌晨,币安再次成为全球焦点,链上突然出现大量异常转账,多个热钱包在短时间内被转走巨额资产,初步统计影响金额约58亿到63亿美元,直接刷新了加密货币交易所被盗的历史纪录。
币安被盗是怎么发生的?
北京时间10月30日凌晨4点多,币安多个热钱包开始出现异常转出。最显眼的一笔是以太坊上标记为“Binance 14”的热钱包,一下子转出了约16.7万枚ETH,外加十几亿USDT和其他几十种代币,单笔价值就超过20亿美元。紧接着,比特币、波场、以及其他几条链上的热钱包也陆续被转走资金。
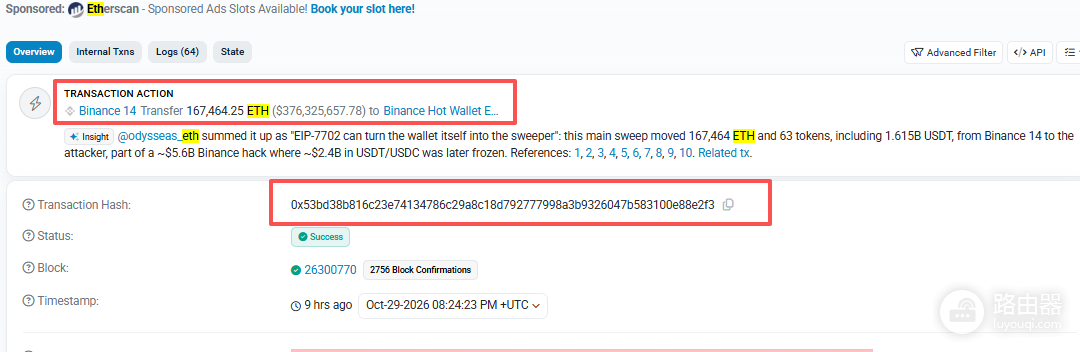
整个过程很快,大约在40分钟到1小时内,大部分资金就完成了转移,攻击者明显提前做了准备,部分资金还通过混币工具转移,试图增加追踪难度。
其他大额转账:已经确认资产数量
| 公链 | 涉及资产 | 转账情况 | 交易哈希核实情况 |
|---|---|---|---|
| Ethereum | 约28,005.6 ETH、5,570万USDT、2,590万RLUSD | Binance 16转出至攻击者地址 | 尚未从公开报告中提取完整TXID |
| Ethereum | 约8.23亿USDC | 从币安关联钱包转出 | 尚未提取完整TXID |
| Bitcoin | 18,270 BTC | 币安热钱包转出,随后拆分至19个地址 | 尚未提取原始转出TXID |
| TRON | 约6.127亿USDT、4,640万TRX | 币安热钱包转出 | 尚未提取完整TXID |
| XRP Ledger | 约2.3346亿XRP | 5个币安关联钱包转出 | 尚未提取完整TXID |
| Solana | 约970,500 SOL | 币安关联钱包转出 | 尚未提取完整TXID |
| Arbitrum | 约8,426 ETH、7,460万ARB | 转出后被安全委员会冻结 | 尚未提取原始盗转TXID |
| Optimism | 约4,420万OP | 币安关联钱包转出 | 尚未提取完整TXID |
| Avalanche | 约181万AVAX | 第二波大额转出 | 尚未提取完整TXID |
以上资产数量和事件时间参考Bitquery、TRM Labs的链上调查报告。
具体什么原因导致被盗?
币安初步调查结果已经出来了,一名DevOps工程师的笔记本电脑被入侵了,攻击者通过这台被入侵的电脑,获得了币安内部某个服务容器的访问权限,然后提交了大量未授权的提币交易。
官方表示没有发现热钱包私钥直接泄露的证据,也就是说不是传统意义上的“私钥被偷走”,而是权限被利用了。
举例理解
● 热钱包本身还在币安控制下,但攻击者拿到了“可以下指令提币”的权限,就像有人偷了你公司的财务系统账号,直接发起了转账申请。
● 攻击看起来至少准备了两天,部分测试和部署痕迹在链上都能看到,有安全机构初步怀疑是朝鲜相关黑客组织所为,但币安官方还没有最终确认。
币安是怎么应对的?
事件发生后,币安动作很快!
1、立即暂停充值和提现,防止损失继续扩大,同时方便安全团队全面排查。
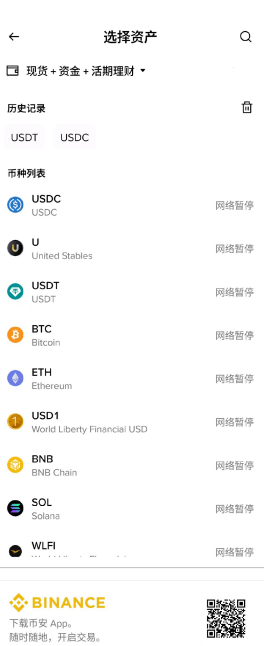
2、联合Tether、Circle等稳定币发行方,紧急冻结了约30亿美元相关资产。
3、何一公开表态:用户资金安全,这次黑客造成的全部损失由币安承担。
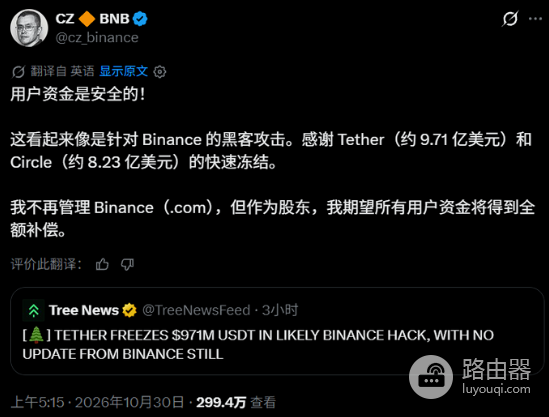
4、CZ也表示,作为股东,预期所有用户资金都会得到全额覆盖。
可以确认用户账户里的资产没有被直接划走,损失主要发生在平台热钱包层面,币安承诺用SAFU基金和公司资金全额兜底。
对比上次重大被盗事件
币安历史上比较有名的一次热钱包被盗,发生在2019年5月8日。当时黑客通过钓鱼、病毒等方式,拿到了大量用户的API密钥和谷歌验证码,最终从BTC热钱包提走了7074枚比特币(当时价值约4100万美元)。
那次处理方式
1、币安迅速暂停提现
2、明确表示只用SAFU基金全额赔付用户损失
3、没有让用户承担任何损失
4、事后加强了风控和安全机制
那次事件后,币安把“用户资金安全、平台兜底”的态度立住了,这次2026年的事件,官方表态基本延续了同样的逻辑~先保用户,再查原因。
币安用户最该知道的
1、关于币安账户资产,平台第一时间已承诺全额覆盖。
2、充提暂时停了,恢复时间取决于安全检查进度,以官方通知为准。
3、千万小心二次诈骗,往往大事件发生时候,有人冒充币安客服、发“赔偿通道”“连接钱包领补偿”的消息,真正的币安不会要你私钥,也不会让你先转钱验证。
4、再大的交易所也有被攻破的风险,大额资产还是尽量放冷钱包更稳妥。