零知识虚拟机zkVM如何工作?零知识虚拟机如何验证计算结果
零知识虚拟机,英文叫zkVM(Zero-Knowledge Virtual Machine),可以把它理解成一台“会算账、还会开证明”的虚拟计算机,你把一段普通程序丢进去跑,它不但给出结果,还会附上一份数学证明这份证明能让别人相信“结果确实是按程序正确算出来的”,却不必把原始输入、中间状态,甚至程序细节全部摊开。
传统虚拟机只关心“算对了没有”,zkVM额外多了一层目标——把“正确执行”压缩成可快速校验的零知识证明,验证方通常只检查证明是否成立,工作量远小于重新跑一遍原程序。
目前较常见的实现方向包括基于RISC-V的通用zkVM(比如RISC Zero、Succinct的SP1等路线),以及面向特定指令集或特定电路结构的方案,它们同属零知识证明与可验证计算交叉领域,常被放在区块链扩容、跨链证明、链下计算上链等场景里讨论。
核心定义与基本组成
可以把zkVM理解成一台能给计算过程“出证明”的虚拟机。
主要由几部分组成
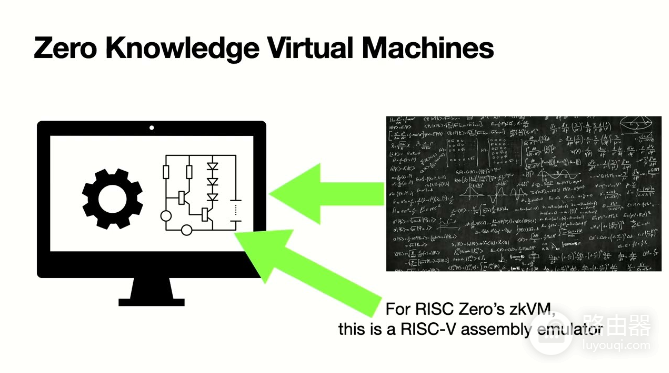
1、客户程序(Guest Program):就是你要运行的程序,比如用Rust或C语言编写的业务代码,经过编译后,放到zkVM支持的指令环境中运行,很多zkVM使用的是RISC-V指令集。
2、执行记录(Execution Trace):程序运行时,系统会记录每一步做了什么,比如数据怎么变化、指令怎么执行、程序跳到了哪里,这些记录用来检查整个计算过程有没有出错。
3、约束规则(电路):可以理解为一套检查标准,规定每条指令应该怎么执行、数据应该如何变化,系统会按照这些规则检查执行记录,确认程序有没有违规操作。
4、证明器(Prover):负责根据程序的执行记录生成一份证明,说明这次计算是按照规则正确完成的,不需要别人重新运行整个程序。
5、验证器(Verifier):负责检查这份证明,验证通过就说明计算结果符合程序规则,不必从头再算一遍。
zkVM就是让程序正常运行,同时为运行结果生成一份可以验证的证明,别人不需要重复执行整个程序,也能检查计算结果是否可信,在支持零知识证明的设计中,还可以隐藏部分计算过程或输入数据。
zkVM如何工作
可以把zkVM的工作过程理解为:先运行程序,再记录执行过程,最后生成一份证明,让别人不用重新运行程序,也能确认结果是否正确。
编写程序并编译
开发者先用Rust、C等语言编写程序,比如验证一批交易签名、计算账户余额。然后通过编译器,把代码转换成zkVM能识别的机器指令,比如RISC-V。系统还会为程序生成一个哈希值,用来确认后续运行的就是这份代码,没有被偷偷替换。
运行程序并记录过程
zkVM开始执行程序,同时记录每一步操作,比如读取了什么数据、进行了什么计算、修改了哪些数值,程序运行结束后,会得到最终结果和一份完整的执行记录,简单说就是不仅要知道算出了什么,还要留下计算过程。
检查执行过程是否正确
系统会按照预先设定的规则检查执行记录,比如加法有没有算错、数据读写是否一致、程序跳转是否符合条件,如果中间有一步不符合规则,检查就无法通过。
生成零知识证明
检查通过后,证明器会把整个计算过程压缩成一份证明,验证者不需要看到全部执行记录,也不用重新运行程序,只要检查这份证明,就能确认计算是否符合规则,使用零知识证明时,还可以隐藏私有输入和部分中间数据。
提交证明并验证
开发者可以把证明提交给区块链智能合约,也可以交给链下系统验证,验证器会检查程序哈希、公开输入输出和证明是否匹配,验证通过后其他程序就可以直接使用这个计算结果,不必再重复执行一遍。
如何验证计算结果
验证zkVM的结果,不需要重新运行整个程序,主要是检查证明是否可信,以及它对应的程序和输入输出有没有被换掉。
| 验证内容 | 主要检查 |
|---|---|
| 程序是否一致 | 证明对应的程序是不是约定好的那一份 |
| 输入和输出 | 提交的数据和最终结果有没有被替换 |
| 证明是否有效 | 整个计算过程是否符合规则,有没有造假 |
| 递归证明(可选) | 多份证明合并后,最终结果是否仍然有效 |
zkVM的价值就在这儿,原本需要大量计算才能完成的任务,可以放在链下执行,再把证明交给链上合约或其他系统验证,不必重新计算一遍。
两个概念
1、计算正确性:证明结果确实是按照指定程序和输入计算出来的。
2、数据隐私:在支持零知识证明的情况下,可以隐藏部分输入数据和计算过程。
zkVM只能证明程序有没有按照规则执行,不能保证程序本身没有问题,如果开发者写的代码存在漏洞,即使证明完全有效,算出来的结果也可能不符合业务预期。
运行机制里的关键技术点
指令集与可证明性
通用zkVM偏爱精简、规范清晰的指令集(RISC-V很常见),因为每条指令都要变成约束。指令越复杂,约束越肥,证明越贵。有的系统会对常用操作做预编译或加速电路,降低哈希、签名、大整数等热点成本。
内存一致性
程序满地读内存、写内存。证明系统必须保证某次读到的值,确实等于上一次合法写入的值。常见做法是用排序、指纹、Merkle或专门的记忆总线参数,把“地址——时间——值”关系约束起来。内存模型是zkVM工程难度的核心之一。
非确定性与输入
有些步骤允许证明器提供“建议值”(advice),比如预先算好的除法商、外部数据见证,再由约束检查建议值合法。这样能减少电路里的盲目搜索,但必须防止证明器塞脏数据。
递归与证明聚合
单次执行轨迹很长时,可先分段证明,再递归验证这些证明,最后只留一个小证明上链。聚合多笔zkVM执行,也能摊薄链上验证成本。许多生产路线会在STARK快速证明与SNARK小验证之间做桥接。
与zkEVM的差别(便于定位)
zkEVM瞄准以太坊虚拟机兼容,目标是证明EVM区块或交易执行,zkVM更强调通用CPU语义,程序不必挤进Solidity/EVM模型,二者都是可验证执行,服务对象与兼容层不同。
典型数据流(示意):
[Guest源码] -> [编译为VM镜像]
|
v
[Prover执行] -> 轨迹 + 公开输出
|
v
[约束满足检查 / 证明生成] -> Proof
|
v
[Verifier] 验证 (镜像承诺, 公开IO, Proof)
|
v接受输出 / 触发合约逻辑
常见使用场景
zkVM就是把复杂计算放到链下跑,然后生成一份简短证明交给链上验证。
常见用法包括:风控、游戏逻辑、数据聚合在链下算完,链上只验证明,跨链时验证另一条链的状态,隐私场景下只公开必要结果,以及减少跨链桥和托管里“多签说了算”的面积,验证者不用重新跑一遍你的业务逻辑,只需要确认“程序在给定输入下确实正确执行并得出了声明的输出”。
zkVM不是万能的
生成证明很吃资源,延迟和费用会随计算量上升,程序本身有漏洞,证明也会忠实地把漏洞跑出来,零知识程度看具体配置,不是上了zk就自动全保密,外部数据进来之前仍要自己验证来源,信任最终还是落在证明系统的数学、实现正确性,以及程序本身的业务逻辑上。