隔离见证和Taproot改了脚本 没有改比特币的所有权模型
隔离见证与Taproot是比特币脚本层的两次关键升级,它们优化了交易验证方式与复杂条件表达效率,但比特币的所有权仍完全建立在UTXO模型之上谁能提供满足锁定脚本的有效见证,谁就拥有对应聪的支配权。
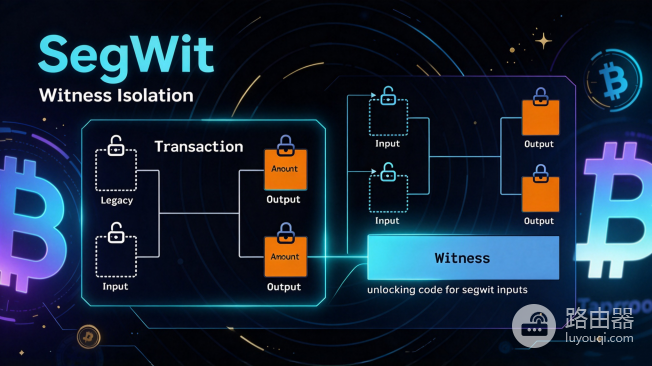
比特币改了脚本并不是换了底层规矩,钱还是那一堆未花费输出,钥匙还是那把能解开脚本的私钥,SegWit和Taproot只是让解开的过程更干净、更省空间、更难被外人看穿你到底设了啥条件。
所有权模型没动过的地方
比特币从一开始就不靠“账户余额”记账,而是靠一串UTXO。每一笔输出都带着一段锁定脚本,谁能给出正确的解锁数据(签名、公钥、哈希原像之类),谁就能把这些聪花出去,这个“能解锁就等于拥有”的逻辑,SegWit没改,Taproot也没改。
账户模型里,地址像银行户头,余额是直接加减的,比特币始终是“我持有能花这笔输出的钥匙”,跟脚本长什么样无关,可以说这两次升级动的是脚本和见证结构,不是所有权本身。
隔离见证具体动了什么
2017年激活的SegWit把签名等见证数据从交易主体里拆出来,单独放进见证区。
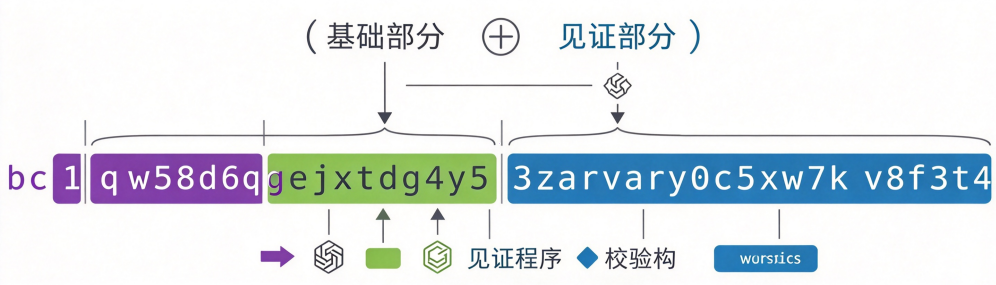
● 交易ID不再被签名可塑性影响,闪电网络这类二层协议终于能稳稳跑
● 区块有效容量实际提升,同样1MB限制能塞进更多交易
● 脚本版本变成见证程序,给后面升级留了口子
用户最直观的是地址变了
原来P2PKH是1开头,SegWit后常见bech32的bc1q地址。你转账时手续费往往更低,因为见证数据打折计算权重,但你的币还是UTXO,私钥能签就能花,没有任何所有权转移规则被重写。
Taproot带来的变化
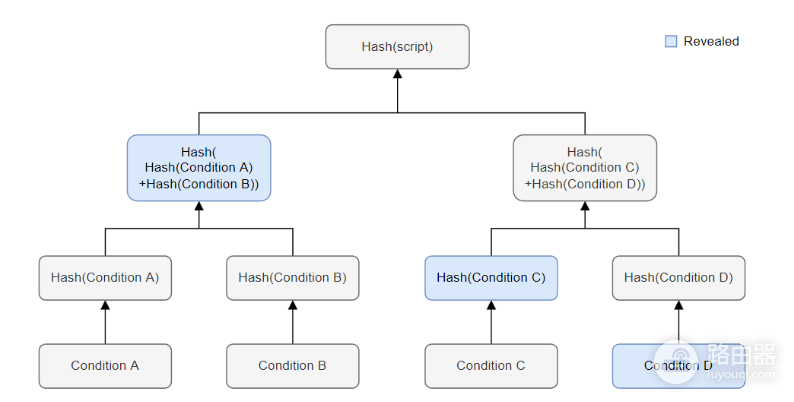
2021年11月Taproot升级上线,核心是把Schnorr签名、MAST(默克尔化抽象语法树)和Tapscript组合在一起,复杂花费条件可以先做成一棵树,平时只暴露一个公钥,看起来跟普通单签交易一模一样。
实际效果
● 多签、时间锁、哈希锁这些条件交易,链上更难被区分
● Schnorr签名能做批量验证,节点压力小一点
● 脚本本身更灵活,很多以前要用好几笔交易才能表达的逻辑,现在可以塞进一棵树里
地址变成bc1p开头的Bech32m
依然是在解锁某个UTXO,只不过这个UTXO的锁定脚本现在可以是“密钥路径直接花”或者“脚本路径走某个叶子”,所有权判断标准零变化有效见证出现,输出就被花费。
为啥说“只改脚本不改模型”很重要
1.这笔交易引用的UTXO存在且未花费
2.提供的见证满足当时的锁定脚本
3.没有超发、没有双花
脚本再怎么升级,也只是“满足条件的方式”变丰富,不是“谁拥有”的定义变了。矿工、节点、钱包、交易所清算时,依据的还是同一套UTXO集,2024到2026这几年,闪电通道、多签金库、Ordinals铭文都在Taproot上玩出花,底层记账单位和所有权判定却纹丝不动。
常见疑问
SegWit和Taproot之后,我的旧地址里的币还安全吗?
安全。旧P2PKH、P2SH地址的UTXO规则完全保留,只是新交易更推荐用bc1地址省费并获得隐私与扩展性好处。搬不搬迁纯属个人选择,不搬也不影响所有权。
以后还会不会改所有权模型?
软分叉路径下几乎不可能,要动UTXO基本定义需要硬分叉级别的共识,历史上从未成功,社区对这种根本性变更也极度谨慎,脚本会继续演进,模型大概率继续待在原地。