区块链如何保证账本不被随便改?不可篡改是绝对的吗
区块链通过密码学哈希、区块链式衔接与分布式共识,使账本一旦被网络确认就极难被单方悄悄改写,其“不可篡改”是高强度的经济与技术约束,属于相对的工程属性,而非绝对不可突破的物理定律。
上了链就不能改,几乎成了口头禅,很容易被误解成神仙符咒!其实链上靠的是算力/权益成本、公开可验证和大家一起记账这几件事叠在一起,改一条旧记录,往往等于要同时说服(或压过)大半个网络,还得把后面所有块重算一遍,代价高到通常不划算。
账本为什么难被随便改
可以把区块链理解成一本全网传阅的公开账本,每一页(区块)都用密码学手段“钉”在上一页后面,谁想撕掉或涂改中间某一页,后面整叠纸的“骑缝章”都会对不上。
哈希与链式结构
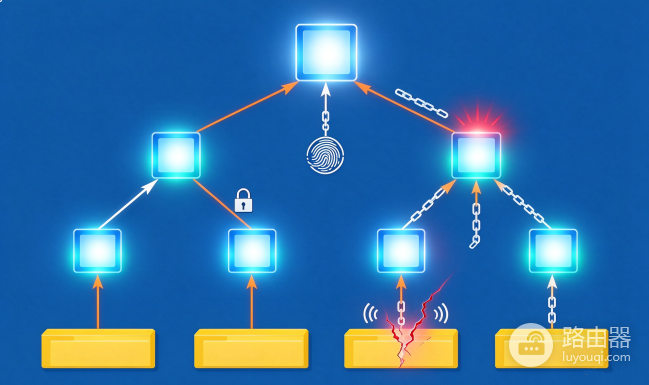
每个区块都会打包一批交易,并算出一个固定长度的哈希值(像数字指纹),区块头里还写着上一个区块的哈希。
● 改交易内容 → 本块哈希全变
● 本块哈希变了 → 下一块里记录的“上一哈希”对不上
● 要自圆其说 → 必须从改动点起,把后续所有块重新算一遍
在比特币、以太坊这类公链上,后续块已经很多、网络节点到处在校验,重算并让全网接受的成本极高。
默克尔树与交易定位
区块内部常用Merkle Tree(默克尔树)把多笔交易层层哈希汇总成一个根哈希。
● 任何一笔交易被改,根哈希都会变
● 轻节点不必下载全部历史,也能抽查某笔交易是否被包含、是否被改过
“改账”不是改数据库里一个字段那么简单,而是会在密码学结构上留下一眼能查出来的裂痕。
共识:谁说了算
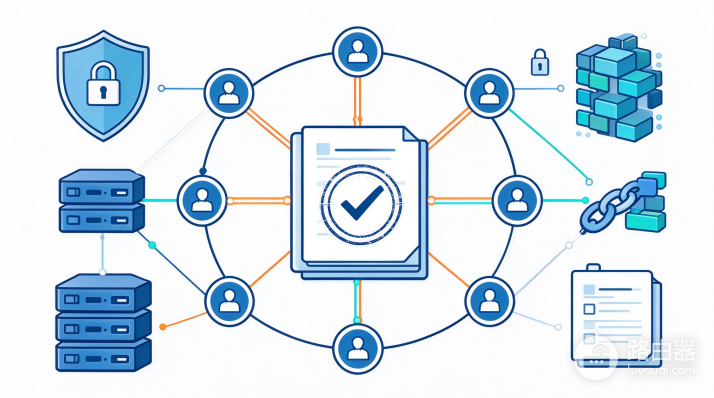
只有哈希还不够,还得解决“以谁的链为准”。
| 类型 | 代表思路 | 篡改要面对的大致门槛 |
|---|---|---|
| 工作量证明(PoW) | 拼算力出块 | 需持续掌握大部分有效算力 |
| 权益证明(PoS) | 按质押与规则出块、最终确认 | 需控制大部分质押或破坏最终性假设 |
| 联盟/许可链 | 少数预选节点投票或轮流出块 | 门槛取决于治理与节点集中度,通常低于大型公链 |
现实里比特币仍以PoW安全性与算力分布为主要信任锚,以太坊等则依赖PoS的最终确认、惩罚(slashing)与庞大验证者集合。关键点是确认越深、参与者越分散、作恶成本越高,事后偷偷改历史就越不划算。
“不可篡改”是绝对的吗
不是绝对的!更准确的说法是在既定规则、既定安全假设下,篡改公开确认后的历史变得极贵、极易被发现,因而在正常商业与攻击条件下几乎不会发生。
1.还没最终确认的区块
PoW链上偶尔会短分叉:两个矿工几乎同时出块,更长或更重的那条留下,另一条作废,致使交易所要等N个确认,确认不够时状态仍可能被覆盖,这是共识在收敛,不是有人改库。
2.51%一类攻击
攻击者若长期掌握大部分算力,或在部分PoS/联盟链里控制大部分验证力量,理论上能改写近期历史、双花未充分确认的交易。大链成本极高,小币、算力好租的链风险更大,安全是经济和分布问题,不是口号。
3.硬分叉和治理升级
规则可以由社区改。若节点、矿工/验证者、生态方都同意从某高度换规则或回滚,历史可以在社会层被主动改写,早期以太坊分叉就是例子,代码不做道德判断,最终仍是人在协调。
4.合约能升级,不等于链历史能改
管理员钥匙、可升级代理、多签,常被说成“区块链被改了”,其实旧交易和旧区块哈希还在,变的是合约逻辑或状态按规则更新,这是应用权限问题,不是底层账本被涂掉。
5.链下数据和数据可用性
有的系统把大量数据放链下,只把根哈希或证明上链。链上承诺仍难改,但链下丢数据、委员会作恶或DA假设被破坏,用户可能拼不回原貌。对rollup和模块化链,这是架构问题,不是哈希失效。
6.密码学假设会过时
主流链依赖椭圆曲线签名和哈希抗碰撞。量子计算若将来能实用破解,会影响这些假设,行业已在做后量子迁移。这是长期风险,不等于今天就能改比特币旧账,但说明“不可篡改”建立在密码学和工程假设上。
不同链上的体感差异
●大规模公链:全节点随处可同步、浏览器可查、作恶成本高,普通转账在足够确认后可视为极难逆转。
●小型公链:算力或验证者集中、流动性浅,针对近期区块的攻击或深度重组讨论更常见。
●联盟链/私有链:节点少、准入可控,更在乎成员治理与审计,“防内部串改”和“防全世界任意攻击”不是同一规格。
●交易所账本、自建数据库披区块链皮:若根本未真正去中心化校验,宣传上的“不可篡改”可能只是营销词,需看能否独立验证。
普通人怎么用这些知识
看懂机制,是为了少被话术带着跑。
● 大额到账等足够确认数,不要只盯“链上已显示”。
● 分清是交易历史难改,还是项目方权限很大。
● 小币种、新链、验证者高度集中的环境,把“不可篡改”权重调低,优先看退出流动性与验证成本。
● 自己可跑全节点或至少用可信浏览器、多来源核对,比背口号有用。
● 合约授权、多签谁掌权、能否随意升级,往往比“我们用了区块链”五个字更决定资产风险。
常见问题
问:已经打进区块的交易,还能被矿工或验证者单独删掉吗?
在规则正常、无大规模串谋重写历史的前提下,单独“静默删除”一笔已被网络广泛接受并深度确认的交易,基本不现实。能发生的是分叉竞争、协议级回滚共识,或应用合约按权限转移资产——后两者要么极难协调,要么属于产品权限设计,都不是某个人改自己硬盘那么简单。
问:那为什么新闻里还freestyle出现“链上数据被改”?
多数时候是:浏览器展示延迟、重组、跨链桥/多签挪用、合约升级、预言机错误,或某个联盟链内部治理变更。先问三句——改的是哪条链、确认有多深、谁有权升级合约或回滚——基本就能把营销恐吓和真实风险分开。
区块链把“改账”从偷偷改库,变成了公开、昂贵、可被全网复核的行动。正因如此,它适合做多方不互信场景下的共享事实底稿,也正因代价与假设都真实存在,它才不是绝对神器。把相对的安全边界看清楚,比反复背“不可篡改”四个字更有用。