公共WiFi下交易加密货币安全吗?会被盗号吗
公共wifi下进行加密货币交易存在较高账户与资产风险。开放热点易被中间人窃听、伪造门户或DNS劫持,可能导向仿冒交易所与钱包页面,即便启用HTTPS,会话令牌、二次验证流程与设备环境仍可能被利用,核心定位是公共网络不适合作为交易与签名的默认通道,安全取决于链路加密、终端纯净度与私钥隔离,而非“能不能连上交易所”。
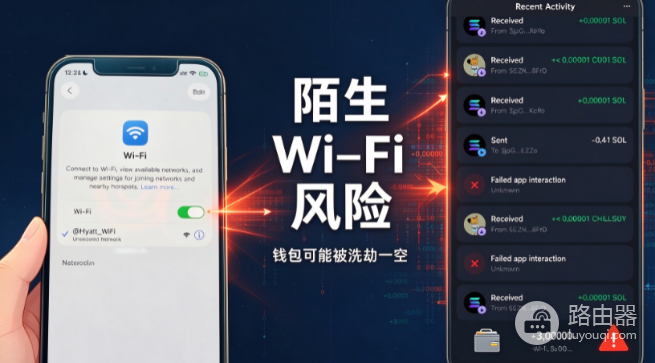
说白了咖啡店、机场、酒店这些免费热点图的是方便,不是给你护盘的,链上转账一确认基本就回不来,交易所账户被接管后提现也可能在几分钟内完成,很多用户中招不是因为“技术多高深”,而是在不安全的网上随手点了登录、扫了授权,或者用了别人的电脑。
公共wifi为什么特别危险
公共热点通常缺认证、缺隔离,谁连上都能在同一网段里晃。对加密货币用户来说,麻烦主要集中在这几类。
●伪热点(套牌wifi):名字几乎和店里一样,连上后流量被别人转发,登录页可以被换成假的。
●中间人与流量窥探:未强制校验证书时,账号口令、接口请求有机会被调包或重放。
●DNS与门户劫持:用户以为打开的是熟悉交易所,实际进了仿站,助记词或API密钥一输就没了。
●会话与Cookie风险:已登录状态若保护不当,在同一网络环境下存在被侧信道或恶意脚本利用的可能。
●终端本身不干净:商场“免费电脑”、不明充电线、共用平板,比wifi本身还可怕,键盘记录和剪贴板木马专门等私钥、地址。
HTTPS和正规App能挡住一大批老式窃听,但挡不住你主动进假站、在中毒设备上输种子、或把热钱包助记词同步到云端,资产安全是“网络 + 设备 + 习惯”三件套,少一件都可能漏风。
会被盗号吗:真实常见事件
会被。但“盗号”很少是电影里那种远程砸穿交易所核心库,更多是盯上你这一个用户!
1.仿冒登录与授权:钓鱼域、假App、假WalletConnect弹窗,骗的是你亲手授权。
2.二次验证被绕过的组合拳:SIM交换、短信验证码转发、邮箱先被打下,再动交易所。
3.API密钥与提现白名单疏漏:密钥写在笔记软件里、白名单没开、设备授权过多。
4.恶意授权与签名:在不安全网络里连上假DApp,一签就把代币批准额度拉满。
5.剪贴板替换:复制地址时被改成攻击者地址,这种在中招设备上极常见,和是不是公共wifi叠加后更凶。
链本身(比特币、以太坊等)不会因为你连了星巴克就“算错账”,出问题的是你的密钥、会话和操作环境,托管账户看交易所风控与你的2FA,非托管钱包看种子词是否曾在联网设备上出现过。
wifi和“用自家网络交易”区别
| 对比项 | 公共wifi | 家庭/移动数据(相对) |
|---|---|---|
| 网络可控性 | 低,易遇套牌与劫持 | 较高,运营商与路由相对稳定 |
| 设备信任 | 常与陌生终端、充电桩混用 | 多为本人手机/电脑 |
| 适合操作 | 最多只看行情 | 登录、交易、签名、提现 |
| 私钥/助记词 | 严禁出现 | 仍建议冷隔离,不随意输入 |
| 紧急程度 | 非必要不做任何链上动作 | 仍需2FA与地址二次确认 |
用户务实安全做法
网络侧
● 交易、提现、授权,优先手机蜂窝数据,公共wifi只当浏览新闻。
● 若必须用公共网络,先连自建或信誉良好的VPN,再打开官方App,VPN不是万能盾,却能减少同网段直接嗅探。
● 关闭自动连接wifi,避免手机默默连上“XX_Free”。
账户与验证
● 交易所开启提现白名单、防钓鱼码,2FA尽量用硬件安全密钥或基于时间的验证器,少依赖短信。
● 邮箱单独高强度密码,并给邮箱本身也开2FA,防止“先下邮箱再下所”。
● API只开需要的权限,能禁提现就禁,定期删除不用密钥。
钱包与签名
● 大额与长期持有用硬件钱包,签名在设备上确认地址和金额,种子永远不进网站、不进聊天框、不进公共电脑。
● 热钱包仅放“丢了不肉疼”的额度,发现异常授权立刻撤销额度。
● 转账前小额试打,核对地址前后多位,警惕剪贴板被改。
设备习惯
● 不在公共电脑登录任何交易所或钱包扩展。
● 不捡来路不明的充电线、不插陌生人U盘。
● 官方App只从系统商店或项目文档写明的来源更新,图标像真的也可能是假的。
什么不该在公共场合做
下面这些动作,在机场候机厅、酒店大堂、展会免费网上,建议直接视为禁止项
● 输入或“验证”助记词、私钥、Keystore密码
● 关闭提现白名单、新增未知提现地址
● 对陌生DApp一键全部授权
● 把种子拍照存在相册或发给“客服”
● 在浏览器临时下载的“钱包工具”里操作
看行情、收个推送、用只读地址查余额,风险相对低,一旦涉及登录态、签名、提现,就换成可信网络和本人设备。安全厂商与交易所安全文档长期强调的也是同一点用户侧钓鱼与不良环境,始终是资金丢失的最大来源之一,而不是某条公链“被谁黑了共识”。
常见问题
开了VPN,在商场wifi上交易就安全了吗?
安全得多,但没到可以放松的程度。VPN保护的是传输路径,保护不了你手机里已经中的木马,也挡不住你自己点进假书签。设备干净、官方入口、小额权限,仍然一个都不能少。
只用官方App,不用浏览器,是不是就没事?
风险会下降,因为少了乱输域名的机会。可若App是假的、系统已经root被植入、或者你通过不安全网络完成了危险授权,照样会出问题。App不是护身符,来源和系统完整性才是。
硬件钱包连过公共wifi会不会泄露私钥?
正常设计的硬件钱包,私钥不离开安全芯片,联网的是配对电脑或手机。真正要防的是电脑中毒后骗你签错交易、屏幕上地址显示被覆盖、你在不知情时确认了恶意盲签。公共网络会放大“骗你点确认”的成功率,所以大额签名更要在可信环境、仔细核对屏幕。
已经在公共wifi登录过交易所,事后怎么办?
换到安全网络后修改密码,检查登录设备与API,确认2FA仍在你手里,查看提现地址白名单有没有被改。有异常立即冻卡级处理撤授权、转出剩余资金到你事先备好的安全地址,并联系平台客服走官方渠道,不要点短信里的陌生链接。