椭圆曲线离散对数问题是什么?为什么这么难破解?
椭圆曲线离散对数问题(ECDLP)是现代公钥密码的核心难题之一给定椭圆曲线上的点P与Q=kP,在k未知时求整数k。比特币、以太坊、TLS证书与大量移动端密钥交换都依赖它的难解性来保障资金与通信安全。
普通人听到“椭圆曲线”容易联想到几何课本里的椭圆,其实密码学里用的是一条满足特定方程的点集,上面定义了一种特殊的“加法”。理解这一点,再看离散对数为什么难,会清晰很多。
椭圆曲线在密码里长什么样
平面上取方程y² = x³ + ax + b(还要满足判别式不为零,曲线光滑无尖点)。所有满足方程的点,再加上一个叫“无穷远点”的特殊点O,组成一个集合。我们在这个集合上定义“点加法”,让它变成一个阿贝尔群。
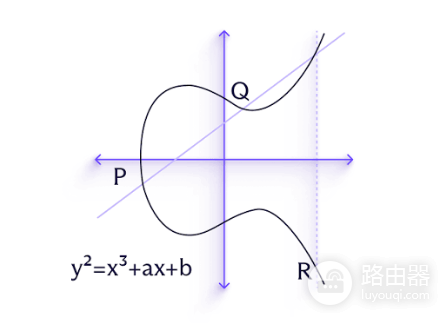
点加法的几何直觉很直观
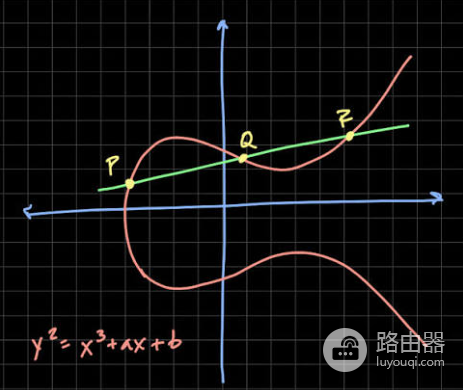
● 过两点P、Q画直线,与曲线交于第三点R',再关于x轴对称得到R,记作P+Q=R。
● P加自己时,用切线代替割线。
● 任何点P加上O仍是P,O相当于零元。
● P加上它的对称点 -P得到O。
连续把P加自己k次,写成kP,这就是“标量乘法”。密码学几乎所有操作都围着它转。
曲线示例(简化玩具参数,仅用于理解,绝不用于真实系统):
y² = x³ + 2x + 2 (mod 17)
基点P = (5, 1)
2P = P + P
3P = 2P + P
...
可以算出:
1P = (5, 1)
2P = (6, 3)
3P = (10, 6)
4P = (3, 1)
5P = (9, 16)
6P = (16, 13)
7P = (0, 6)
8P = (13, 7)
9P = (7, 6)
...
最终会绕回O,阶(order)是有限的。
真实系统里模数是巨大素数,比如比特币常用的secp256k1,模数p大约2²⁵⁶量级,点的坐标都是几十字节的大整数。
离散对数问题的精确定义
公开信息:曲线E、基点P(阶为n的大素数)、点Q。秘密整数k(0 <, k <, n),满足Q = kP。攻击者的目标就是从P和Q反推出k。这就是椭圆曲线离散对数问题。
对比普通离散对数:在模p乘法群里求gˣ ≡ h,两边都是“反复运算”,但椭圆曲线群没有简单的“除法”或指数公式可以直接开方,目前最好的通用算法复杂度仍然是指数级。
为什么以2026年的算力仍然极难硬解
通用最优经典算法是Pollard rho及其并行变种,复杂度大约O(√n)。对256位曲线,√n ≈ 2¹²⁸次群运算。即便把全球比特币挖矿算力(2026年公开估算仍在数百EH/s量级)全部转向点加运算,所需时间仍以宇宙年龄计。
| 曲线位长 | 大致安全强度 | Pollard rho量级 | 现实状态(2026) |
|---|---|---|---|
| 160 bit | ~80 bit | 2⁸⁰ | 学术可攻破边缘,已淘汰 |
| 224 bit | ~112 bit | 2¹¹² | 仅实验性挑战 |
| 256 bit | ~128 bit | 2¹²⁸ | 比特币/主流TLS仍安全 |
| 384 bit | ~192 bit | 2¹⁹² | 高安全等级政界/金融 |
公开破纪录数据大致停留在116–120 bit级别的特殊或素数阶曲线,耗费数百万核心小时。每增加几位,成本近似平方上涨,256 bit与当前纪录之间隔着巨大鸿沟。
还有两类“看似捷径”其实走不通的路。
●指数演算/数域筛:对普通离散对数很有效,但椭圆曲线没有合适的“光滑”子群结构可迁移,基本失效。
●量子计算机Shor算法:理论上多项式时间可解,可公开的容错量子比特与逻辑门错误率仍远未达到破解256 bit ECDLP所需的数百万稳定逻辑比特规模。各国标准仍把secp256k1、P-256等列为可继续使用,同时推进后量子迁移。
标量乘法怎么算?
直接加k次太慢,用二进制展开(double-and-add)
输入:k = 0b1101 = 13,点P结果R从O开始
从最高位往下:
位1 → R = 2R + P位1 → R = 2R + P位0 → R = 2R位1 → R = 2R + P最终R = 13P
平均大约log₂k次翻倍加一半次数的点加,256 bit密钥也就几百次曲线运算,手机毫秒级完成,反过来求k却要2¹²⁸量级,这就是“单向”的来源。
日常会碰到的具体曲线
2026年仍广泛部署的几条。
●secp256k1:比特币、以太坊外部账户。a=0,b=7,特殊Koblitz结构让实现更快,阶是素数。
●NIST P-256(secp256r1):TLS 1.3、WebAuthn、大量设备证书。
●Curve25519 / Ed25519:更现代的蒙哥马利曲线,常用于密钥交换与签名,实现更抗侧信道。
选曲线时除了位长,还要看是否有已知弱项(异常曲线、平滑阶、可转移攻击等)。正规库(BoringSSL、libsecp256k1、curve25519-dalek)已经帮你避开这些坑。
和普通整数离散对数的区别
有人会问:RSA是大数分解,DH是模p离散对数,ECC为啥能用更短的密钥?因为目前对ECDLP没有亚指数的通用经典算法,而有限域离散对数有数域筛,复杂度更低,所以同等安全强度下ECC密钥更短、签名更小、移动端更省电。这也是2020年代后新协议几乎默认上椭圆曲线的原因。
自己验证小例子(仅教学)
用前面mod 17的玩具曲线,假设你截获Q = (9, 16),已知P = (5, 1)。你可以暴力枚举
1P = (5,1)
2P = (6,3)
3P = (10,6)
4P = (3,1)
5P = (9,16) ← 找到,k=5
模数变成2²⁵⁶后,枚举空间直接爆炸,暴力与Pollard rho都不可行。真实攻击者只会找实现漏洞(随机数重复、侧信道、错误曲线、弱k生成),而不是硬解数学问题本身。
常见疑问
量子计算机明天就能破解比特币吗?
不能。公开路线图显示,达到破解secp256k1所需的容错规模还需要更多突破,而且一旦接近,币圈与证书体系会提前切换地址格式与算法。真正该担心的是随机数生成器失灵、助记词泄露、钓鱼,而不是有人用笔记本跑出了私钥。
自己写个椭圆曲线库安全吗?
极不安全。点运算要防侧信道,验证点是否在曲线上,处理无穷远点,模逆要恒定时间……直接用经过审计的库,把精力放在密钥管理和业务逻辑上。