硬件钱包全新未拆封就安全?哪些渠道会植入后门
硬件钱包把私钥离线存在专用安全芯片里,是个人自己保管加密资产时常用的冷存储工具,即便包装看起来全新未拆封,仍可能在物流或分销环节被调包、改固件,安全性主要取决于进货渠道和到手后的验真,而不是封条是否完好。
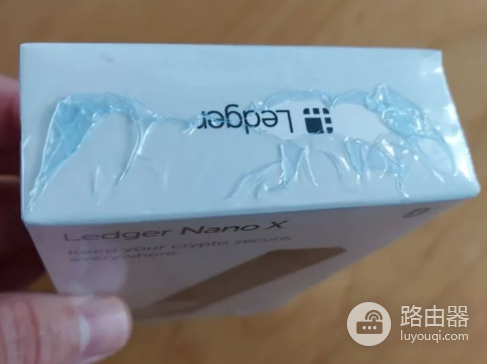
有些币圈用户拿到盒子先看塑封和防伪贴就觉得放心。但外壳能复刻,说明书能重印,激活流程也能做得像官方一样,更重要的是设备到达你手里之前,有没有被换芯、刷过非官方固件,或被改成会泄露种子的机器。
全新未拆封不等于出厂原装
“未拆封”只说明你看到的包装没被自己打开过,说明不了从工厂到你手里中间经过了谁。常见手段包括回收旧机换新壳再塑封、仓储环节调包、仿造全套防伪材料后走第三方平台发货。
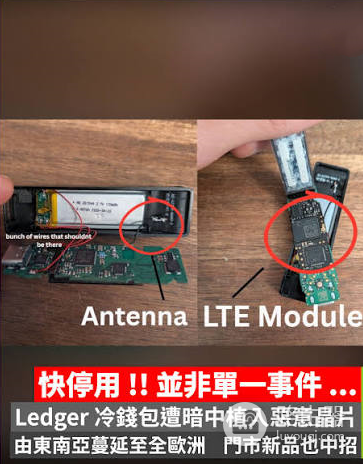
行业里反复提到的风险,不是芯片被远程植入,而是设备在激活前就被换成可控固件,或包装里夹带伪造的恢复卡、钓鱼卡片。你若按那张卡上的词操作,资产风险会立刻上升,新机安全感应建立在“可验证来源+可验证固件+自行生成种子”上,而不是胶带是否平整。
高风险渠道与相对稳妥渠道
| 渠道类型 | 常见风险 | 相对建议 |
|---|---|---|
| 品牌官网及官方直营店 | 钓鱼仿站、假客服链接 | 优先,核对域名与支付页 |
| 品牌授权经销商 | 授权过期、串货、库存来源混杂 | 可考虑,核验授权名单 |
| 大型电商第三方卖家 | 假货、翻新机、调包发货 | 谨慎,尽量选官方旗舰店 |
| 二手/闲鱼类个人转让 | 已初始化、种子泄露、改装机 | 不建议用于大额资产 |
| 过低价团购、路人代购 | 来源不明、批量仿品 | 高风险,宜直接放弃 |
后门与篡改有哪些类型
1、固件被替换:设备运行非官方构建,可能在生成或显示种子时做手脚。
2、预置或诱导种子:包装内放“已写好”的助记词卡片,或激活流程被引导到假页面。
3、外观级仿品:芯片与安全元件等级不足,后续被配合攻击的概率更高。
4、物流环节调包:外箱完好,内机已换,只看封箱不易发现。
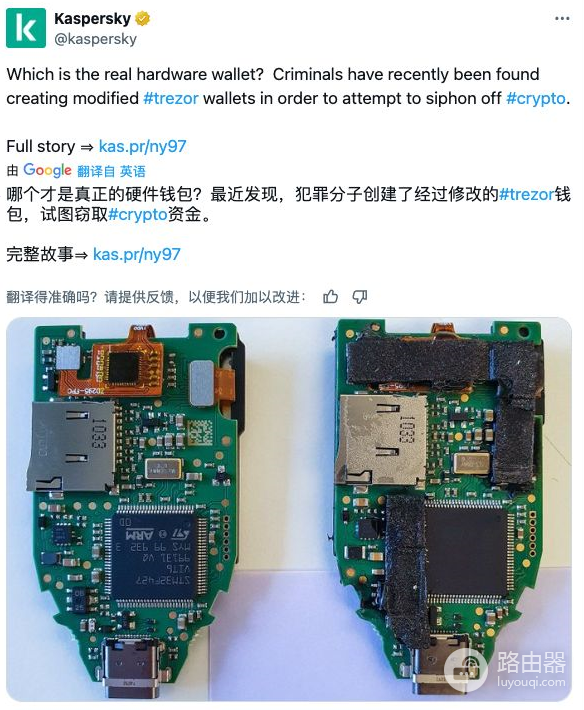
实用原则,种子必须由你在可信设备上当场生成,且只出现在你自己的备份介质上,任何“商家已帮你激活”“附赠现成助记词”“客服远程帮设置”的说法,都应按高危处理。
到手后的基本验真习惯
1、对照官网当前型号的包装、接口、丝印,有差异就停下来,不要急着转入资金。
2、只通过官网提供的应用升级或校验固件,不扫盒内不明二维码。
3、初始化时自己写助记词,不拍照、不上云、不发聊天软件。
4、先用小额测试接收与发送,确认地址显示、链类型都正常,再放主资金。
5、启用密码短语或多签前,先读懂恢复条件,避免自己锁死资产。
若设备提示异常版本、无法通过官方校验,或包装内出现“客服代写助记词”类材料,直接停止使用,并走官方支持渠道反馈。
常见的问题
是不是越贵越安全?
价格和品牌支持、安全元件、开源审计有关,但不等于“贵就一定没被调包”,渠道错误时,高仿同样能卖出高价。
开源是不是就绝对放心?
开源便于社区审计,降低厂商恶意写死后门的信任成本,但解决不了你买到被换货设备的问题,也替代不了自己的验真与备份纪律。
这台设备的订单能否追溯到品牌官方或仍在有效期的授权商?
追溯不清就不要承担大额。官方订单邮件、授权列表、序列号查询比卖家口头保证有用。
固件更新是否只走官方应用?
第三方“一键工具”、来路不明的固件包、社交群里的安装包,都不应碰。