BFT中的阈值签名是什么?如何降低共识通信开销
阈值签名是拜占庭容错(BFT)共识里的一种“签名压缩工具”:n个验证人里,只要凑齐门限t份合法部分签名,就能合成一份固定长度的短签名,用来证明“已经有足够多数同意了”。它的核心作用是把共识消息里的签名载荷压短,让投票收集和转发从接近O(n²)降到接近O(n),从而撑得住更大规模的验证人集合。
阈值签名在讲啥?
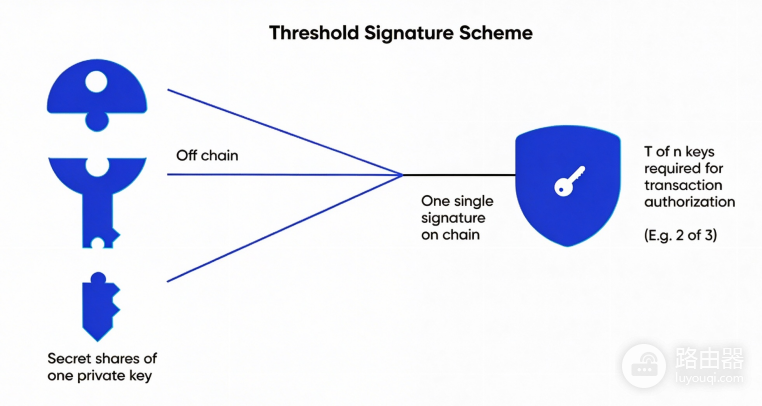
普通多重签名要把每个人的签名都挂在消息后面,节点一多,包就鼓起来。阈值签名换了思路:大家先各自对同一份消息算出“碎片签名”,凑齐门限(常见是超过三分之二)后,由聚合方合成一份最终签名。验证的人只验这一份,不用逐个核对几十上百个公钥。
BFT场景里门限通常和安全假设对齐:比如n=3f+1时,t=2f+1,保证即使有f个作恶节点,诚实多数仍能产出有效聚合签名。算法上常见搭配是BLS类配对友好曲线上的门限方案,签名和公钥都能聚,验证快、长度短。
BFT通信开销卡在哪
经典PBFT一类协议,预准备、准备、提交几轮里,节点两两交换投票,消息条数大致随验证人数量平方增长。签名列表还要跟着消息走,带宽和验签CPU一起涨。验证人从十几涨到上百、上千时,延迟和掉队会非常明显。
瓶颈有两层:一是“谁跟谁说话”,全网网状对敲,消息数量爆炸,二是“消息里塞了什么”,每条投票若附带完整签名集,领导者打包区块证明时体积膨胀,落后节点追状态更吃力。
阈值签名如何把开销压下去
这里要分清两个角色:
1、阈值签名负责“证明变短”:准备/提交阶段,领导者或指定聚合者收集部分签名,合成一个门限签名。QC(Quorum Certificate)从“一长串签名列表”变成“单签名+一点元数据”。区块头和同步消息明显变瘦,验证也从“逐票核对”变成“验一次聚合结果”。
2、BFT协议设计负责“消息怎么传”:像HotStuff系(以及后来的衍生实现)用链式投票+阈值QC,把关键路径上的通信收到接近线性,节点主要和领导者(或一小撮聚合角色)交互,而不是全网网状对敲。
可以粗算:没有这些优化时,一轮法定人数证明相关流量往往随n²走,有了门限聚合+合理的传播结构后,骨干流量更接近O(n)。常数项还取决于是否分片聚合、是否流水线多轮。
举个例子:100个验证人。没优化前,可能要交换接近上万条带完整签名的消息,用了阈值签名后,证明体积从“100个签名”缩成“1个签名”,再配合HotStuff式的“只跟领导者说话”,整体带宽和验签压力都会明显下来。
BFT和哪些链、哪些机制绑在一起
| 方向 | 典型关联 | 通信侧收益 |
|---|---|---|
| HotStuff族 | 链式BFT + QC | QC用聚合签名承载,视图同步更轻 |
| Diem/Libra研究谱系 | BLS阈值方案讨论与原型 | 验证人规模扩展时的带宽论证 |
| AptosBFT等演进 | 生产向BFT +密码学聚合 | 降低投票扩散与证明体积 |
| 部分联盟链 / 许可链 | 固定验证人集合+门限BLS | 可控n下把延迟打平 |
不一定每条公链都在共识热路径上用满阈值签名,有的只用普通聚合签名、有的用聚合多签或SNARK类证明做最终性压缩。阈值方案的优势是门限与BFT法定人数天然同构,缺人到一定数量就出不了合法签名,语义清楚。
BFT运行机制
1、建立阶段:验证人集合确定后,做分布式密钥生成(DKG),每人拿到自己的私钥份额,群体公钥公开。
2、投票阶段:节点对提案哈希用份额做部分签名,发给领导者或聚合委员会。
3、聚合阶段:凑齐t个有效部分签名后合成阈值签名,写入QC或提交证明。
4、验证阶段:任何人用群体公钥验证该短签名,即接受“已达法定人数”。
5、轮换与恢复:验证人变更要重跑或增量更新DKG,份额丢失要有恢复策略,否则门限可能长期凑不齐。
DKG和重分享本身有轮次和带宽成本,所以集合不能天天大洗牌。许可型或缓变的验证人集合更合适,高频无限人进出的环境,工程上会更疼。
BFT更合适的场景
1、验证人数量已经大到平方通信明显吃力(几十到数百以上时收益通常更直观)。
2、需要短QC、快速同步、轻客户端友好最终性证明。
3、联盟链、PoS固定/缓变委员会、L2排序器委员会等成员相对稳定的BFT。
存在的风险点
1、门限选错会直接破坏活性或安全:t太低,少数串谋就能出“合法”证明;t太高,一点点掉线就出不了块。
2、聚合者若中心化,会成活性和审查焦点,需要轮换、冗余聚合或多领导者设计。
3、BLS等配对运算在部分硬件上并不便宜,要和“少验多次”的收益放一起评估。
4、DKG安全依赖时期假设与实现质量,部署前应对照审计过的库与论文参数,而不是自己拼曲线参数。
5、阈值签名减的是共识证明与投票扩散开销,减不了大区块数据本身的传播,应用层垃圾交易多,该拥堵还是拥堵。
常见问题
阈值签名是不是等于没有投票过程了?
不是。投票还在,只是票被合成一份证明。安全仍靠门限和BFT轮次,不是靠“魔法压缩”取消共识。
能不能完全替代分片或DA层?
不能。它主要优化共识委员会内部的投票与证明,数据和可用性层是另一张账单。
中小验证人集合还有必要上吗?
n很小时平方开销不明显,上DKG的运维成本可能反而不划算,中小集合用普通多签或简单聚合往往更直接。
BLS 阈值签名和普通聚合签名的差别?
普通聚合签名是把任意多人的独立签名捏成一份短签名,验证时通常还得知道是谁签的。
阈值签名则提前通过DKG生成群体公钥,每人只有份额。必须凑齐门限t个部分签名才能合成最终签名,验证时只用群体公钥验一次,直接证明“已达法定人数”。