智能合约地址和钱包地址有什么区别?如何准确识别
智能合约地址与钱包地址都是链上账户标识,形态相近,但控制权与用途完全不同。钱包地址由私钥持有人支配,用于收发资产与签名,智能合约地址在合约部署时生成,由代码逻辑驱动,没有对应私钥。分清二者,是链上转账、授权与交互安全的基本前提。
查地址类型可直接打开以太坊浏览器:https://etherscan.io,或者BSC用:https://bscscan.com
把地址贴进对应链的浏览器搜索框,页面会标明这是普通地址还是合约,并给出代码、交易与持仓信息。
二者在链上分别是什么
钱包地址一般指外部账户(EOA),用户导入助记词或私钥就能用。智能合约地址是合约账户,部署交易成功后由网络按规则算出来,之后谁也“登不进”这个地址,只能按合约写好的函数去调。
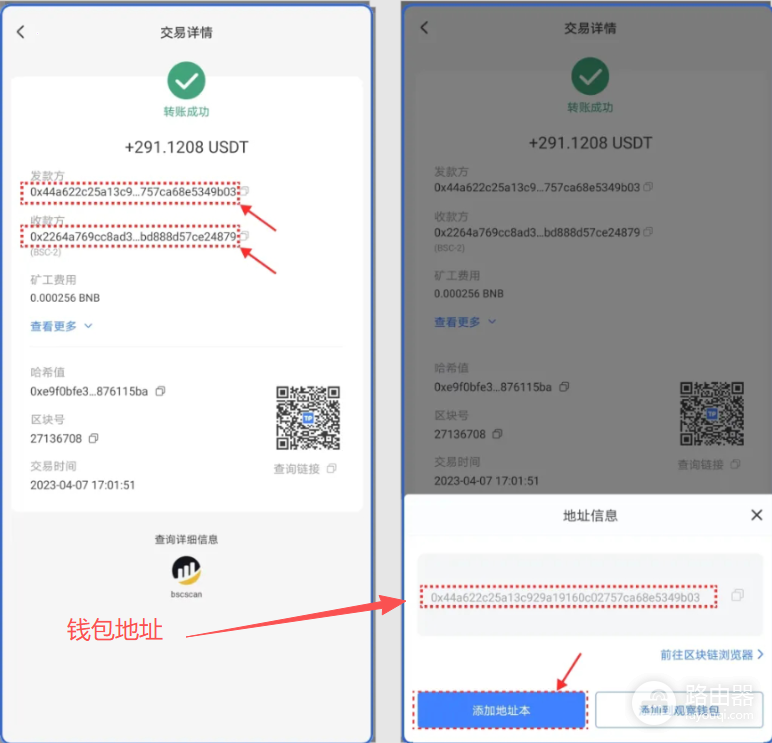
在以太坊及多数EVM链上,两类地址外观几乎一样都以0x开头,后面40个十六进制字符,对应20字节,单靠字符串长短和前缀,分不出谁是钱包、谁是合约。
核心区别对照
| 对比项 | 钱包地址(EOA) | 智能合约地址 |
|---|---|---|
| 控制方式 | 私钥 / 助记词签名 | 合约字节码与状态 |
| 能否主动发起交易 | 能 | 不能,只能被调用后执行 |
| 链上是否存代码 | 通常无代码 | 有合约代码(销毁后可能变空) |
| 典型用途 | 存币、转账、授权、Gas支付 | 代币、DEX、借贷、NFT、多签等 |
| 转错后果 | 对方有私钥可退回(若对方配合) | 无私钥可登,退回完全看合约是否写了提取逻辑 |
地址是怎么来的
钱包地址
从种子短语推出私钥,再推出公钥,再哈希截取得到地址。过程在本地完成,不上链也“占位”。你第一次往这个地址转账时,链上才会出现相关记录。
合约地址
常见两种生成方式
●CREATE:由部署者地址 + 该地址当时的nonce计算得出,可预测性有限。
●CREATE2:由部署者、盐值(salt)和合约字节码哈希计算,可在部署前算出固定地址,工厂合约、升级钱包、部分空投与游戏资产会用到。
所以你会看到“还没部署就能公布合约地址”的项目,多半走了CREATE2,但最终仍以链上是否成功写出代码为准。
如何准确识别
1. 用区块浏览器(最省事)
在Etherscan、BscScan、Arbiscan、BaseScan等对应链的浏览器里搜索地址:
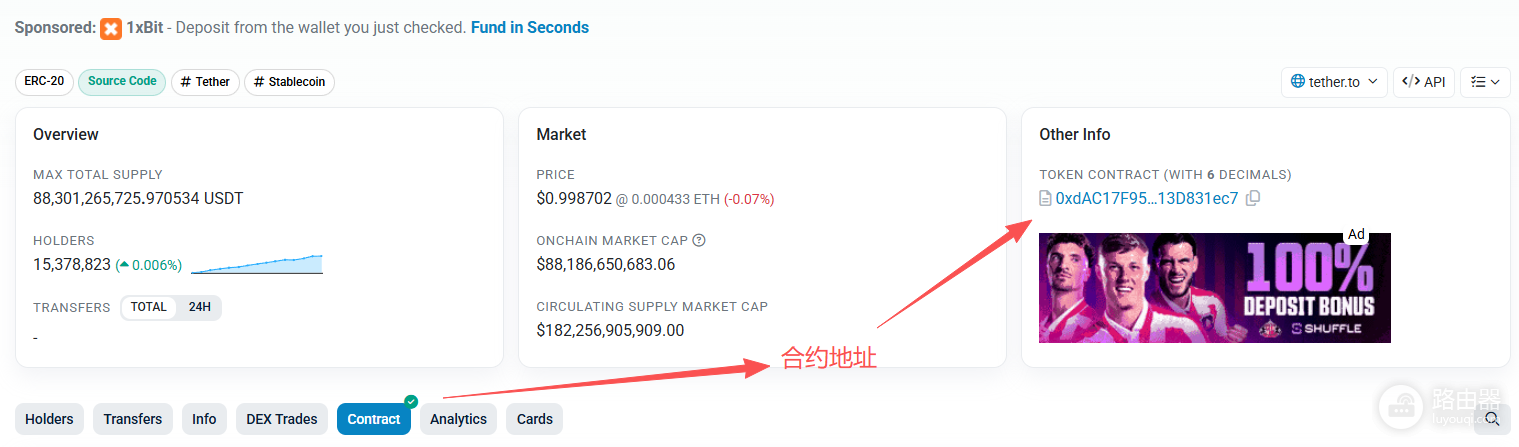
1、页面出现Contract、Code、Read Contract / Write Contract,基本就是合约。
2、标注Token、Proxy、Implementation,也是合约(或代理合约)。
3、只有普通转账、授权记录,没有合约标签和代码页,多半是普通钱包地址。
4、若显示Contract但Code为空,可能是已被清空的旧合约,仍建议按非普通钱包谨慎处理。
2. 看有没有代码
浏览器会显示该地址是否有运行代码。有代码就是合约账户,没有代码一般是普通钱包(EOA),普通人直接看浏览器结果就行,不用自己去查节点。
3. 注意交易所与托管地址
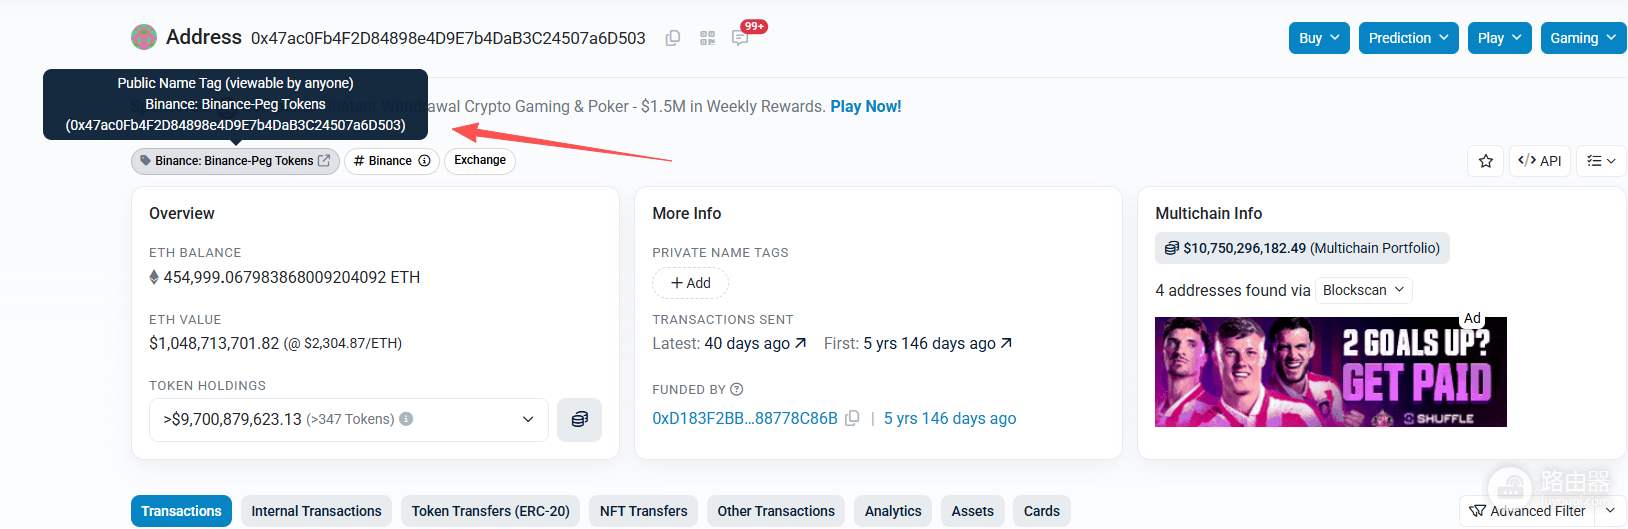
交易所的热钱包、冷钱包在浏览器里通常仍显示为普通地址,有时会带Binance、Coinbase等标签,标签只说明是机构的地址,不代表它是合约。转账时一定要认准官方公布的充值地址,别被仿冒标签骗。
4. 多签与智能合约钱包
Safe等多签钱包,以及部分账户抽象(AA)钱包,地址本身是合约。你平时用钱包App操作时,真正持仓和权限在合约里,这是正常现象,识别时它会显示为Contract,不要仅仅因为“是合约”就判定是骗局,要结合官方域名、审计情况和浏览器标签一起判断。
5. 跨链与格式差异
● EVM链(以太坊、BSC、Polygon、Arbitrum、Base、Avalanche C-Chain等)地址格式统一,识别方法类似,但必须在正确的链浏览器上查,同址不同链是不同账户。
● 比特币:地址形态完全不同(如以1、3、bc1开头),没有EVM那种“合约账户”日常概念。
● Solana:地址是Base58,偏长,程序(program)与用户账户用浏览器(如Solscan)区分。
● Tron:常以T开头,用Tronscan看是否合约。
容易踩的坑
1、只看开头是0x就当钱包:合约地址也是以0x开头,如果把币转进一个没有提取函数的合约,钱可能就永久锁死了。
2、复制错链的充值地址:同一串地址在以太坊和BSC上并不是同一条通道,跨链和交易所充提要分开确认,选错链很容易到不了账。
3、假冒浏览器和钓鱼站:搜索引擎广告位经常出现仿站。建议收藏官方域名,转账前再核对一次网址和证书。
4、代理合约只看外壳:很多合约是代理合约,真正逻辑在Implementation里。查权限、升级人或暂停开关时,要把实现合约一起看。
5、授权对象是合约:给DEX路由或授权管理器授权很常见,但授权前要确认合约名称、浏览器是否有认证标记,以及社区长期使用记录。定期用授权检查工具撤销不必要的额度。
常见问题
同一段0x地址,能同时是钱包又是合约吗?
在同一条EVM链上,一个地址要么当时有代码,要么没有,不会既是可私钥登录的EOA又是带代码的合约。代码被销毁后,地址可能变成“无代码”,但历史仍显示它曾是合约,也不要往这类地址随意打币指望“当普通钱包收回”。
为什么我的地址在浏览器里被标成Contract,但我一直当钱包在用?
多半是多签或智能合约钱包。资产由合约保管,你通过签名触发合约执行。功能上更像“可编程钱包”,识别分类上属于合约地址。
怎样尽量避免转到错误合约?
只通过官方渠道复制地址,浏览器核对名称与标签,先转最小金额并确认到账,对需要“调用函数才能取出”的合约,确认自己有权限、函数未暂停且不是测试网地址。