粉尘攻击能盗走钱包资产吗?攻击原理与多签防护方法
钱包里突然多出一笔自己完全不认识的小额转账,比如几分钱的代币,这种情况挺常见,它可能只是普通转账,也可能是粉尘攻击。单纯收到这些东西,一般不会让你钱包里的其他钱直接被盗,但如果你顺着代币里的链接去操作,或者没看清楚就随便签名授权,就可能给骗子可乘之机。
粉尘攻击(Dust Attack)就是攻击者往大量钱包地址发极小额的加密资产,想追踪你的资金流向,或者诱导你去点恶意网站,它本身并不能直接破解你的私钥,但经常成为后续诈骗的入口,如果后面再涉及恶意授权、账户权限被改,你甚至可能失去对钱包资产的实际控制。
粉尘攻击是怎么回事?
可以把粉尘理解成别人突然塞进你钱包里的一点零钱,金额小到几乎没啥用,攻击者会批量给很多地址发这些小额资产,想从你后续的链上操作里获取信息,或者用陌生代币吸引你注意。
在比特币网络上,粉尘主要用来分析地址之间的关联,当你把多个小额输入和自己的资金一起转出去时,分析者可能推测这些地址属于同一个人,这种推断并不总是准确,也不能单凭一笔粉尘就确定你的真实身份。
在以太坊、波场等支持代币的网络上,更常见的是攻击者发一些名字带诱导信息的代币,吸引你去所谓的空投网站、领取页面,这些网站往往会让你连接钱包、签名,甚至授权恶意合约。
收到粉尘,不等于钱包已经被入侵。
一般情况下,别人光给你转一笔小额资产,并不能拿到你的私钥或转账权限。真正需要警惕的是后面的点击、签名、授权和账户权限变更。
粉尘攻击是怎么一步步演变成资产被盗的?
粉尘攻击有时只是整个诈骗过程的第一步,攻击者用陌生代币吸引你注意,再通过假空投、假客服或恶意合约诱导你操作。
常见过程大概是这样
第一步:钱包里突然多出陌生小额代币
你发现一笔不认识的资产,可能会好奇它是什么、从哪来的。
第二步:诱导你去外部网站
代币名称、备注里可能带网址,声称可以领空投、兑换奖励,代币名字本身并不能证明它是官方的。
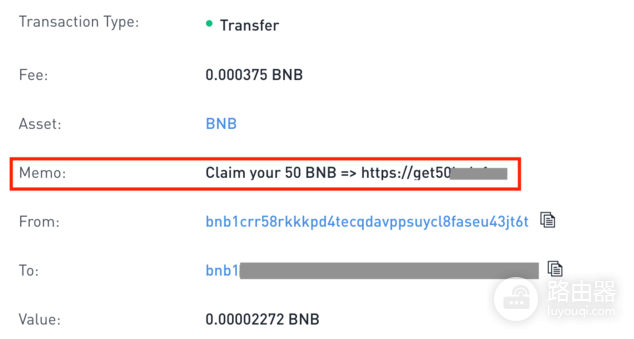
第三步:诱导连接钱包并签名
假网站让你连接钱包、签名或确认交易,有些请求看起来只是“验证身份”,实际内容却可能是授权转走资产,或者修改账户权限。
第四步:利用授权或权限漏洞动手
如果你授权了恶意合约,攻击者就可能在授权范围内转走相关代币,如果你泄露了私钥或助记词,攻击者可以直接控制钱包,在支持账户权限管理的链上(比如波场TRON),如果还批准了恶意权限修改,风险会更大。
以波场为例,账户可以修改权限,包括关联的密钥、权重和签名阈值。如果攻击者骗到了足够权限,或者诱导你批准了恶意修改,就可能导致你自己无法再单独完成转账。这时候钱包可能变成需要多个签名才能转账的状态,或者攻击者掌握了关键权限,你虽然私钥还在,但转不出去。资产不一定马上被转走,但你已经失去了正常控制的能力。
如果攻击者直接拿到了助记词或私钥,也可以直接转走资产。粉尘在这种情况下往往只是吸引你注意的手段,并不是改变权限的技术原因。
怎么防范粉尘攻击?多签钱包能起到什么作用?
防范的关键是:收到陌生资产别着急操作,同时保护好自己的签名权限。持有较大金额的用户,还可以考虑用自己掌控的多签钱包,降低单个密钥泄露带来的风险。
1. 收到陌生小额代币,先别操作。
钱包里突然出现不认识的代币,不要急着领取、兑换或转账,也不要因为名字里有“空投”“奖励”就轻信。可以通过可信的区块链浏览器查合约地址和记录,但别访问代币附带的可疑网址。
2. 不要随便点链接或连接钱包。
陌生代币不一定有问题,但它附带的推广信息可能是钓鱼。要访问项目网站时,自己核对官方域名,别直接信代币名字、私信或陌生人发来的链接。
3. 签名前先确认内容。
钱包弹出签名或交易确认时,先看操作类型、接收地址、授权对象和额度。如果涉及不熟悉的合约、无限授权或账户权限修改,而你又看不懂,就不要继续。单纯的消息签名不一定会转走资产,但恶意签名请求也可能被用来后续攻击。
4. 定期检查授权和账户权限。
以太坊及兼容链上,可以通过可信工具检查代币授权,并撤销不再需要的。支持账户权限管理的链上,还要检查权限关联的地址、权重和签名阈值有没有异常。撤销授权并不能自动修复所有权限问题,具体要看链和钱包类型。
5. 大额资产可以考虑自己用正规多签。
多签需要达到设定的签名条件才能转账,比如2/3多签就是三个签名者里至少要两个有效签名。把密钥分开保管,可以降低单个密钥泄露后资产马上被转走的风险。
但多签也不是绝对安全。如果多个密钥同时泄露、配置不合理,或者你自己误操作改了所有者和阈值,资产仍可能有风险。创建和配置时一定走项目官方渠道,并提前想好恢复方案。
6. 助记词和私钥绝不能给别人。
任何人以领空投、验证账户、解除限制或修复多签为由要你的助记词和私钥,都要警惕。正规项目客服不需要这些信息就能处理普通问题。硬件钱包能降低私钥暴露风险,但还是要认真核对设备上的交易内容和签名请求。
收到小额灰尘本身不可怕,可怕的是你主动去碰它,不乱点、不乱签、不泄露助记词,再配合自己掌控的正规多签,基本就能避开大部分这类坑,加密资产操作不可逆,多一份警惕,少一份损失。