合约地址和钱包地址有什么区别?怎么区分这两种地址
合约地址和钱包地址是区块链上两类核心账户标识,钱包地址通常由用户私钥控制,用于收发资产与签名交易,合约地址对应已部署的智能合约,由代码逻辑自动执行,本身没有可导出的“私钥”。分清二者,是转账不踩坑、找对代币合约、识别常见骗局的基础能力。
两种地址分别是什么
在以太坊以及绝大多数EVM链(BSC、Base、Arbitrum、Polygon等)上,用户看到的0x开头、总共42位的字符串,表面长得几乎一样,背后却是两种账户。
●钱包地址(常说的EOA):由私钥/助记词生成,人能直接掌控。你用MetaMask、Rabby、硬件钱包签名转账,用的就是这类地址。
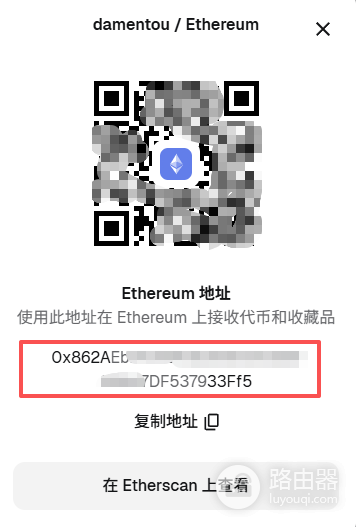
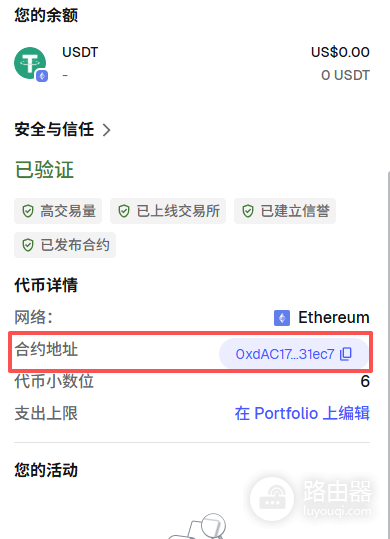
●合约地址:合约部署成功后,链上算出来的地址,它没有传统私钥,行为完全听代码的,比如代币合约、DEX路由、借贷池、多签钱包合约。
生成方式与控制权
钱包地址怎么来的
私钥 → 算出公钥 → 再哈希截取得到地址。谁拿着私钥,谁就能签交易,丢了私钥或助记词,资产基本找不回来。
合约地址怎么来的
部署交易上链时,由创建者地址 + nonce(或CREATE2的盐值与初始化代码)计算出来。地址一旦生成,代码逻辑就定了(可升级合约另说,那是代理模式)。没人能“导出这张合约的私钥”去随便转走里面的资产,除非代码本身写了提款、owner权限或漏洞。
| 对比项 | 普通钱包地址(EOA) | 合约地址 |
|---|---|---|
| 控制方式 | 私钥签名 | 合约代码 + 调用权限 |
| 有没有字节码 | 一般没有 | 有(浏览器能看到Code) |
| 能不能主动发起交易 | 能 | 不能自己“醒来”,需外部调用或链上触发 |
| 典型用途 | 收款、持仓、签名 | 代币、协议、多签、金库 |
| 转错了会怎样 | 对方可能退回 | 很多合约收了币无法人工退,等于打水漂 |
怎么实际区分这两种地址
肉眼看0x字符串本身,分不出来,要用工具和几个固定动作。
1. 丢进区块浏览器
把地址粘到Etherscan或对应链的浏览器。
● 页面出现Contract标签、Code、Read Contract、Write Contract,基本就是合约。
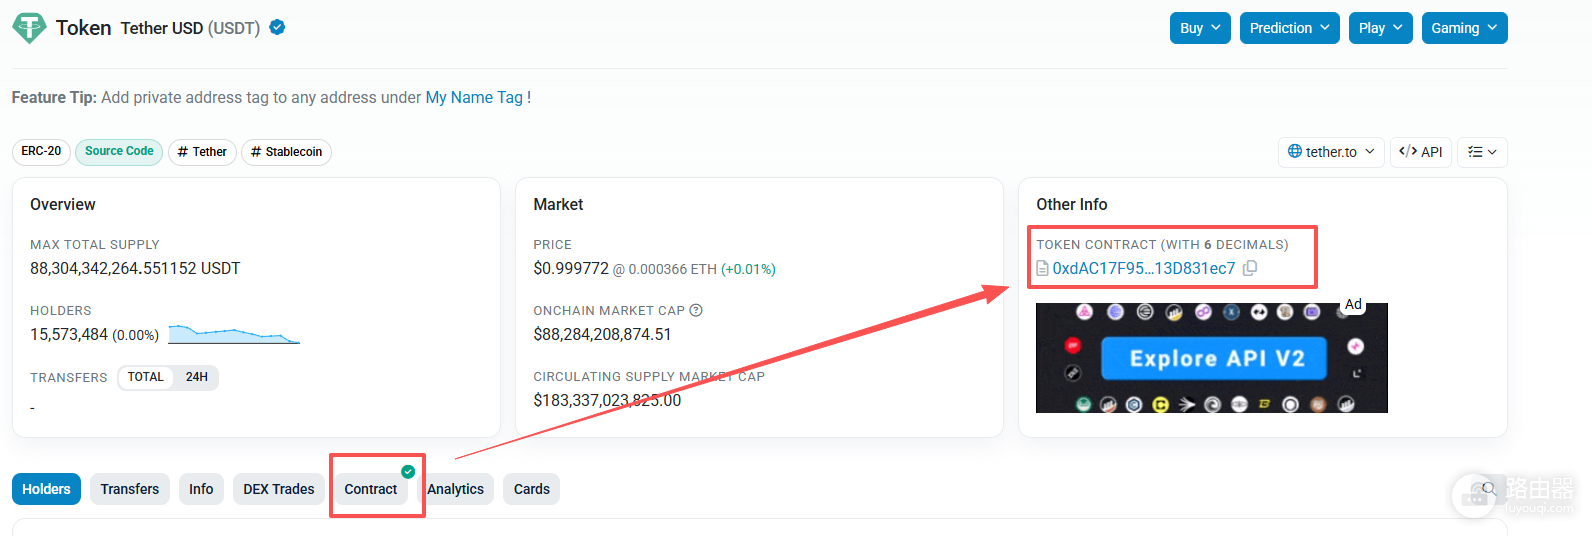
● 显示为Address,且没有合约代码,多半是普通钱包(EOA)。
● 若标注Token Contract,那就是代币合约地址,买币、加池子、看持仓分布,应该用这个,而不是某个持币大户的钱包。
2. 看“代码是否为空”
有技术条件的,可以查eth_getCode返回0x就是没有代码的EOA,返回一长串字节码就是合约,浏览器已经帮你可视化了,普通用户点开Code页即可。
3. 看创建与交易痕迹
● 合约通常能找到一笔Contract Creation交易,创建者、构造参数、是否代理一目了然。
● 普通钱包更多是转入转出、授权Approve,没有“部署合约”那一笔(除非这个地址后来又去部署了别的合约,地址本身仍是EOA)。
4. 智能钱包别误判
Safe多签、各类AA智能钱包,浏览器里会显示为合约,但日常被当作钱包用。
● 向它转账一般没问题(它就是收款钱包)。
● 不要把它的地址当成某个ERC-20的“代币合约”去添加流动性或在交易里当token address填。
常见使用场景
该用钱包地址的时候
● 别人给你转主币或代币,要的是你的收款地址。
● 在交易所提现,填的也是你自己的链上钱包。
● 签名登录、授权dApp、挂单,都是钱包在干活。
该用合约地址的时候
● 添加自定义代币:钱包里“添加代币”填的是代币合约地址,不是项目方个人钱包。
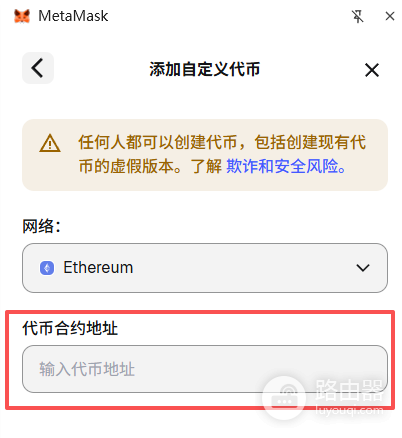
● 在DEX交易、查流动性、做市:交易对和代币都指向合约。
● 读协议数据、查owner、查是否开源验证:对着合约地址看Read/Write和源码。
一个老教训
把代币合约地址当成收款地址,或把项目方钱包当成代币合约去swap,都是高频乌龙。
FAQ
问:别人让我“把币转到这个合约里就能赚收益”,只给了一个0x地址,我该先做什么?
先在对应链官方浏览器打开该地址,确认是不是合约、是否开源验证、是否有已知协议名、持有者和权限是否异常。再小额测试,说不清协议名、拒绝给你浏览器链接、只在私聊催你转账的,直接当高风险处理。
问:我的地址在浏览器里变成了Contract,是不是被盗了?
普通EOA不会无缘无故变成合约,更常见情况是你用的是智能合约钱包,或者你看错了地址,若确定自己一直是助记词导入的普通账户,却显示大段代码,先核对是否看错链、看错地址,再从官方渠道查,不要按陌生人发来的“修复链接”去操作。