为什么比特币交易必须整袋花费?BTC找零机制的技术本质
比特币采用UTXO(未花费交易输出)模型:每一笔可用的余额都是独立的“整袋”资金,发送时必须把整袋解锁,再重新分配成新的输出,多出来的部分会以找零的形式退回自己,这种设计决定了比特币交易怎么构造、手续费怎么算、节点怎么验证,也是它和银行账户、以太坊这类“余额加减”模型最大的不同。
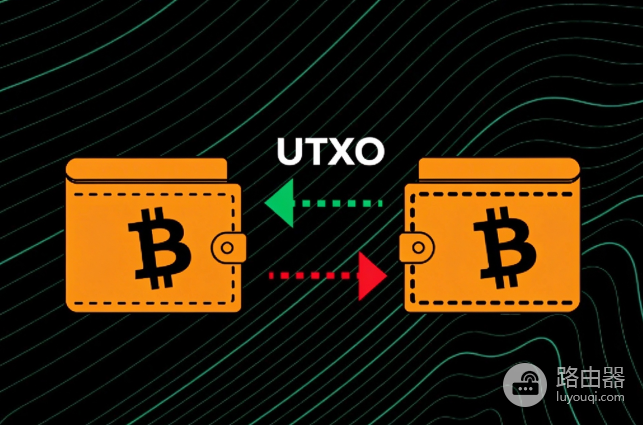
用户钱包里显示有0.5 BTC,想转出去0.1 BTC,交易里却经常同时出现付款地址和找零地址。这不是钱包多此一举,而是比特币链上根本没有“从总余额里扣掉一部分,剩下自动留着”的记账方式,你手里的每一分币,都是之前某笔交易留给你的完整输出,想花其中一部分就只能把整份拿出来,再重新拆成付款和找零两笔。
UTXO是什么
1、可以把比特币想象成一叠不同面额的支票,而不是银行账户里的一个数字。
2、每一张支票(UTXO)都写明了金额,并被特定的锁定条件保护着,只有能提供正确签名的人才能花掉它。
3、全网节点并不记录“张三一共有多少钱”,只维护一份“哪些支票还没被花掉”的清单。
4、你钱包显示的余额,其实是把所有属于你的未花费支票加总后的结果,一笔0.8 BTC的收款、一笔0.05 BTC的找零、一笔0.001 BTC的小额转入,在链上都是三张独立的支票,不能直接从总数里抠一点出来用。
为什么必须整袋花费
花费一个UTXO,本质上就是引用它的交易ID和输出序号,用私钥解锁,然后在新交易里写出新的输出列表,协议不允许“只花一半,另一半还留在原来的输出上”。
实际特点
1、验证简单:节点只需检查这个输出是否还在未花费集合里、签名是否有效、输入总额是否大于等于输出总额,不用维护复杂的“部分余额”状态。
2、防双花清晰:一个UTXO一旦被某笔已确认交易引用,就会从集合里删掉,再也无法被使用。
3、脚本与合约友好:多签、时间锁、闪电网络通道等,都建立在“完整输出被一次性花费或替换”的原子性上。
如果允许部分花费,全网状态同步、内存池冲突处理、轻客户端验证都会复杂很多,就与中本聪最初追求的简单可验证模型背道而驰。
找零机制怎么跑起来
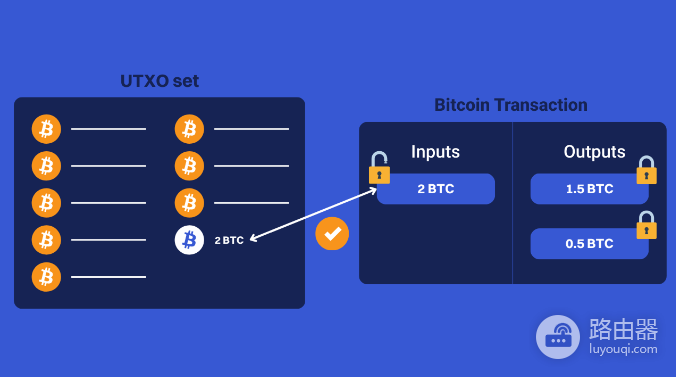
假设你有一个0.5 BTC的UTXO,要付给商家0.12 BTC,当前网络手续费大约是0.00005 BTC。
钱包操作流程
1、选中这0.5 BTC作为输入(如果不够,再拼上其他UTXO)。
2、输出1:0.12 BTC打给商家地址。
3、输出2:0.5 − 0.12 − 手续费,打回你自己的找零地址。
4、交易确认后,原来的0.5 BTC UTXO消失,链上多出两笔新的未花费输出。
现在的钱包通常会自动生成一个新的找零地址,减少地址复用,对隐私更友好。
UTXO和账户模型区别
1、以太坊等账户模型是直接在账户余额上做加减,用nonce防止重放。
2、比特币没有全局的“账户余额”字段,每一笔钱的来历都是可追溯的输出链条。
3、好处是验证可以并行、历史数据可以剪枝(已花费的输出可以丢掉)。
4、坏处是用户侧要处理找零、UTXO碎片化,以及偶尔需要合并零钱。
5、日常最明显的体感是:转账时如果选中了很多小额UTXO,交易体积变大,手续费就会明显升高。
实际使用中要注意的问题
粉尘与过小输出
找零如果小到低于节点默认的粉尘阈值,容易被拒绝或以后更难花出去,钱包通常会直接把这部分并进手续费,避免制造垃圾UTXO。
手续费与输入选择
同样支付0.1 BTC,用1个大UTXO通常比用20个碎UTXO便宜得多。长期收款多、找零多的地址,建议在费率较低的时候做一次合并(自己转给自己)。
隐私
付款和找零出现在同一笔交易里,链上分析仍可能猜测哪一路是找零,避免地址复用、使用CoinJoin或批量支付,能降低被关联的风险。
二层与日常支付
闪电网络把大量小额往来挪到链下,链上主要在开通道、关通道时才会用到“整袋花费+找零”。
常见疑问
为什么不能像银行卡一样只扣0.1,剩下自动留着?
因为链上没有“你的总余额”这个可变字段,只有一张张独立的未花费支票。要扣0.1,就得把整张支票交出去,再开一张新支票把剩余退给你。
找零会不会被别人花掉?
不会。找零输出锁定在你控制的地址或脚本上,没有对应私钥谁也花不了。