12位和24位助记词有什么区别?熵差多少、被猜中概率差多少
12位与24位助记词是加密货币钱包里基于BIP39标准生成的种子短语,分别对应约128位与256位熵,用来派生私钥并恢复钱包,两者的核心差别在于随机性强度与抗暴力穷举能力,是个人链上资产管理中最基础的安全参数之一。
大家平时创建钱包时,软件常会让你抄下一串英文单词,有的是12个,有的是24个,这串词不是“密码提示”,而是整套私钥的人类可读备份。弄丢或泄露,资产就可能找不回来或被人转走,抄对、保管好,换手机、重装应用也能把钱找回来。
助记词是什么
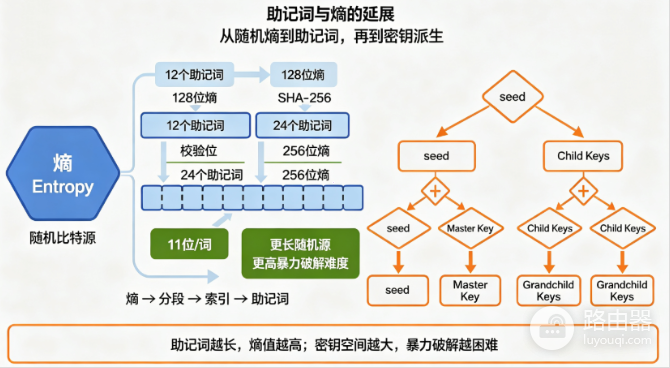
主流钱包(比特币、以太坊及大量兼容链)普遍采用比特币社区的BIP39标准,它从一份固定的2048个英文单词表里,按随机数选出若干词,组成助记词。你之后输入这串词,钱包就能按BIP32/BIP44等派生路径,算出同一套私钥和地址。
助记词 = 种子的备份形式,种子再展开成你日常看到的一个个地址,12词和24词都是同一套标准下的两种长度,不是两套完全不同的技术。
熵差多少
这里的“熵”可以粗暴理解成:真正随机的那部分有多长,越长,理论上可组合的可能性就越多。
●12词:约128 bit熵,再加上校验位,编码成12个词。
●24词:约256 bit熵,再加上校验位,编码成24个词。
直接比随机部分:24词比12词多出约128 bit熵,不是“多一倍单词所以安全翻倍”那么简单,而是指数级空间变大——每多1 bit,可能性大约翻一倍,多128 bit,就是2的128次方这种量级的差距。
| 类型 | 大约熵 | 词数 | 数量级(约) |
|---|---|---|---|
| 12词助记词 | 128 bit | 12 | 2128≈ 3.4×1038 |
| 24词助记词 | 256 bit | 24 | 2256≈ 1.2×1077 |
校验位会帮钱包发现你是否抄错词、词序是否明显不合法,但它不能替代你对助记词本身的保密。词必须来自官方词表、顺序完全正确,少一个空格、错一个近义词都不行。
助记词被猜中概率差多少
在随机生成、未被泄露、攻击者只能靠“瞎猜整串助记词”的前提下,两者被纯暴力猜中的概率都可以当成实际不可行,差别在于24词把已经天文数字级的搜索空间,又抬高了一整个“128 bit”台阶。
● 猜对一串真随机的12词,等价于在约2128种可能里撞对一次,以目前乃至可预见的经典算力,对单个目标做穷举,时间与能耗都不具现实可行性。
● 猜对真随机的24词,空间约2256,相对12词,相当于攻击者要再乘上约2128的额外工作量,差距不是“难一点”,而是差了另一个2128。
因而常见结论是:对“纯随机、未泄露”的场景,12词在工程上已经极强,24词提供的是更大的安全冗余,尤其有人会从“长期持有、更高价值、更保守的安全假设”角度选择它。
真正更常见的风险
● 拍照、网盘、截图、聊天记录里留下助记词
● 钓鱼网站、假客服、恶意浏览器扩展骗你“验证助记词”
● 手抄错误、损坏、家人误丢,导致自己也恢复不了
● 在不安全设备上输入,被木马或键盘记录盯上
这些路径一旦命中,12词和24词几乎“同等脆弱”——因为攻击者拿到的是完整种子,不必再猜。
助记词和钱包、链的关系
BIP39助记词本身不绑定某一条链。同一串词,按不同派生路径,可以生成比特币地址、以太坊账户,以及大量EVM兼容链、部分其他生态的地址,具体用户能看到哪些币、哪些账户,取决于钱包软件实现了哪些路径和币种。
使用场景怎么选
更常看到12词的情况
● 日常小额、学习体验、交易频繁的热钱包
● 产品希望抄写成本低、恢复步骤短
● 已经配合强设备安全、小额限额、二次验证等措施
更常坚持24词的情况
● 硬件钱包冷存储、长期囤币、大额主钱包
● 团队或个人安全策略里写明“主种子必须24词”
对大多币圈用户而言,随机性合格的12词,安全瓶颈几乎从不在“是不是24词”,而在“有没有泄露、有没有离线备份、恢复流程是否只在可信设备上进行”,若资产金额高、保存周期以年计,选24词更好。
FAQ
12词是不是已经不够安全了?
在真随机、未泄露的前提下,没有公开证据表明12词BIP39种子会被现实算力常规穷举,不够安全的通常是保管方式,不是词数本身。
从12词换成24词,旧地址里的币会怎样?
换一串新助记词等于生成全新钱包,旧资金不会自动迁移,你需要从旧钱包转账到新地址,并确认旧助记词的退役与销毁策略,避免两套种子长期并行却只保管了一套。
同一串助记词能不能多端使用?
可以导入多个可信客户端,但每多一个热端,攻击面就大一点,大额更适合硬件钱包或严格冷签,而不是把主种子铺进很多手机应用。