ECDSA是什么算法?椭圆曲线数字签名在区块链中有什么作用
ECDSA全称为Elliptic Curve Digital Signature Algorithm,即椭圆曲线数字签名算法,它是区块链和加密货币领域广泛使用的数字签名方案之一,核心原理是“私钥签名、公钥验证”。

通过这种机制,网络可以验证一条消息或一笔交易是否由对应私钥签署,以及签名是否与原始内容相匹配,从而防止未经授权的操作和数据篡改。
ECDSA的实际应用场景
1、比特币(BTC)、以太坊(ETH)、莱特币(LTC)等区块链均在相关交易或支出验证机制中使用ECDSA。但不同区块链采用的签名算法并不完全相同,同一条区块链也可能支持多种签名方案。
2、在传统信息安全领域,ECDSA也可用于TLS证书、软件更新签名、身份认证等场景,帮助验证数据来源和内容完整性。
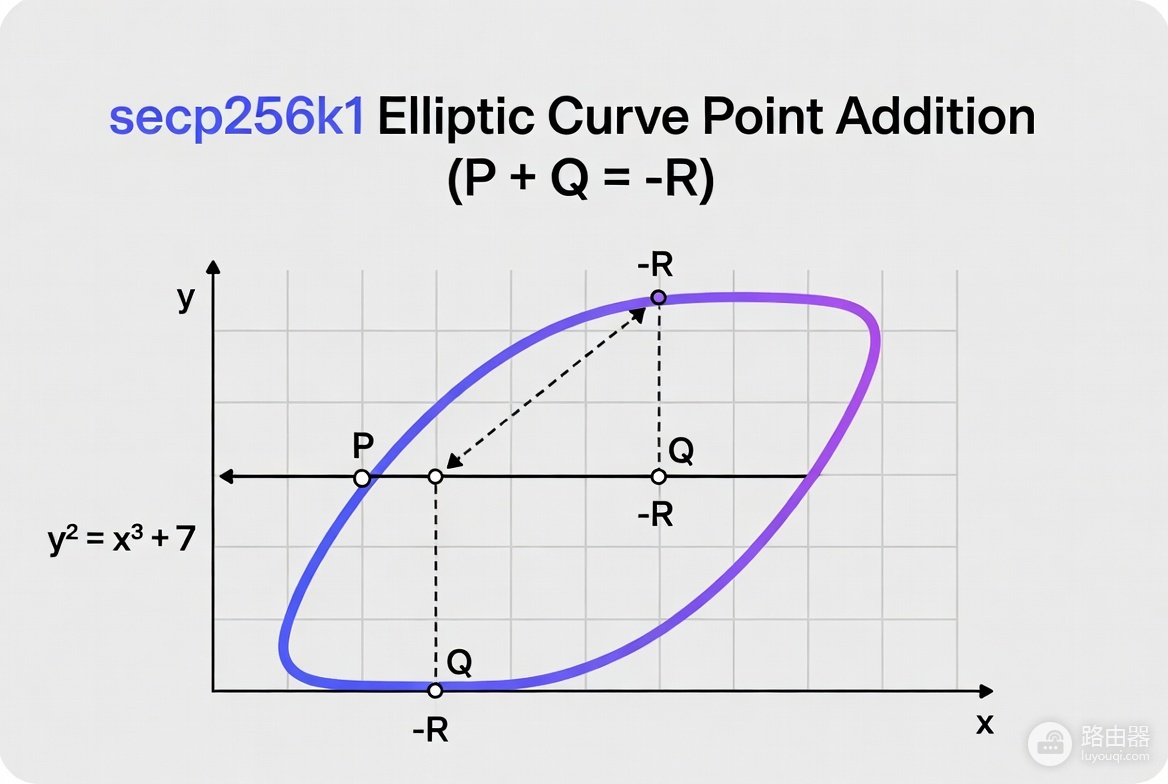
3、ECDSA可以运行在多种椭圆曲线上,其中secp256k1广泛用于比特币及以太坊传统账户签名,secp256r1则常见于TLS、设备安全和其他信息系统。
为什么比特币选择secp256k1?
比特币选择了secp256k1曲线,而不是美国国家标准与技术研究院(NIST)标准中常见的secp256r1。两者都属于广泛研究的椭圆曲线,但参数和数学结构有所不同。
secp256k1的曲线方程较为简单,其参数具有相对直接的数学结构,不涉及secp256r1所采用的同类复杂参数生成过程。这也是一些开发者更偏好secp256k1的原因之一,但不能仅凭参数结构就断言某条曲线绝对不存在后门,也没有充分依据认定这就是中本聪选择该曲线的唯一原因。
ECDSA的核心原理
ECDSA建立在椭圆曲线密码学(ECC)的数学基础上。与RSA等公钥密码算法相比,椭圆曲线密码学在达到相近经典安全强度时,通常只需要更短的密钥,因而能够减少密钥存储和签名数据的空间开销,适合对交易大小和资源效率有要求的区块链系统。
三个核心概念
椭圆曲线:一种满足特定数学方程的曲线,并不是日常生活中所说的椭圆。在密码学中,相关运算通常在有限域上进行。
基点G:曲线上预先确定的一个点,用于执行椭圆曲线点乘运算。
私钥与公钥:私钥是规定范围内的秘密整数,公钥则由私钥与基点G进行点乘得到。为避免符号混淆,以下使用d表示私钥,Q表示公钥。
Q = d × G在常见的256位椭圆曲线方案中,私钥通常是一个符合规定范围的256位整数。公钥可以公开,而私钥必须严格保密。已知G和Q,想要反推出d,在参数选择正确的情况下,面临的是计算难度极高的椭圆曲线离散对数问题。
ECDSA签名过程:如何生成签名
假设用户需要对一条消息进行签名,比如一笔区块链转账,ECDSA会结合消息摘要、私钥和临时数值,计算出用于验证的签名。
1、计算消息摘要:对待签名消息进行哈希处理,得到消息摘要。具体使用的哈希算法和摘要处理方式取决于相应协议。
z = Hash(消息)2、生成临时数值k:签名时需要使用安全的临时数值。它必须满足算法要求,不能被攻击者预测,也不能在同一私钥下不安全地重复使用。
3、计算椭圆曲线点:将k与基点G进行点乘,得到曲线点R,并根据协议计算签名分量r。
R = k × G
r = x(R) mod n
4、计算签名分量s:利用临时数值k、消息摘要z、私钥d和签名分量r,计算出s。其中n表示基点G的阶。
s = k⁻¹ × (z + r × d) mod n这里的k⁻¹表示k在模n运算下的乘法逆元。实际实现中,如果r或s为无效数值,签名过程需要按照规范重新处理。
5、输出签名:最终得到由r和s组成的签名对。其他人可以结合消息内容和对应公钥,对签名进行验证。
ECDSA验证过程:别人如何检查签名
接收方获得消息、签名(r,s)和对应公钥Q后,可以按照ECDSA验证规则检查签名是否有效。验证过程不需要知道私钥d。
1、计算消息摘要z,并检查签名分量r和s是否处于规定的有效范围内。
2、计算s在模n下的乘法逆元,以及两个中间数值u1和u2。
w = s⁻¹ mod n
u1 = z × w mod n
u2 = r × w mod n
3、利用基点G和公钥Q计算验证点P。
P = u1 × G + u2 × Q4、如果P不是无穷远点,并且P的横坐标对n取模后的结果等于r,那签名通过验证,否则验证失败。
P ≠ O且x(P) mod n = r以上是ECDSA的基本数学流程。实际区块链还会根据自身协议检查交易格式、账户权限、余额、Nonce及其他条件。签名有效只能说明签名与相应消息和公钥相匹配,并不代表交易一定会被打包或执行成功。
ECDSA与RSA有什么区别?为什么区块链广泛使用ECDSA?
ECDSA和RSA都是成熟的公钥密码学方案,但它们依赖不同的数学问题,密钥结构、签名长度和计算特点也存在差异。ECDSA在区块链领域受到广泛采用,一个重要原因是在相近的经典安全强度下,其密钥和签名通常更短,有利于控制交易数据开销。
| 比较项目 | ECDSA(secp256k1) | RSA(常见2048位) |
|---|---|---|
| 典型密钥参数 | 256位曲线参数 | 2048位模数 |
| 经典安全强度 | 约128位 | 约112位 |
| 签名长度 | 通常约64字节的r、s原始编码,具体取决于格式 | 2048位RSA签名通常为256字节 |
| 计算特点 | 签名、验证性能取决于具体实现与硬件 | 验证和签名的性能特点不同,取决于参数与实现 |
| 典型应用 | 比特币传统签名、以太坊传统账户交易签名等 | TLS、数字证书、软件签名及其他信息安全系统 |
需注意表中的安全强度是近似比较,不能仅根据密钥位数判断算法的绝对安全性。ECDSA的签名还可能采用DER等编码格式,实际长度会随编码方式变化。区块链是否适用某种算法,也取决于协议设计、兼容性和安全需求,并非所有区块链都必须使用ECDSA。
ECDSA在区块链中发挥什么作用?
1、交易授权:用户通过私钥签署交易,网络根据相应规则验证签名,从而判断该交易是否满足账户的签名授权条件。
2、验证数据完整性:签名与特定消息内容相关,如果消息被修改,通常无法通过原有签名验证。
3、支持公钥验证:网络可以在不直接获取私钥的情况下验证签名,避免私钥在正常交易流程中被发送到网络。
4、支持身份与权限验证:在钱包登录、链上消息验证及部分智能合约应用中,数字签名可以证明操作方能够使用对应密钥,但具体权限仍取决于协议和应用规则。
5、与隐私技术协同使用:部分隐私协议会使用椭圆曲线密码学中的相关数学结构,但不能因而认为所有隐私协议都以ECDSA为基础,比如莱特币的Mimblewimble Extension Blocks(MWEB)主要使用Pedersen承诺、范围证明和与Schnorr签名相关的机制,而不是简单地建立在ECDSA之上。
ECDSA的安全风险与注意事项
ECDSA的安全性依赖正确的算法实现和私钥管理。对于普通用户而言,最需要关注的并不是公式本身,而是钱包是否可靠、私钥是否泄露,以及签名请求是否安全。
1、不要泄露私钥和助记词。
任何人获得相应私钥后,都可能生成有效签名并尝试转移资产。助记词同样需要严格保密。
2、临时数值k不能不安全地重复使用。
如果同一私钥在不同消息的签名中重复使用相同的k,攻击者可能通过签名之间的关系恢复私钥。历史上确实出现过因随机数生成缺陷导致数字资产被盗的事件。
3、选择可靠的钱包和密码学实现。
使用可信来源提供的钱包,及时更新软件,并避免在不明网页中输入私钥或助记词。
4、签名前核实操作内容。交易签名、普通消息签名和代币授权并不是同一种操作。特别是在Defi应用中,应仔细检查交易内容和授权范围,不要在无法确认请求用途时盲目签名。
5、关注后量子密码学的发展。
理论上足够强大的容错量子计算机能够利用Shor算法破解ECDSA依赖的椭圆曲线离散对数问题,但不代表目前现有量子计算机已经能够实际破解主流区块链使用的ECDSA,但长期来看后量子密码学及相关协议升级仍值得关注。