Layer2在以太坊结算就安全吗?Layer2风险在数据和升级权
Layer2把交易打包提交到以太坊结算,相当于借用主网来做最终确认,双花和随便改历史会难很多。但结算不等于全安全:数据有没有完整公开、升级谁说了算、排序器会不会卡住,这些仍会直接影响资金和状态。
很多人看见交易最终落在以太坊,就觉得放Layer2和放主网差不多,其实结算只管“结果能不能被改写”,更容易出事的是数据没公开全、以及规则能被谁改。
主网结算的意义
以太坊Layer2的核心做法,是把大量交易先在二层执行,再把结果或证明交回一层。乐观类方案靠欺诈证明,零知识类方案靠有效性证明。一旦通过结算,状态根被主网认可,历史就很难被单方面推翻。
这解决的是“最终性”和“抗审查的底线安全”,它没有自动解决数据能不能被任何人独立验证、合约逻辑能不能被少数人一键升级、排序器宕机或作恶时用户能不能强制退出。
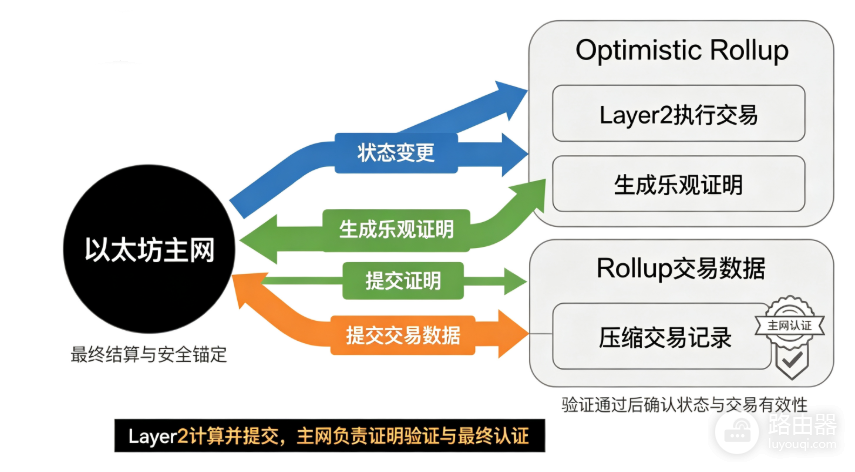
可以把它想成,快递最后送到了官方总仓(以太坊),包裹清单却还可能被中转站藏起来,仓库钥匙也可能还在几个人手里。
数据可用性,看不见就无法挑战
安全模型里,数据可用性(Data Availability)是根基。验证者或普通用户必须能拿到完整交易数据,才能重放状态、提交欺诈证明,或自行验证零知识证明对应的输入。
●以太坊blobs / calldata:数据直接或间接落在以太坊,安全上限最高,成本也相对可控(4844之后blobs成为主流)。
●外部DA层:如部分项目使用专用数据可用性网络。吞吐更高,但安全假设从“以太坊”扩展到了“以太坊 + 该DA网络”。
●委员会或权限披露:少数节点负责保证数据可得。一旦这些节点合谋或故障,用户可能暂时无法证明自己的资产状态。
若数据不可得,乐观rollup的挑战窗口会失效——你根本拿不出证据证明状态是错的,即便是ZK方案,缺少公开数据也会让独立审计和紧急退出变得困难,2024年以来blobs大幅降低了把数据放在以太坊上的成本,但仍有项目为了更低费用或更高吞吐,把部分数据放到链下或外部层,这需要额外评估。
升级权:规则本身可以被改写
多数主流Layer2的核心合约,早期都设有升级入口,目的是修bug、加功能、应对紧急情况。
| 权限形态 | 常见表现 | 主要风险 |
|---|---|---|
| 单签 / 小多签 | 团队或少数地址可直接升级 | 被盗、作恶、监管胁迫即可改逻辑或抽走桥内资产 |
| 安全委员会 | 多成员签名,常配合时间锁 | 成员集中、社交工程、紧急模式下绕过延迟 |
| 治理 + 长延迟 | 代币投票,数天到数周时间锁 | 治理攻击、冷漠投票,但用户有窗口退出 |
| 不可升级 / 阶段2 | 关键逻辑冻结或仅极窄白名单改动 | 灵活性最低,安全上限最高 |
Layer2到底安不安全?
行业里常用L2Beat的阶段来看成熟度:阶段0还很依赖运营方,阶段1有了证明和退出保障,但可能仍留着安全委员会,阶段2要求证明更稳、升级受限,用户能在不利变更前把资产撤走。
结算在以太坊,只保证“旧账本”不好随便改,拦不住“新规则”被写进合约,桥被升级权限、多签或治理出问题,历史上并不少见。
交易多半还是先过排序器
排序器可以暂时卡交易、抬费用,故障时网络也可能停摆,成熟的设计会给强制退出,直接向以太坊合约提交,时限到了仍能把币提回L1,没有这条路,或退出开关也能被升级关掉,“结算在以太坊”对普通人的保护就会打折。
普通人怎么选
大额、长期放的,优先选数据在以太坊、升级有延迟、强制退出能用的链,短期玩玩、金额不大,再看费用和生态。
跨链桥、包装资产、再质押是另一层合约风险,别和Layer2本身的结算安全混为一谈。费用低、项目多,不代表风险已经收住,结算层是地板,数据和升级权才决定天花板会不会突然塌一块。
常见疑问
Q:数据放在以太坊blobs里,是不是就绝对安全了?
A:对“可验证、可挑战”这一层帮助很大,显著优于纯权限委员会,但仍要叠加看证明系统是否生效、升级是否受控、桥与应用合约有没有自身漏洞,blobs解决的是DA,不是一切。
Q:有安全委员会是否就一定危险?
A:不一定。早期修漏洞往往需要它,关键看成员是否分散、是否有时间锁、紧急模式边界清不清楚、用户能不能在变更生效前退出。委员会是训练轮,不是永久勋章。